Surveillance des changements dans Google Drive
Qui a partagé quoi, avec qui, depuis quel poste de travail, et quand
Lavawall® surveille chaque Google Drive et chaque disque partagé dans chaque locataire client, consigne l’auteur, le destinataire, le fichier et le poste de travail, et déclenche des alertes de gravité élevée en cas de téléchargements massifs, de partage anormal et de schémas de chiffrement par rançongiciel. Google Workspace Drive est l’endroit par où les données des clients quittent un FSG sans que personne ne s’en aperçoive.
Commencer gratuitement, sans carte de crédit Voir ce qui est surveillé
Événements de fichiers · partage externe · téléchargements massifs · employés sur le départ · rançongiciel
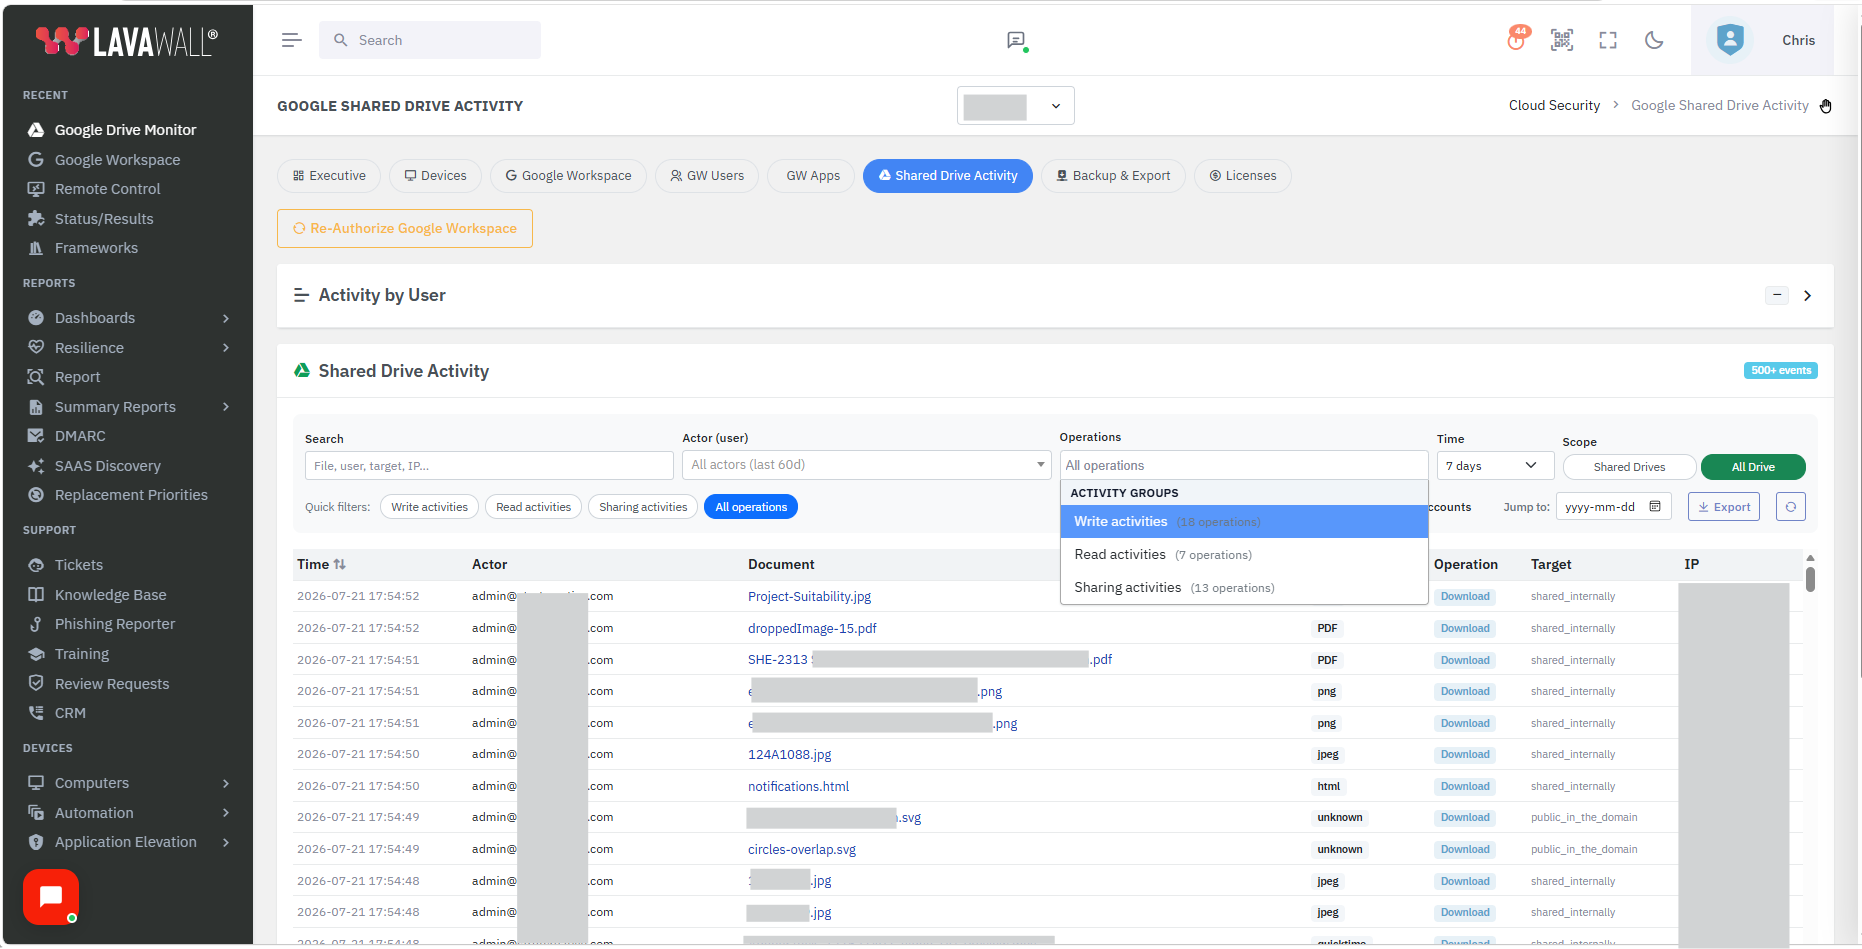
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
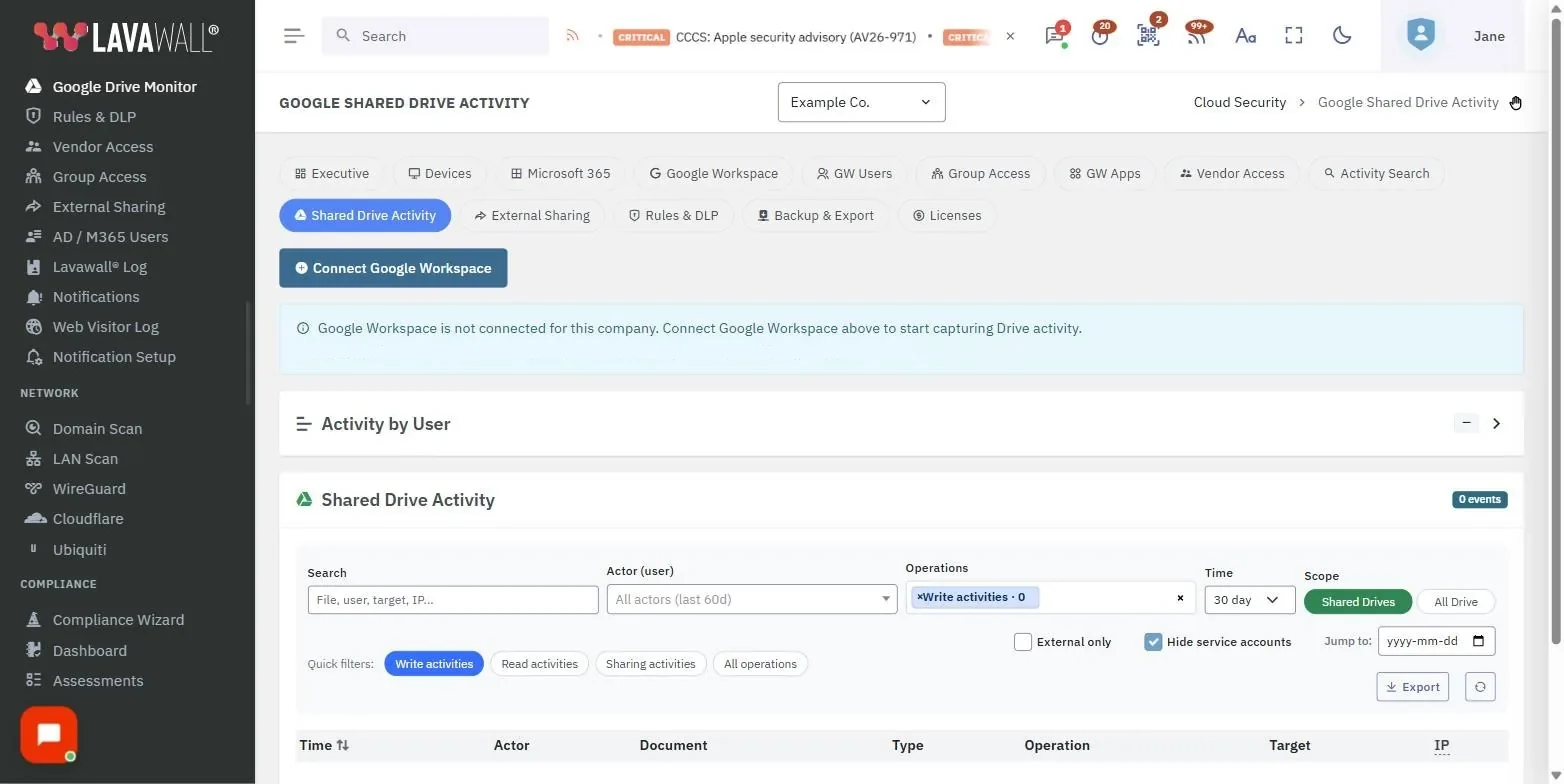
La lacune que cela comble
Drive est l’endroit où les données sortent discrètement par la porte. Un utilisateur accorde un accès en modification à un compte Gmail personnel, un employé sur le départ copie tout un disque partagé vers un compte personnel, ou un utilisateur compromis génère des liens de partage anonymes sur un dossier sensible. Rien de cela n’a l’air d’une attaque, et rien de cela n’aboutit dans une boîte de réception que vous surveillez. Lavawall® rend cette activité visible et transforme les schémas dangereux en alertes.
Ce qu’il surveille
Événements d’activité des fichiers
Créé, modifié, consulté, téléchargé, supprimé, déplacé, copié, renommé, restauré depuis la corbeille et supprimé définitivement, chacun avec le courriel de l’auteur, l’adresse IP source, l’identifiant du fichier et la portée du disque.
Partage externe
Partage vers un compte Google externe, une adresse Gmail personnelle ou une adresse non Google, ainsi que création de liens anonymes et changements de public cible, avec le destinataire et le niveau d’autorisation.
Détection des téléchargements massifs
Un utilisateur qui télécharge N fichiers en M minutes depuis un disque auquel il n’accède pas normalement déclenche un constat de gravité élevée, avec des seuils configurables par disque.
Schéma de l’employé sur le départ
Transferts de propriété en bloc, création généralisée de liens de partage et téléchargements massifs reconnus ensemble comme le comportement classique de départ avec les données.
Schéma de chiffrement par rançongiciel
Événements de modification massive avec le schéma de remplacement de contenu caractéristique des rançongiciels dans Drive, avec un historique des révisions qui aide à déterminer une voie de récupération.
Changements d’appartenance et de politique
Membres de disques partagés ajoutés, retirés ou promus, ainsi que changements de politique de partage au niveau du domaine et de l’unité d’organisation, consignés séparément des événements de fichiers.
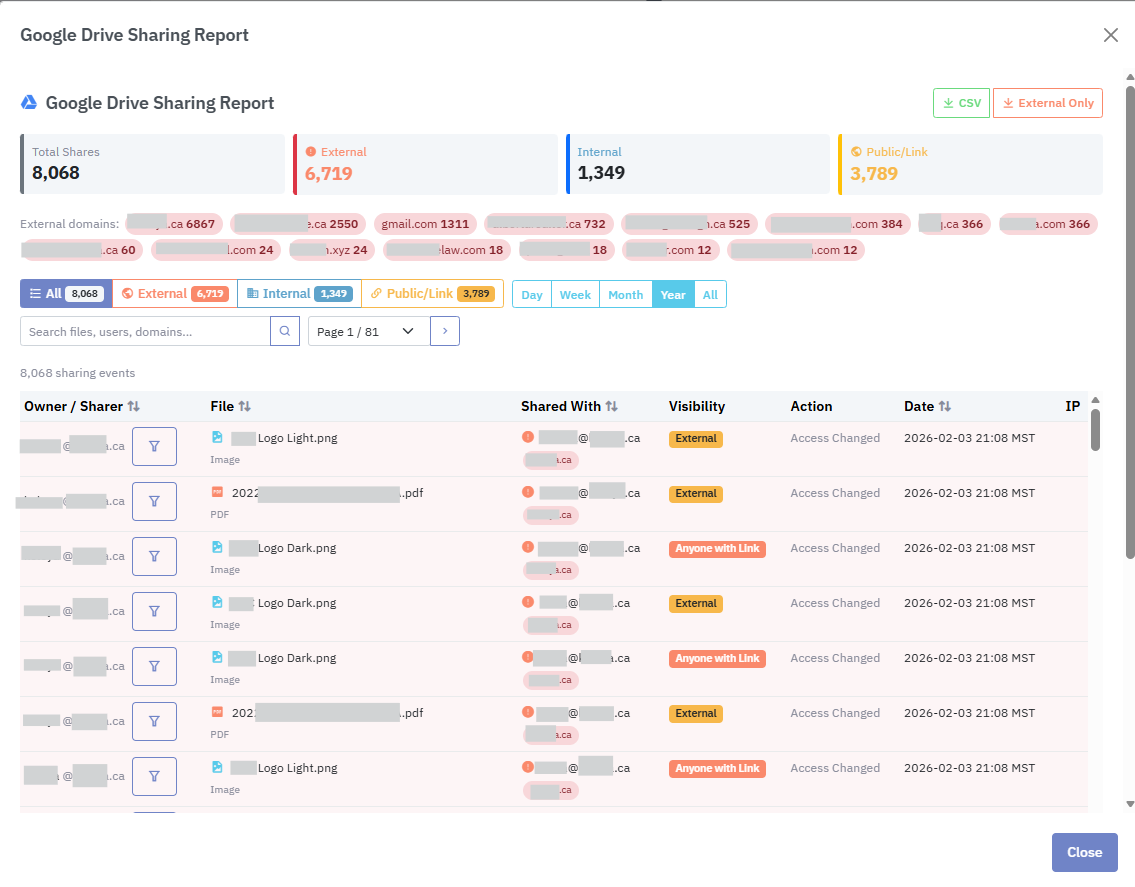
Le rapport complet de partage de Drive : chaque partage dans le locataire, filtrable par client, disque, utilisateur et date.
Comment ça fonctionne
Le module utilise la même connexion Google Workspace que le module de détection des intrusions Google Workspace de Lavawall®, avec des portées en lecture seule pour l’API Drive Activity et l’API Reports et aucun accès en écriture au contenu de Drive. Les deux API sont interrogées par locataire selon un cycle configurable, habituellement toutes les 15 à 30 minutes, et les détections de gravité élevée déclenchent une notification Lavawall® immédiate.
Lorsqu’un événement peut être relié à un poste de travail géré par Lavawall®, le fil des changements indique le nom d’hôte du poste, le compte Google connecté et l’application à l’origine de l’action. Un événement de téléchargement de fichier mis en corrélation avec un poste de travail connu est beaucoup plus instructif que l’événement brut seul, car il nomme la machine où les données se sont retrouvées.
Google Workspace conserve les données d’audit pendant 180 jours dans les forfaits Business et Enterprise. Lavawall® ingère les données selon le cycle d’interrogation et les conserve pendant la durée du contrat, avec exportation en CSV, en JSON et dans le format natif de lot de preuves de Lavawall®.
Utilisation pour l’audit et la conformité
L’activité de Drive alimente la même base de preuves de conformité que le module SharePoint, et couvre les contrôles d’accès de SOC 2, les contrôles d’audit de HIPAA, les exigences d’audit et de reddition de comptes de NIST 800-171, l’ensemble canadien de protection de la vie privée (LPRPDE, PIPA de l’Alberta, PIPA de la Colombie-Britannique et loi 25 du Québec) et les contrôles de surveillance d’ISO 27001. Les rapports sont filtrables par client, disque, utilisateur et plage de dates; produire des preuves pour un locataire et une période donnés se fait donc en quelques clics plutôt que par une exportation manuelle depuis la console native.
Questions fréquentes
- Cela couvre-t-il les disques partagés Google en plus de Mon Drive?
- Oui. L’API Drive Activity expose les événements de Mon Drive (par utilisateur) et des disques partagés (appartenant à une équipe), et Lavawall® affiche les deux dans le même fil des changements avec un filtre de portée; vous n’avez donc jamais à deviner si un événement provient d’un disque personnel ou d’un disque appartenant à une équipe.
- Détecte-t-il le partage externe vers un Gmail personnel ou des comptes non Google?
- Oui. Le partage vers un compte Google externe, une adresse Gmail personnelle ou une adresse non Google est consigné avec l’auteur, le destinataire, le fichier ou le dossier et le niveau d’autorisation. La création d’un lien anonyme est signalée séparément, car elle représente un risque plus élevé qu’un partage avec un destinataire nommé.
- En quoi est-ce mieux que le journal d’audit natif de Google Workspace?
- Il conserve les données plus longtemps et alerte sur davantage de choses. Google Workspace conserve les données d’audit pendant 180 jours. Lavawall® ingère les mêmes données, les conserve pendant la durée du contrat, déclenche des alertes que la console native ne produit pas (téléchargements massifs, partage anormal et schémas de chiffrement par rançongiciel dans Drive) et met l’activité de Drive en corrélation avec le poste de travail à partir duquel l’utilisateur s’est connecté.
- Peut-il détecter le schéma d’exportation d’un employé sur le départ?
- Oui, c’est l’un des schémas de détection définis. Un utilisateur qui ajoute son adresse Gmail personnelle à un disque partagé, télécharge tout le disque sur sa machine locale ou génère de nombreux liens de partage anonymes au cours de ses deux dernières semaines est exactement ce que le module est conçu pour détecter.