GRC et automatisation de la conformité
L’exercice d’urgence de conformité, réglé.
Quand l’auditeur, le cyberassureur ou votre plus gros client demande des preuves, vous ne devriez pas perdre une fin de semaine en captures d’écran. Lavawall® associe les contrôles que vous avez déjà à plus de 75 cadres, génère les politiques et la preuve et vous montre exactement ce qui reste, pour que vous soyez conforme rapidement et que vous le restiez.
Commencer avec l’assistant GRC Voir comment ça fonctionne
Plus de 75 cadres · preuves continues · politiques générées pour vous

Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
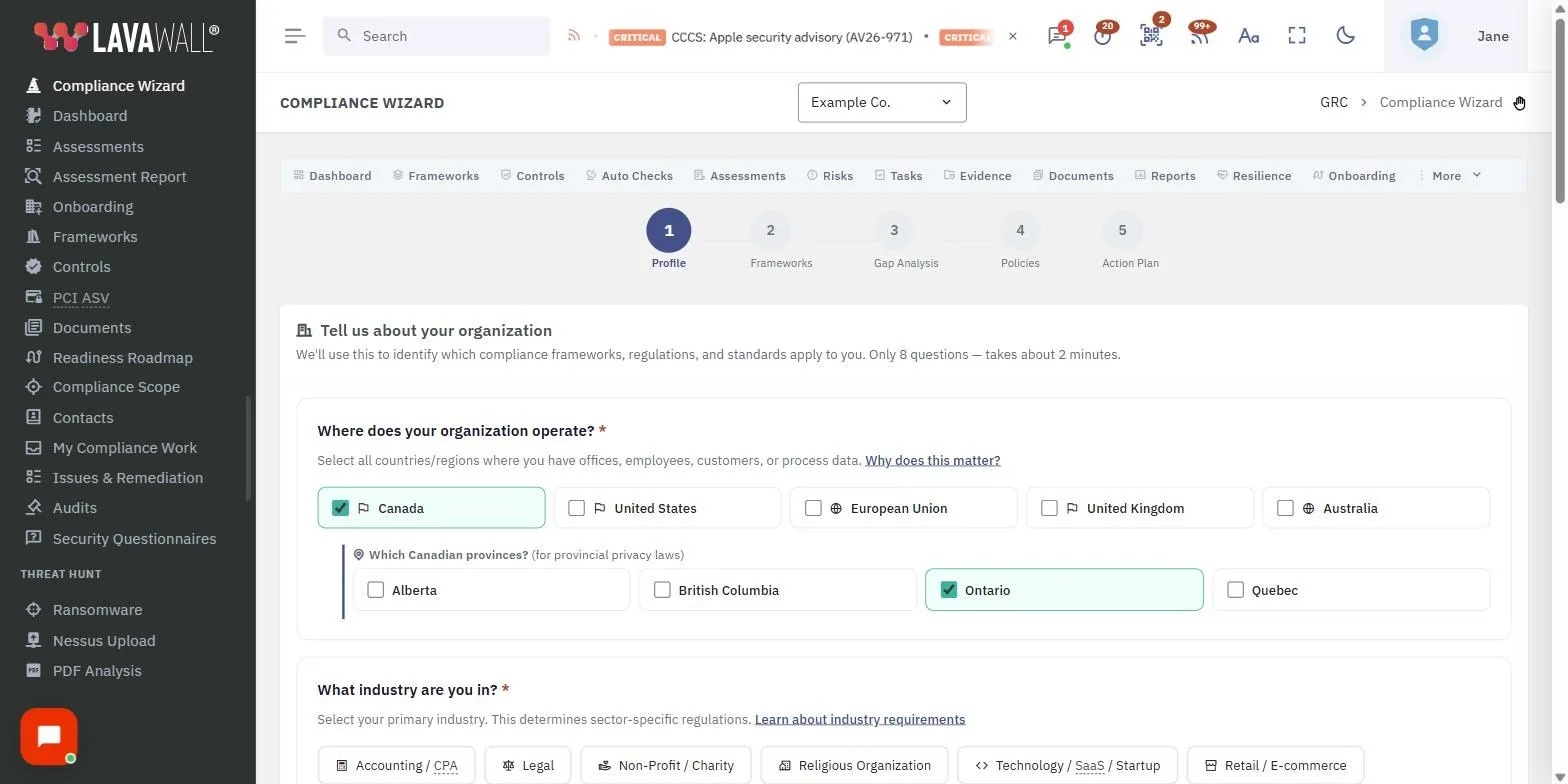
De « l’auditeur le demande » à terminé
Associez ce que vous avez déjà
Lavawall lit votre posture réelle (Microsoft 365, postes de travail, application des correctifs, AMF et sauvegardes) et l’associe à tous les cadres à la fois. Un contrôle que vous activez satisfait habituellement des exigences de SOC 2, CIS, NIST, HIPAA et plus encore; vous ne faites donc jamais le même travail deux fois.
Générez les politiques et la documentation
La paperasse qu’attendent les auditeurs (politiques, procédures et description du système) est générée pour vous et tenue à jour, et non copiée d’un modèle périmé que vous auriez à défendre.
Recueillez la preuve en continu
Les journaux de correctifs, l’état de l’AMF, les revues d’accès, l’état du chiffrement et les registres de sauvegarde sont saisis automatiquement et horodatés; quand l’auditeur ou l’assureur le demande, la preuve est donc déjà organisée. Pas de course folle en fin de semaine.
Voyez exactement ce qui reste
Une note de conformité en direct et une liste d’écarts priorisée montrent quels contrôles sont ouverts et comment les fermer, au lieu d’un PDF de 200 pages que vous ne lirez jamais.
Une note sur SOC 2 : un rapport SOC 2 ne peut être émis que par un cabinet de CPA titulaire d’un permis, et ni Lavawall ni ThreeShield n’est un cabinet de CPA. Nous vous rendons prêt pour l’audit et travaillons aux côtés de votre auditeur CPA tout au long de l’examen.

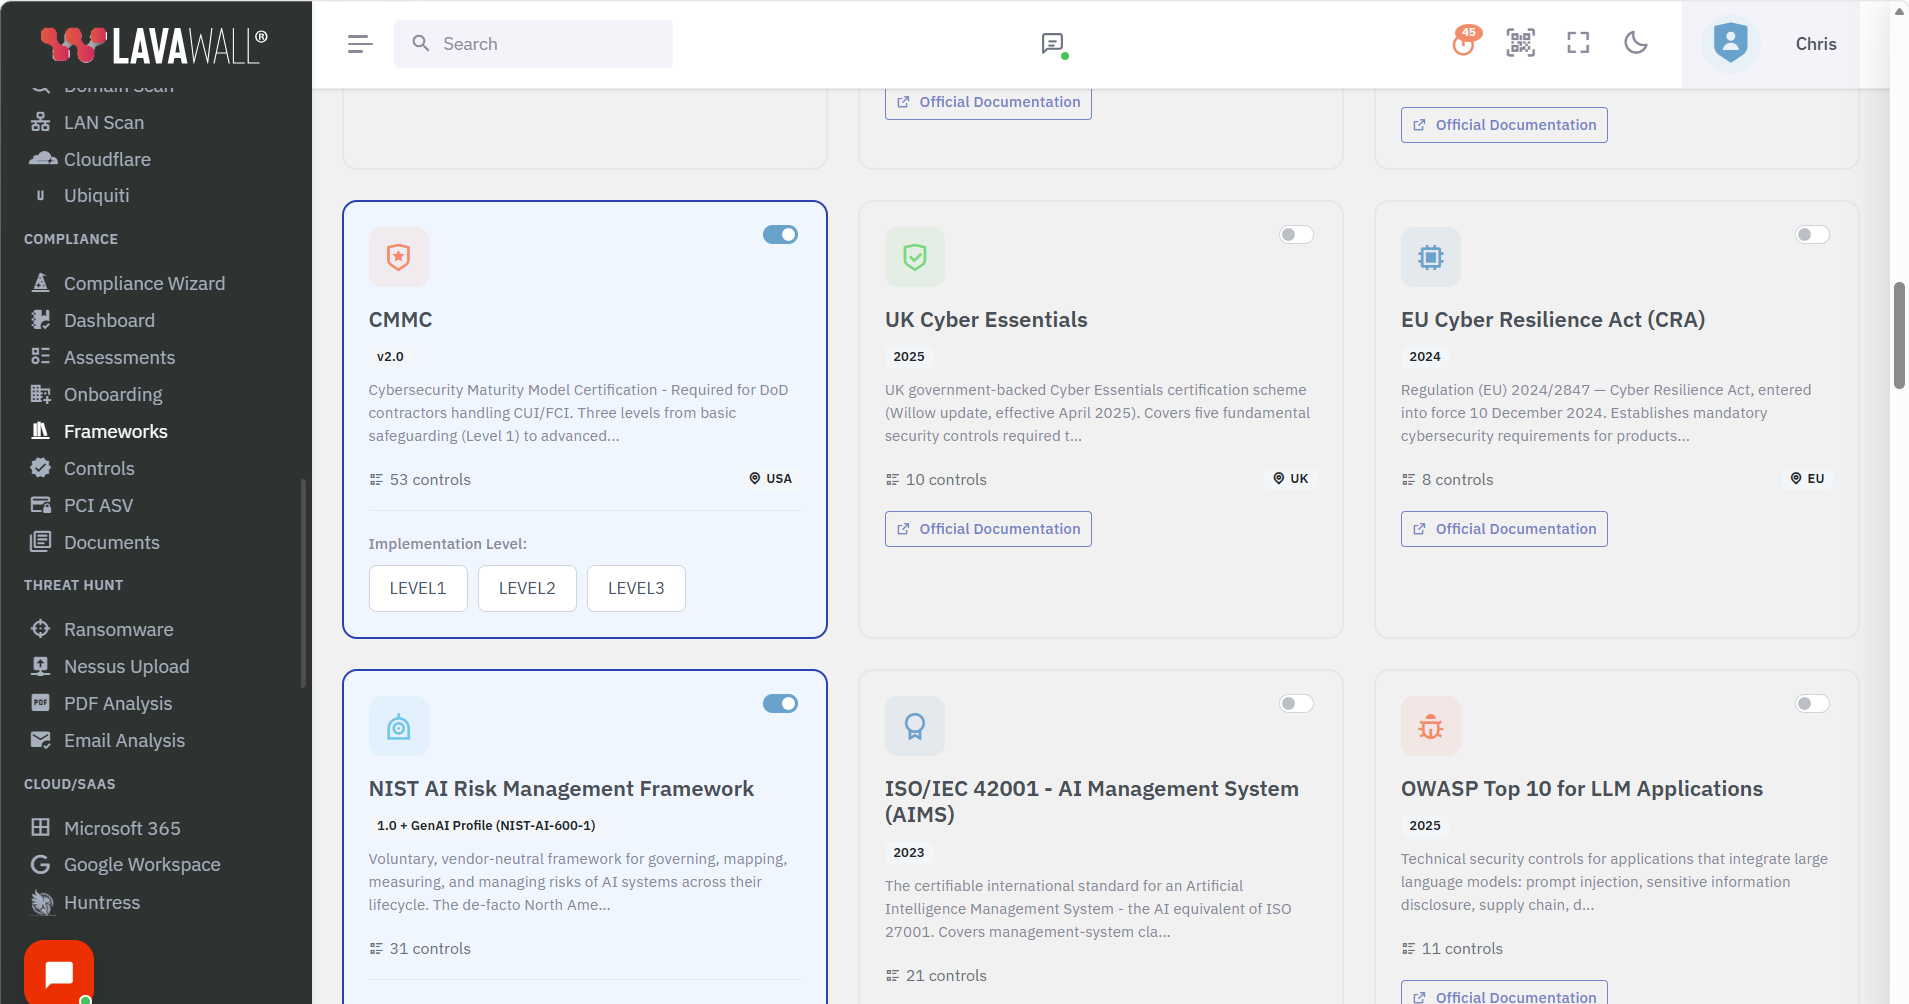
Plus de 75 cadres, une seule plateforme
Canadiens, américains, européens, britanniques, australiens et internationaux, y compris ceux que les outils génériques ratent.
L’auditeur est déjà à la porte?
ThreeShield, l’équipe CISSP/CISA qui conçoit Lavawall®, mène avec vous le travail de préparation : cerner le cadre, mettre les contrôles en œuvre et vous préparer pour que l’examen soit rapide et prévisible.
Questions courantes
- Quels cadres de référence Lavawall couvre-t-il?
- Plus de 75, dont CIS v8.1, NIST CSF 2.0, NIST 800-171, SOC 2, HIPAA, PCI DSS (tous les SAQ), ISO 27001:2022, CMMC 2.0, le CPCSC du Canada, la LPRPDE, les lois sur la santé et la vie privée de l’Alberta et de la C.-B., la loi 25 du Québec, CPA Canada, l’OSFI, IIROC/CIRO, le RGPD/NIS2/DORA de l’UE, Cyber Essentials du Royaume-Uni et l’Essential Eight de l’Australie. Un seul contrôle en satisfait souvent plusieurs à la fois.
- Lavawall peut-il émettre notre rapport SOC 2?
- Non, seul un cabinet de CPA titulaire d’un permis le peut, et nous n’en sommes pas un. Nous vous rendons prêt pour l’audit rapidement et travaillons aux côtés de votre auditeur CPA.
- Que veut dire « rapidement »?
- De quelques jours à quelques semaines pour la plupart des équipes. Comme Lavawall cartographie les contrôles que vous avez déjà et génère automatiquement les politiques et la preuve, la plupart des équipes atteignent une posture défendable et documentée en ce laps de temps, et non en quelques trimestres comme un projet mené à partir de zéro.