Moment de sécurité
Vous craignez de voir des signes avant-coureurs d’un rançongiciel?
Fiez-vous à votre instinct.
Voici les signes avant-coureurs d’un rançongiciel à surveiller et ce qu’il faut faire ensuite, gratuit à suivre, sans inscription. Les équipes de rançongiciels passent des jours ou des semaines à se préparer avant de chiffrer; si quelque chose vous semble anormal, la fenêtre pour les arrêter est peut-être encore ouverte.
Appelez maintenant : 1-403-538-5053 Voir la liste de vérification
La ligne d’incident de ThreeShield répond aux vraies urgences, avec de vraies personnes, ou joignez-nous en ligne (en anglais).
Les signes avant-coureurs
1. De nouveaux comptes d’administrateur que vous n’avez pas créés
Les attaquants créent leurs propres comptes privilégiés pour survivre aux réinitialisations de mots de passe. Cherchez dans Active Directory et Entra ID les comptes créés au cours des dernières semaines, surtout ceux dont le nom semble plausible, comme « svc-backup » ou « IT-admin2 ».
2. Un antivirus ou un logiciel de sauvegarde désactivé mystérieusement
Les équipes de rançongiciels désactivent l’EDR, l’antivirus et les agents de sauvegarde avant de chiffrer, pour que rien n’interfère et que rien ne puisse être récupéré. Si les outils de sécurité ont cessé de transmettre des données sur plusieurs ordinateurs à peu près au même moment, considérez-le comme hostile jusqu’à preuve du contraire.
3. Des renommages massifs de fichiers ou de nouvelles extensions
Des milliers de fichiers qui changent d’extension ou qui reçoivent d’étranges suffixes en quelques minutes signifient que le chiffrement a commencé. Une série plus restreinte sur un partage peut être un essai, ce qui veut dire qu’il vous reste la majeure partie de votre réseau à sauver.
4. Des connexions RDP ou RPV à des heures inhabituelles
Cherchez les connexions à distance à 2 h du matin, heure locale, depuis des endroits inconnus ou depuis des comptes qui n’utilisent jamais l’accès à distance. Le travail de préparation se fait quand personne ne regarde.
5. Des clichés instantanés et des sauvegardes qui sont supprimés
Des commandes comme vssadmin delete shadows dans vos journaux, ou des tâches de sauvegarde et des points de restauration qui disparaissent discrètement, comptent parmi les dernières choses que font les attaquants avant de chiffrer. Si vous voyez cela, il vous reste probablement quelques heures, pas des jours.
Que faire tout de suite
6. Isolez, mais n’éteignez pas
Déconnectez les ordinateurs suspects du réseau (débranchez le câble, désactivez le Wi-Fi ou isolez-les au commutateur). Ne les éteignez pas : la mémoire contient des preuves et parfois des clés de chiffrement, et certaines souches corrompent davantage les fichiers au redémarrage.
7. Protégez d’abord vos sauvegardes
Vérifiez que vos sauvegardes existent et sont intactes depuis un appareil que l’attaquant ne peut pas atteindre, plutôt que depuis un poste d’administration possiblement compromis. Déconnectez ou verrouillez dès maintenant les dépôts de sauvegarde; des sauvegardes chiffrées font la différence entre une mauvaise semaine et un événement fatal pour l’entreprise.
8. Conservez, et demandez de l’aide avant de payer qui que ce soit
Gardez les journaux, n’effacez pas les ordinateurs et notez une chronologie pendant que les faits sont frais. Parlez ensuite à un intervenant en cas d’incident et à votre assureur avant de donner suite à toute demande de rançon. Le paiement ne garantit pas la récupération, peut être légalement restreint et est parfois inutile, puisque des sauvegardes ou des outils de déchiffrement gratuits existent.
Comment Lavawall® chasse ces signes dans votre parc
Les signes avant-coureurs ci-dessus sont ce que Ransomware Hunter de Lavawall® cherche sur chaque ordinateur. Au lieu d’attendre que l’antivirus ou l’EDR réagisse pendant que le rançongiciel s’exécute, il effectue une analyse approfondie des signes précurseurs qu’ils ignorent et vous montre ce qu’il a trouvé dans un seul sommaire.
Sur chaque ordinateur, voici ce qu’il recherche activement :
- Les notes de rançon (il a commencé par Akira et couvre maintenant les familles de rançongiciels les plus courantes).
- Les fichiers partiellement ou entièrement chiffrés.
- Les outils d’exfiltration de données utilisés dans les attaques hybrides, ainsi que les archives préparées en vue d’un vol avant le chiffrement.
- Les fichiers exécutables suspects et les exécutables prêts à s’exécuter.
- Les commandes malveillantes et les programmes suspects exécutés récemment.
- Les outils d’accès à distance et les RMM que les attaquants installent pour conserver leur point d’appui.
- L’activité de type « living off the land » : les processus d’apparence légitime que les attaquants détournent pour rester cachés.
- Les services et programmes récemment installés qui sont configurés pour s’exécuter au démarrage ou à l’ouverture de session.
- Les changements aux tâches planifiées.
- Les changements aux comptes d’administrateur, aux comptes d’utilisateur et aux groupes de comptes.
Le sommaire indique le nombre d’éléments trouvés dans tout votre parc. Cliquez sur un badge rouge pour ouvrir le détail. Un ordinateur typique termine en 5 à 15 minutes, et l’analyse s’exécute aussi dans les analyses de santé mensuelles de Lavawall®. Voyez Ransomware Hunter en détail.
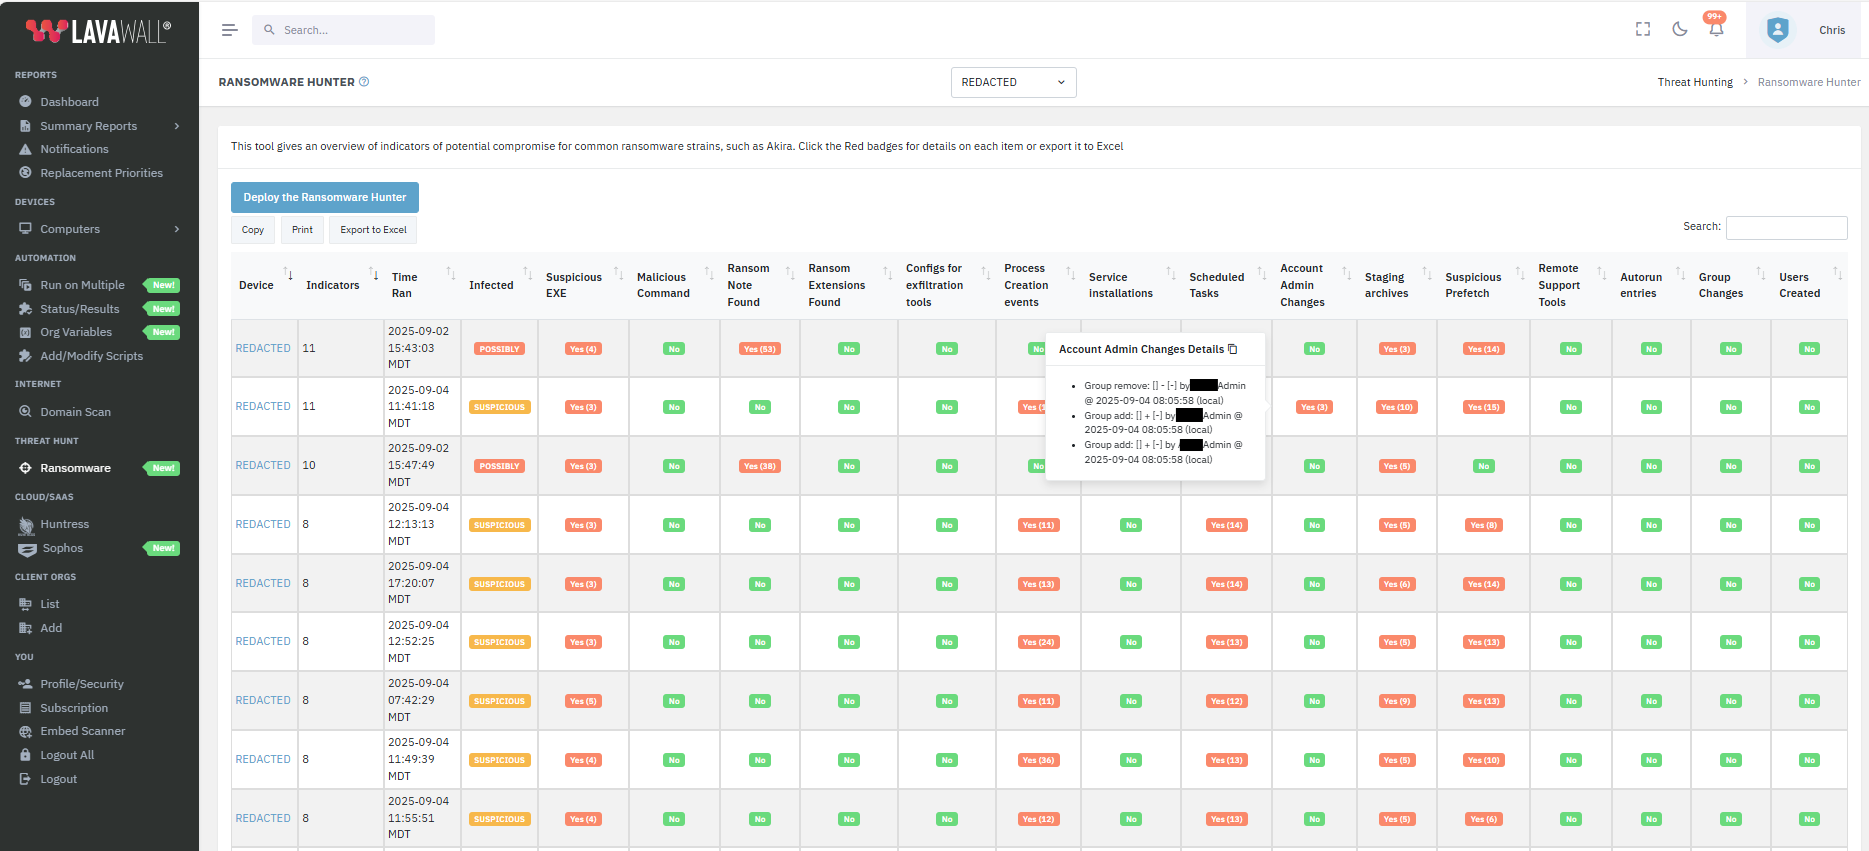
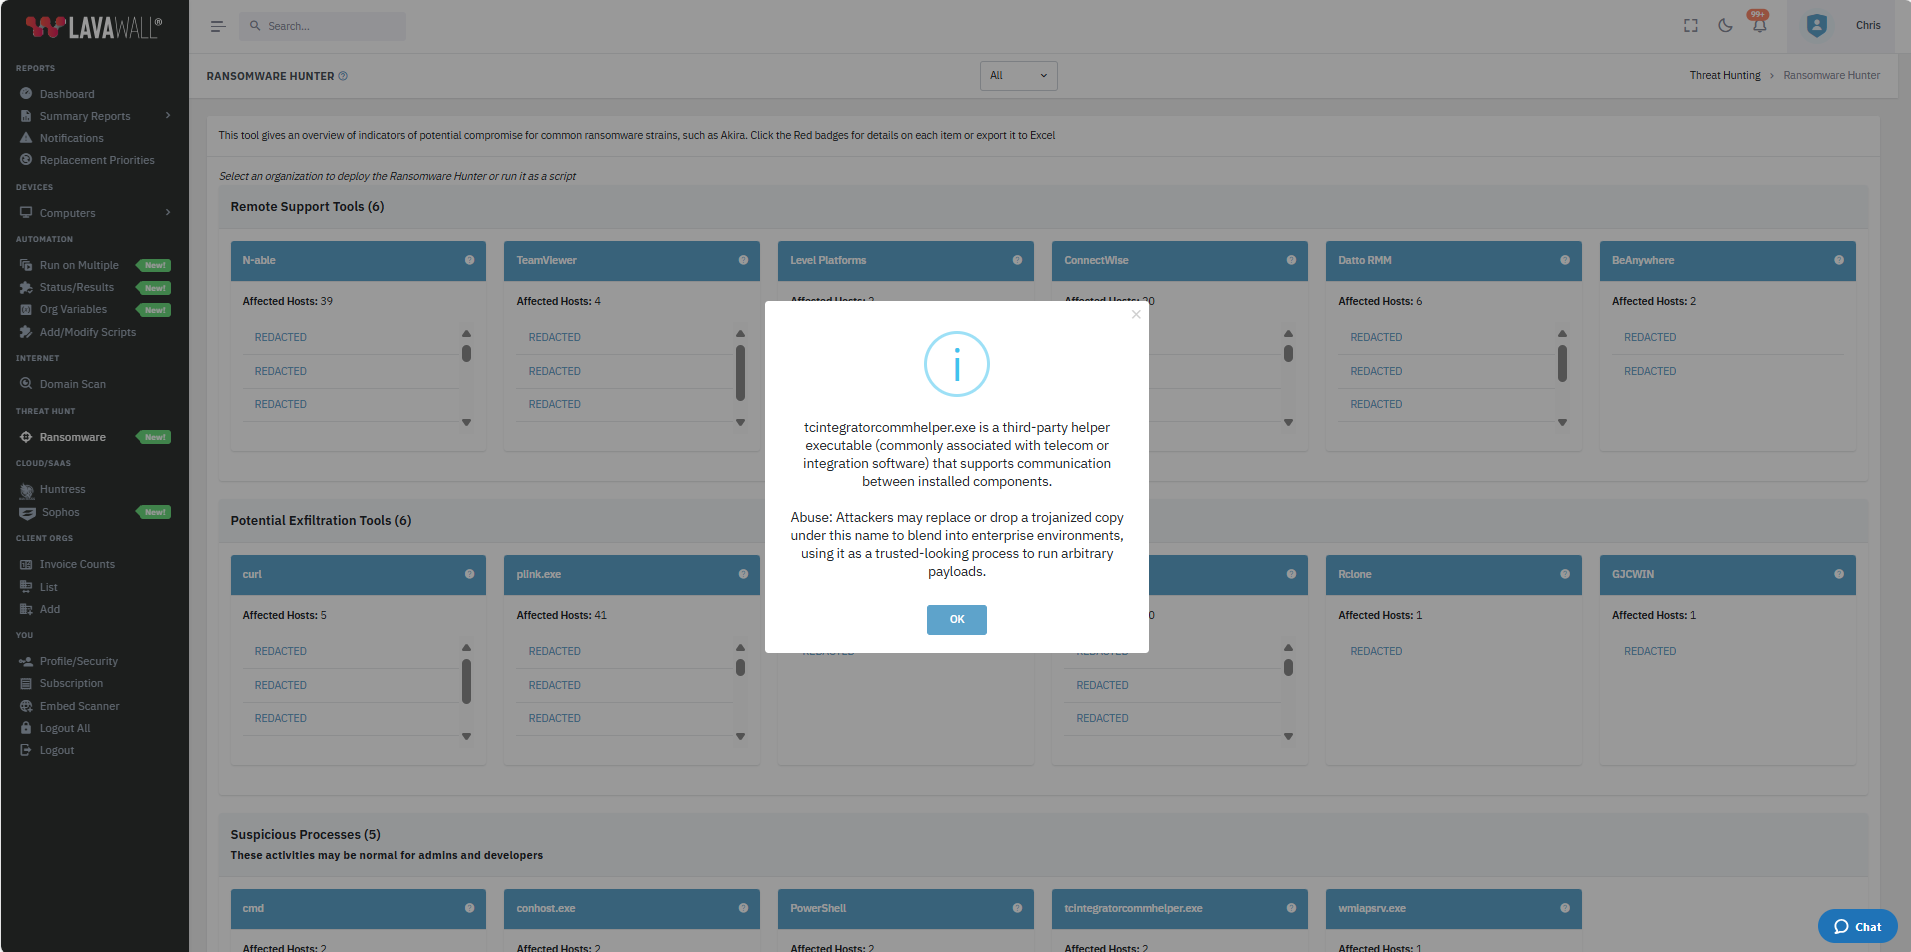
Voyez la phase de préparation avant la phase de chiffrement
Ransomware Hunter
Lavawall® chasse les comportements de préparation propres aux groupes de rançongiciels actifs (nouveaux comptes d’administrateur, protections désactivées, suppression de clichés instantanés) et les signale tant qu’il est encore temps d’agir.
Voir ce qu’il recherche →Correctifs pour plus de 7 400 applications
La plupart des rançongiciels entrent par un appareil périphérique ou une application sans correctif. Lavawall® automatise l’application des correctifs dans tout votre parc pour que la porte d’entrée ne reste pas ouverte.
Découvrir l’application des correctifs →Détection d’intrusions dans M365
Les opérateurs de rançongiciels commencent de plus en plus souvent dans le nuage. Lavawall® met en corrélation les connexions à risque, les changements de privilèges et les techniques de persistance dans Microsoft 365 et vos postes de travail.
Découvrir la sécurité M365 →Si vous voyez ces signes, ne vous en occupez pas seul.
ThreeShield, l’équipe CISSP/CISA qui conçoit Lavawall®, assure la réponse aux incidents de rançongiciel : confinement, vérification des sauvegardes, conseils à l’étape de la négociation et rétablissement. Appeler pendant la phase de préparation peut faire la différence entre un incident et une catastrophe.
Questions fréquentes
- Je vois certains de ces signes, mais rien n’est encore chiffré. Ai-je encore le temps?
- Peut-être. Les attaquants passent souvent des jours ou des semaines dans un réseau avant de chiffrer, et ce temps de séjour est votre fenêtre d’action. Isolez les ordinateurs touchés, protégez vos sauvegardes et obtenez immédiatement l’aide de personnes d’expérience. Agir pendant la phase de préparation coûte beaucoup moins cher qu’agir après le chiffrement.
- Dois-je éteindre les ordinateurs qui semblent infectés?
- Non. Isolez-les du réseau, mais ne les éteignez pas. La mémoire peut contenir des clés de chiffrement et des outils de l’attaquant dont les intervenants ont besoin, et certains rançongiciels endommagent davantage les fichiers au redémarrage.
- Devrions-nous simplement payer la rançon?
- Pas avant d’avoir parlé à un intervenant en cas d’incident et à votre assureur. Le paiement ne garantit pas la récupération, peut être légalement restreint et est parfois inutile. ThreeShield peut d’abord évaluer vos véritables options. Appelez le 1-403-538-5053.