IA fantôme
Qu’est-ce que l’IA fantôme?
L’IA fantôme est l’utilisation, par des employés d’une organisation, de services d’IA générative non autorisés (ChatGPT, Claude, Gemini, Copilot, Perplexity, Mistral, Grok, GitHub Copilot et d’autres semblables). Des employés qui n’auraient jamais envoyé par courriel un chiffrier de fiches clients à un fournisseur externe collent maintenant couramment des données semblables dans une conversation d’IA générative. Lavawall® vous donne de la visibilité sur les outils d’IA réellement utilisés.
Commencer gratuitement, sans carte de crédit Voir comment cela fonctionne
Découverte de l’IA générative · attribution aux utilisateurs · mise à disposition d’une solution de rechange autorisée
Définition
L’IA fantôme est l’adoption par des employés d’outils d’IA générative en dehors de la surveillance de l’organisation. C’est une tranche précise et en forte croissance de l’ancien problème des « TI fantômes », mais son profil de risque est différent. Les données quittent l’organisation sous forme de texte conversationnel collé dans une zone de clavardage plutôt que sous forme de fichier téléversé vers un service autorisé; elles échappent donc aux outils et aux habitudes conçus pour repérer le partage de fichiers.
Trois caractéristiques distinguent l’IA fantôme des TI fantômes ordinaires. Premièrement, la fuite est conversationnelle : les utilisateurs sous-estiment la durée de conservation des données et la possibilité qu’elles servent à entraîner un modèle. Deuxièmement, le contenu généré peut comporter des implications de licence non divulguées que l’organisation doit évaluer. Troisièmement, l’adoption devance les politiques d’utilisation acceptable et les outils de prévention de la perte de données censés l’encadrer.
Comme ce phénomène est un sous-ensemble des TI fantômes plutôt qu’une catégorie distincte, la réponse n’est pas une règle de blocage de plus. C’est la visibilité et la mise à disposition d’une solution de rechange autorisée : voir qui utilise quel service, puis leur offrir un service d’IA sous licence d’entreprise avec des garanties documentées de traitement des données et les y faire migrer.
Composantes principales
- Services de clavardage d’IA générative. ChatGPT (OpenAI), Claude (Anthropic), Gemini (Google), Copilot (Microsoft), Perplexity, Mistral, Grok (xAI) et d’autres interfaces de clavardage semblables destinées au grand public ou aux développeurs.
- Outils de développement dotés d’IA. GitHub Copilot, Cursor, JetBrains AI Assistant, Cody, Codeium et d’autres outils semblables qui envoient le contexte du code à un modèle pour la complétion ou le remaniement.
- Fonctions d’IA dans les applications SaaS courantes. Fonctions d’IA générative désormais intégrées à Microsoft 365 Copilot, à Google Workspace Gemini, à Notion AI, à Slack AI et à d’autres semblables, qui peuvent être autorisées ou non selon la licence.
- Risque de fuite du contexte du modèle. Le risque que des données collées dans un modèle soient conservées, servent à l’entraînement ou réapparaissent dans une invite ultérieure sans rapport. Ce risque varie fortement selon le service, le forfait et les paramètres de l’utilisateur.
- Risque lié à la licence des contenus générés. Le risque que le contenu généré par l’IA comporte des implications de licence non divulguées, comme des suggestions de code libre, des fragments de texte protégés par le droit d’auteur ou des images filigranées.
- Mise à disposition d’une solution de rechange autorisée. Le modèle de correction : offrir un service d’IA sous licence d’entreprise (ChatGPT Team / Enterprise, Claude Team, Microsoft Copilot pour M365, Google Gemini Workspace) avec des garanties appropriées de traitement des données, et y faire migrer les utilisateurs.
Pourquoi c’est important
Pour les industries réglementées, l’IA fantôme représente un risque actif de divulgation. Un professionnel de la santé qui colle la note d’un patient dans un compte ChatGPT grand public pour « la rendre plus agréable à lire » provoque un événement de divulgation au sens de HIPAA, de la LPRPDE, de la PIPA de la C.-B. ou de la HIA de l’Alberta. L’employé d’une firme de courtage en valeurs mobilières qui demande à une IA de résumer une transaction confidentielle risque de divulguer des renseignements réglementés.
Pour les organisations non réglementées, l’IA fantôme a quand même des conséquences commerciales. Les listes de clients, les stratégies de prix et la documentation de processus exclusifs se retrouvent régulièrement dans des services d’IA grand public. Les données ne sont peut-être pas conservées, l’utilisateur a peut-être choisi le bon paramètre, mais l’organisation n’a aucune piste d’audit pour le prouver.
Pour les FSG, la visibilité sur l’IA fantôme est devenue une discussion facturable. Les clients veulent savoir si leur personnel utilise des services d’IA, lesquels et à quelle fréquence, et ils veulent des recommandations de solutions de rechange autorisées qu’ils peuvent déployer rapidement.
Comment Lavawall® vous aide avec l’IA fantôme
Lavawall® examine les métadonnées des courriels par rapport à un catalogue organisé de 1 277 applications SaaS pour faire ressortir l’utilisation du SaaS avec peu de faux positifs. Le catalogue comprend les principaux services d’IA générative et les outils qui s’y intègrent. Le résultat est une liste des applications d’IA réellement utilisées, attribuées à des utilisateurs précis.
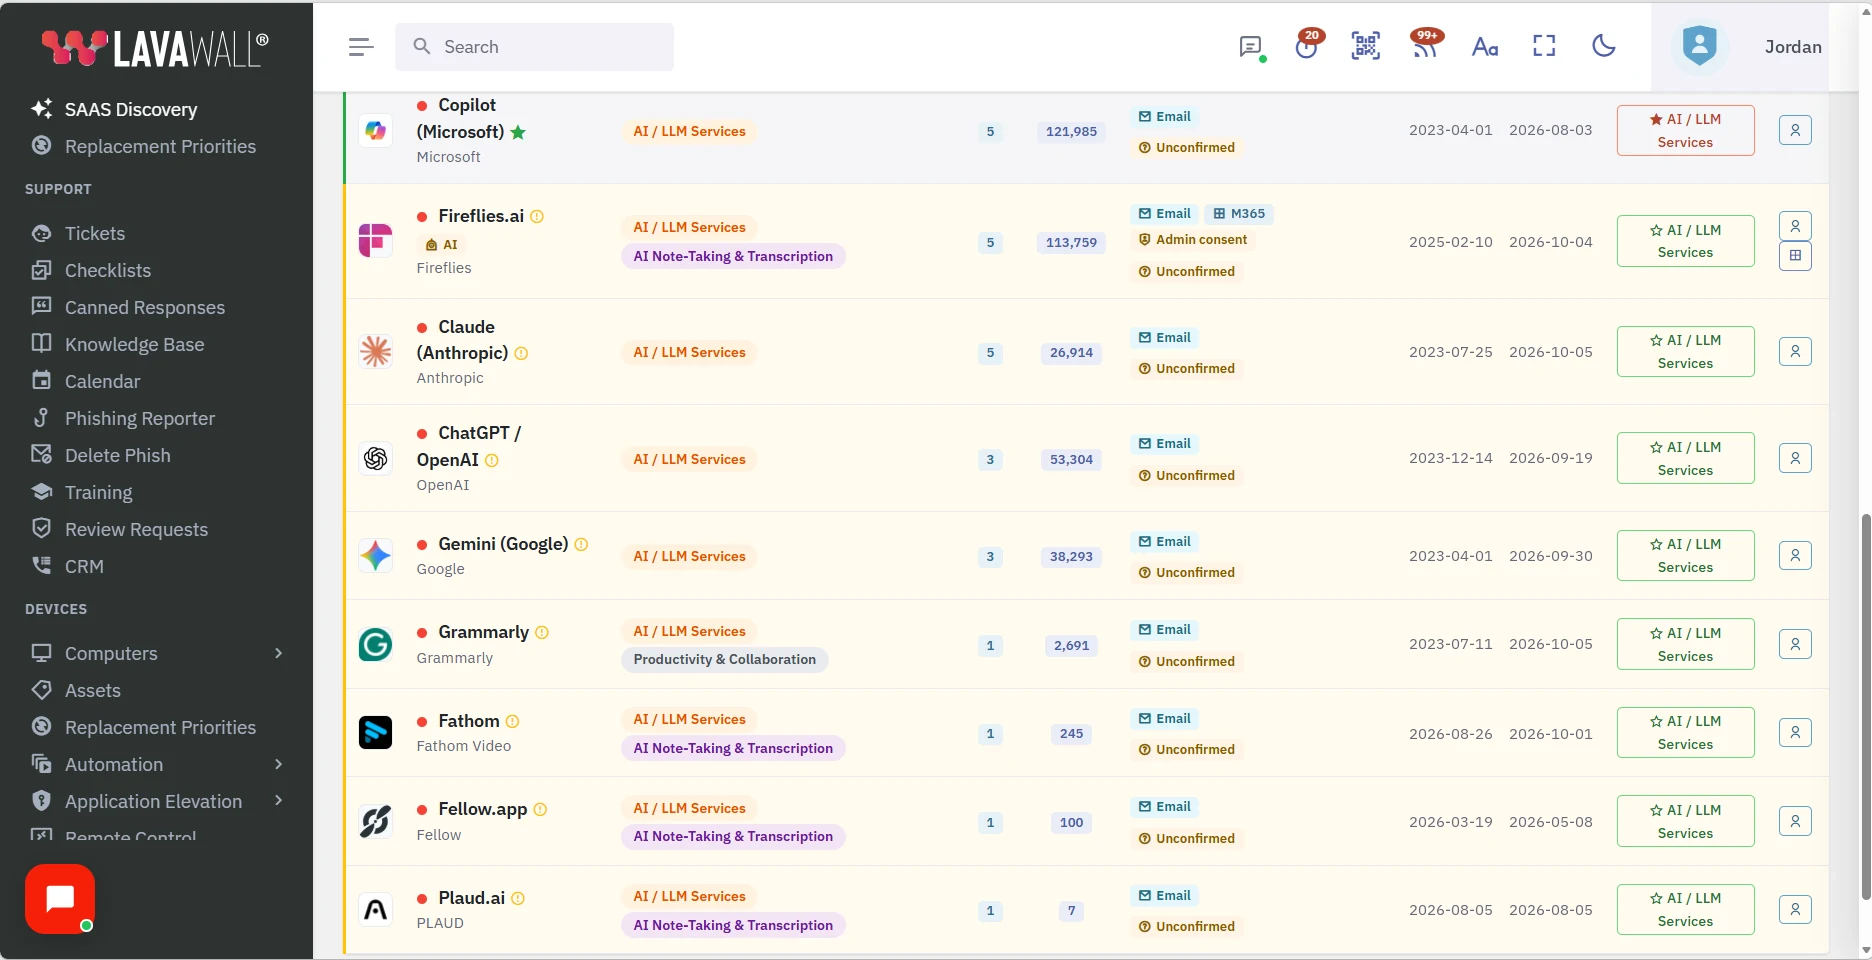
Pour les FSG et les équipes TI, la plateforme prend en charge un flux d’autorisation. Vous pouvez autoriser des services d’IA précis par catégorie, faire ressortir les solutions de rechange non autorisées qui devraient être migrées vers les services autorisés et produire des rapports que le responsable de la conformité du client peut utiliser lors de sa prochaine révision.
Comme la découverte du SaaS et de l’IA fantôme est intégrée à la plateforme Lavawall® avec l’application des correctifs, la GRC et la détection des intrusions, les données alimentent directement les preuves de conformité (CMMC 2.0 SC.L2-3.13.6, NIST CSF DE.CM-7, CIS Control 16, SOC 2 CC6.6, principe de responsabilité de la LPRPDE) sans facture CASB distincte par utilisateur.
Commencer gratuitement → Associer les contrôles avec l’assistant GRC
Questions fréquentes
- L’IA fantôme est-elle simplement des TI fantômes?
- Pas tout à fait. C’est un sous-ensemble des TI fantômes dont le profil de risque est distinct. Le copier-coller de données dans une conversation, le rythme rapide d’adoption, les conséquences pour l’entraînement des modèles et les enjeux de licence des contenus générés sont tous caractéristiques de l’utilisation de l’IA générative en particulier.
- Puis-je simplement bloquer ChatGPT et Claude au pare-feu?
- Vous le pouvez, et certaines organisations le font, mais le blocage seul tend à pousser les utilisateurs vers les données mobiles, les appareils personnels ou les RPV. Le modèle plus durable combine la visibilité et la mise à disposition d’une solution de rechange autorisée : voir qui utilise quoi, déployer un service d’entreprise autorisé assorti de garanties appropriées de traitement des données, et y faire migrer les utilisateurs.
- Microsoft Copilot pour M365 règle-t-il le problème de l’IA fantôme?
- En partie. Il peut en régler une portion en offrant un service d’IA générative autorisé avec un traitement des données dans le locataire M365, mais seulement si l’organisation voit aussi qui utilise encore des services grand public. Déployer Copilot sans découverte de l’IA fantôme ne fait qu’ajouter un autre outil à l’ensemble.
- En quoi est-ce différent d’un CASB?
- La différence tient à l’application de la politique. Un CASB applique la politique au niveau du réseau ou de l’API, en bloquant ou en relayant activement le trafic SaaS. La découverte de l’IA fantôme de Lavawall® est axée sur la visibilité et l’attribution. Pour la plupart des clients des FSG, la visibilité et une discussion sur une solution de rechange autorisée suffisent. Les CASB et Lavawall® peuvent coexister pour les clients qui ont besoin d’une application active en plus de la visibilité.