Nessus pour les FSG
Transformez une analyse Nessus brute en rapport de sécurité corrélé
Téléversez un fichier .nessus et Lavawall® le traite automatiquement, associe chaque constatation au bon appareil et la combine aux données de vos postes, de votre domaine, du nuage, de l’EDR et de la conformité. Au lieu d’une analyse brute à interpréter, vous obtenez en quelques secondes un rapport de cybersécurité professionnel et corrélé.
Commencer gratuitement, sans carte de crédit Voir comment ça fonctionne
Téléversement .nessus · association automatique aux appareils · rapports corrélés · exportation .docx
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
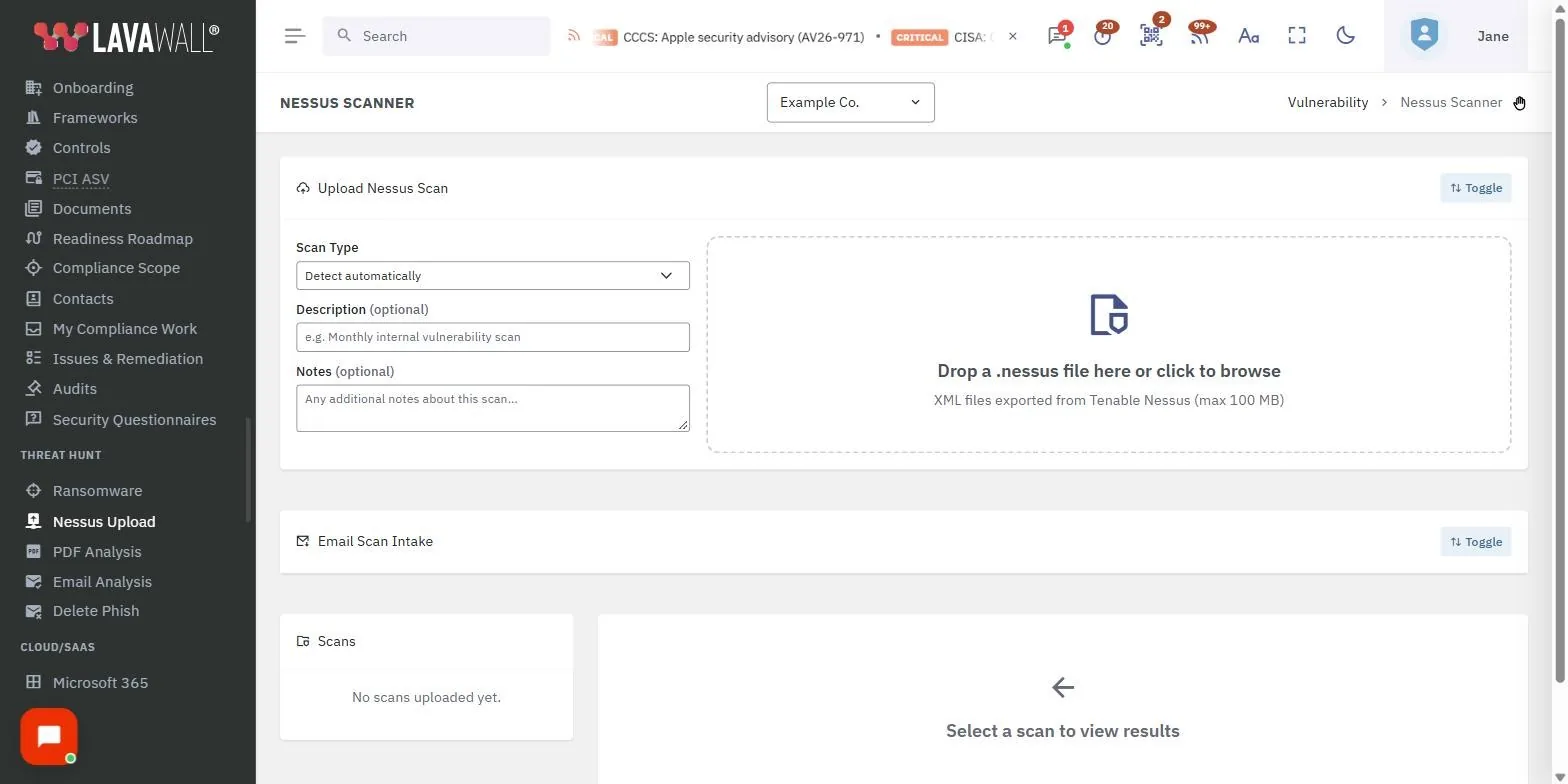
Comment fonctionne l’intégration de Nessus
Nessus Professional est un excellent analyseur de vulnérabilités réseau, mais un fichier .nessus brut est un travail de traduction. Les constatations sont organisées par module d’extension, et non par appareil du client, et elles ne disent rien du contexte des postes, du nuage ou de la conformité qui les entoure. Lavawall® fait cette interprétation pour vous.
- Lancez votre analyse dans Nessus Professional et exportez les résultats sous forme de fichier .nessus.
- Téléversez le fichier dans la section Threat Hunt de la console Lavawall®.
- Lavawall® traite automatiquement les résultats, associe les constatations aux appareils correspondants et affiche des sommaires des vulnérabilités organisés par module d’extension ou par appareil.
Dès lors, les constatations ne sont plus un fichier isolé. Elles s’intègrent au même portrait que tout ce que Lavawall® sait déjà de chaque client.
Ce que le rapport corrélé rassemble
Lavawall® combine plusieurs sources de données dans un seul rapport corrélé, de sorte qu’une constatation Nessus se situe dans son contexte plutôt qu’isolément :
- Les renseignements sur le domaine et les vulnérabilités des postes sous Windows, macOS et Linux.
- L’analyse des appareils réseau et les consommables d’imprimante.
- La détection des intrusions dans Microsoft 365, Entra ID et Azure, et la détection des intrusions dans Google Workspace.
- Les données EDR de Huntress et de Sophos.
- L’information RMM et les analyses réseau de Nessus Professional.
- Les correspondances avec des cadres de conformité, dont CIS, NIST CSF, ISO 27001, CMMC, SOC 2, HIPAA et PCI DSS.
Nessus est facultatif. Sans analyse, le rapport est tout de même construit à partir des propres données de Lavawall®, y compris les correctifs manquants, les problèmes de configuration, les appareils à remplacer et les constatations de l’analyse de domaine une fois les domaines du client analysés. L’importation d’une analyse Nessus ajoute les sections sur l’analyse des vulnérabilités.
Produisez un rapport prêt pour le client en quelques secondes
Si vous utilisez Nessus, importez d’abord l’analyse. Le rapport est alors construit à partir de la vue corrélée :
- Ouvrez la console Lavawall®.
- Allez à Rapports sommaires, puis à Évaluation.
- Consultez le Security Assessment Report.
- Exportez-le en .docx ou copiez le contenu.
- Au besoin, utilisez la fonction LLM Report Prompt pour rédiger le texte narratif avec Claude, ChatGPT ou Copilot.
Vous obtenez un livrable que vous pouvez remettre à un client, à un assureur ou à un auditeur sans le travail manuel de traduire les résultats des modules d’extension en constatations claires.
Questions fréquentes
- Comment importer des données Nessus dans Lavawall®?
- Exportez votre analyse de Nessus Professional sous forme de fichier .nessus et téléversez-la dans la section Threat Hunt de la console Lavawall®. Lavawall® traite automatiquement les résultats, associe les constatations aux appareils correspondants et affiche des sommaires des vulnérabilités organisés par module d’extension ou par appareil.
- Lavawall® remplace-t-il Nessus?
- Non. Nessus Professional effectue l’analyse des vulnérabilités du réseau. Lavawall® interprète et corrèle les résultats, en les combinant aux données des postes, du domaine, du nuage, de l’EDR et de la conformité, de sorte que les constatations forment un seul rapport plutôt qu’un fichier d’analyse brut que vous devez encore traduire.
- Puis-je produire un rapport prêt pour le client à partir des constatations Nessus?
- Oui. Ouvrez Rapports sommaires, choisissez Évaluation et consultez le Security Assessment Report, qui intègre les constatations Nessus à vos autres données. Exportez-le en .docx ou copiez le contenu, et utilisez au besoin la fonction LLM Report Prompt avec Claude, ChatGPT ou Copilot pour vous aider à rédiger le texte narratif.
- Quelles données le rapport corrélé combine-t-il?
- Les renseignements sur le domaine, les vulnérabilités des postes sous Windows, macOS et Linux, les analyses des appareils réseau et des consommables d’imprimante, la détection des intrusions dans Microsoft 365, Entra ID, Azure et Google Workspace, les données EDR de Huntress et de Sophos, l’information RMM, les analyses de Nessus Professional, et les correspondances avec des cadres de référence comme CIS, NIST CSF, ISO 27001, CMMC, SOC 2, HIPAA et PCI DSS.