Phishing Reporter pour Outlook
La plupart des courriels d’hameçonnage n’ont jamais besoin d’un ticket.
Le Phishing Reporter de Lavawall® ne se contente pas d’offrir aux utilisateurs un moyen facile de signaler un courriel suspect. Il leur donne une lecture immédiate du risque dès qu’ils vérifient un message, directement dans Outlook. Dans la plupart des cas, la réponse est évidente sur-le-champ, et il n’y a donc rien à escalader. Les équipes qui activent le Reporter réduisent de 93 % les tickets de signalement d’hameçonnage.
Il rétablit aussi ce que la réécriture des liens cache. Proofpoint URL Defense, Egress Defend, Mimecast et d’autres réécrivent chaque lien, et l’utilisateur ne peut donc plus le survoler pour voir la vraie destination comme sa formation le lui a appris. Lavawall déballe le lien et montre plutôt la vraie destination et le verdict, et il signale les PDF malveillants et les URL réécrites qui arrivent dans la boîte de réception.
Commencer mon essai gratuit, sans carte de créditSubmergé de tickets d’hameçonnage?
Windows, Mac, Web, iOS et Android. Aucun identifiant distinct.
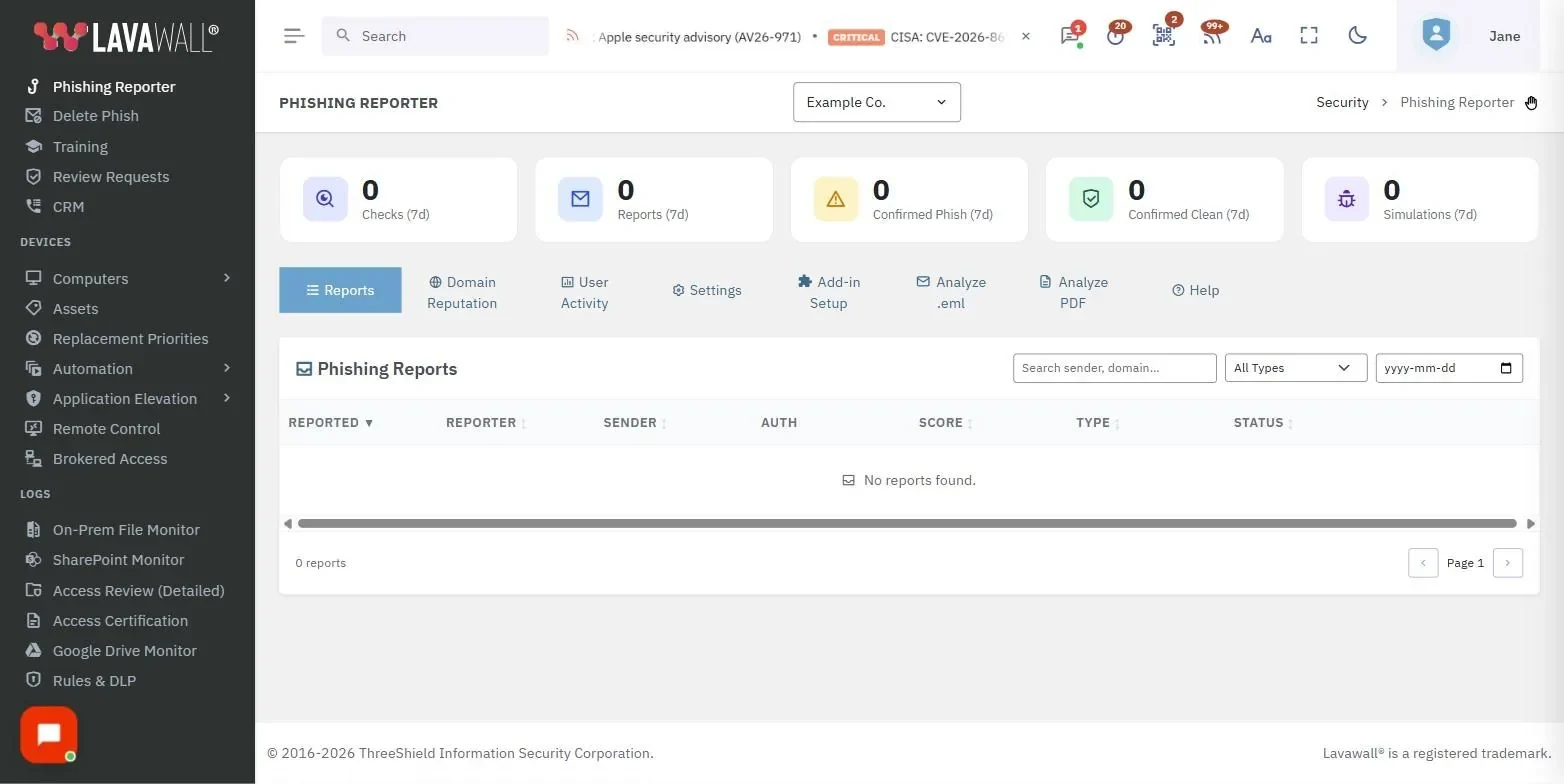
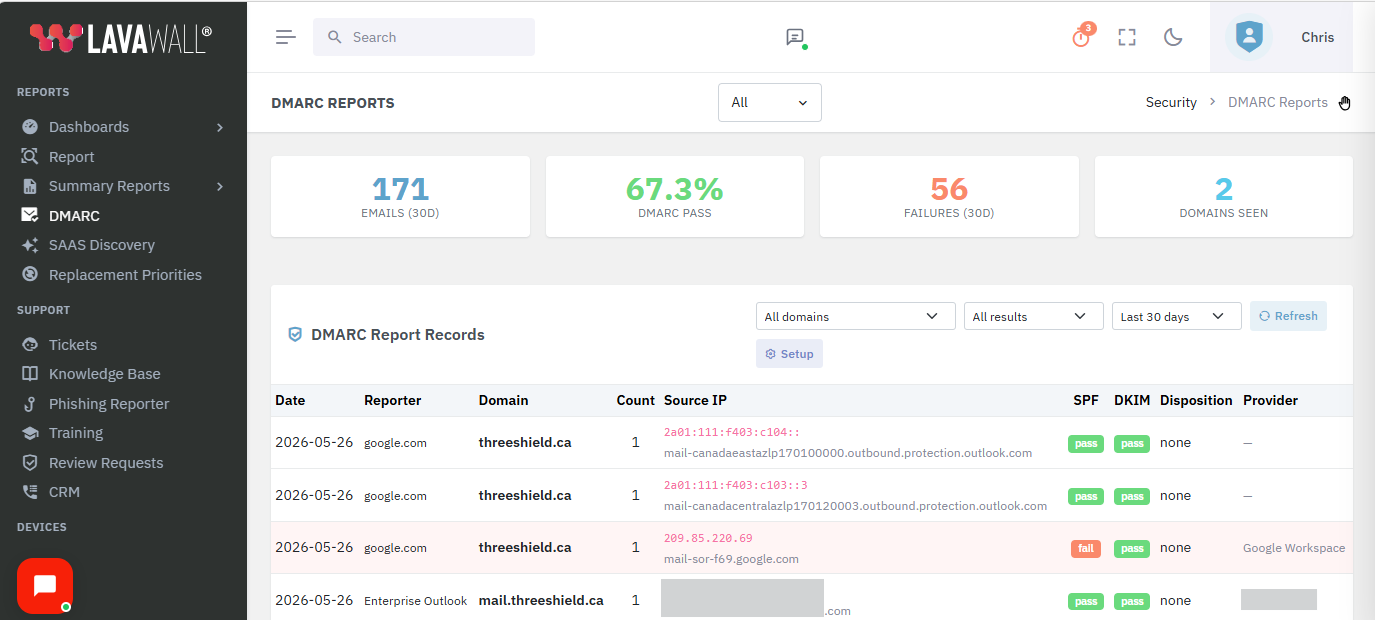
La console Lavawall® en images
De vrais écrans, présentés avec des données d’exemple.
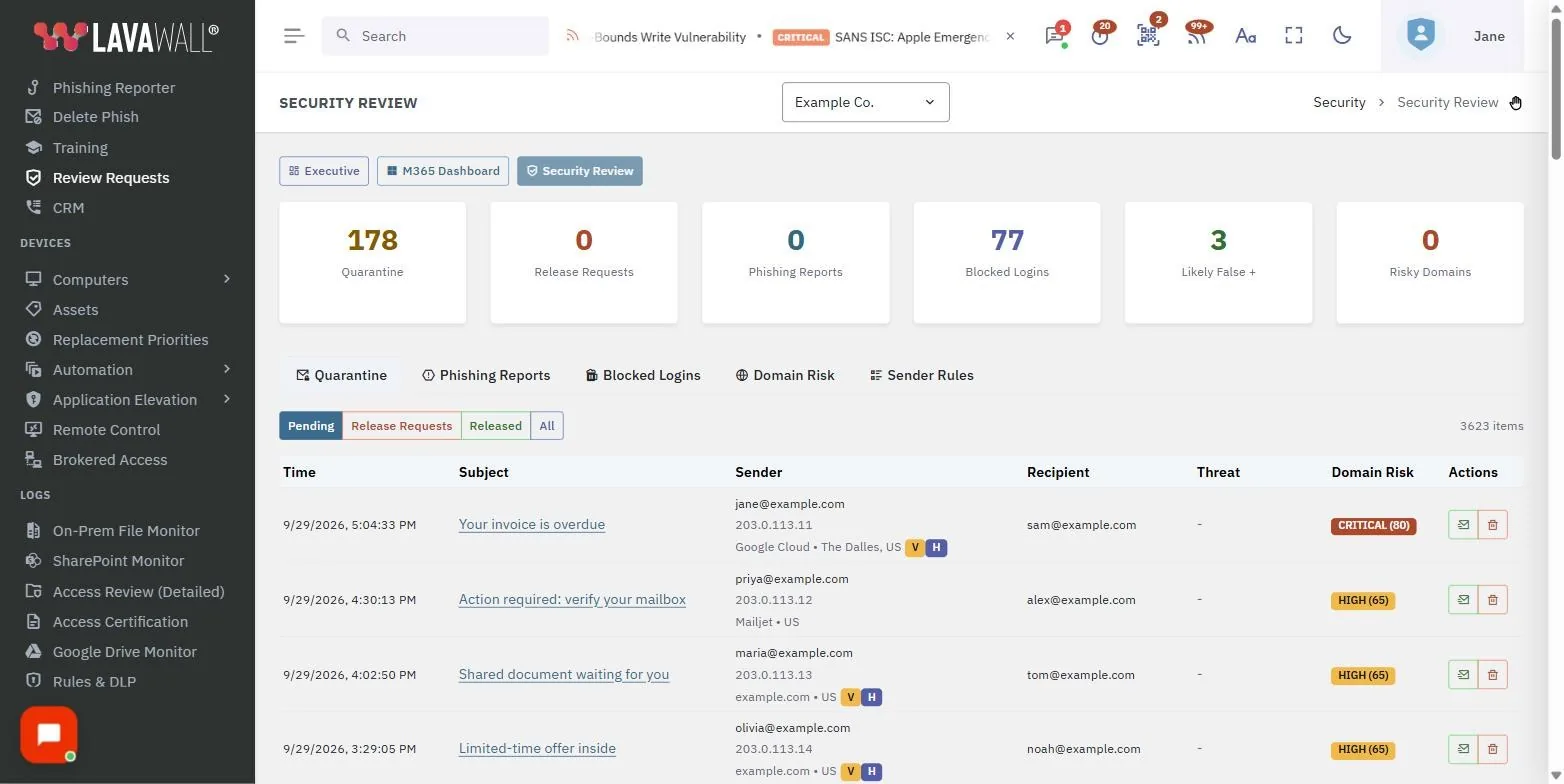
D’abord l’information, un ticket seulement au besoin
La plupart des outils de signalement d’hameçonnage ne font qu’une chose : ouvrir un ticket et attendre un analyste. Votre équipe est alors noyée sous le bruit, et l’utilisateur reste devant un courriel qu’il ne comprend toujours pas.
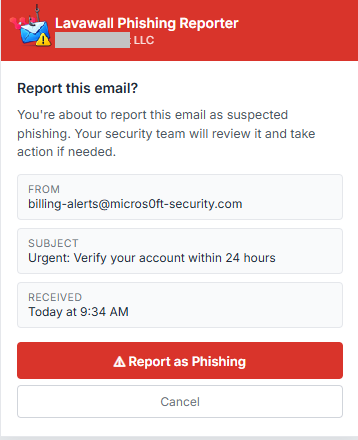
Lavawall® inverse l’ordre. Dès qu’un utilisateur clique sur Phish Report, le volet affiche ce qu’est vraiment le courriel, en langage clair, en environ trois secondes. Une bannière rouge accompagnée d’une raison claire signifie qu’il peut le supprimer et passer à autre chose. Une bannière verte signifie qu’il peut se détendre. Comme la réponse arrive sur place, la plupart des vérifications ne deviennent jamais un signalement, et c’est ainsi que le Reporter réduit de 93 % les tickets de signalement d’hameçonnage. Quand une situation exige vraiment une intervention humaine, un geste de plus envoie à votre analyste la source complète du message, les en-têtes, les liens et les pièces jointes.
Les concurrents réécrivent les liens. Nous les déballons.
Vous avez passé des années à apprendre aux gens à survoler un lien et à lire l’adresse avant de cliquer. Puis un outil de protection des liens défait cet apprentissage. Proofpoint URL Defense, Egress Defend, Mimecast URL Protect, Barracuda, Cisco et les autres réécrivent chaque URL en une longue adresse qui pointe vers leur propre service. Quand on survole le lien, tout ce que l’utilisateur voit, c’est le domaine du fournisseur de sécurité. La vraie destination reste cachée jusqu’au moment du clic, soit précisément le moment où il est trop tard pour réfléchir.
Pire encore, ce domaine du fournisseur paraît souvent digne de confiance, si bien qu’un lien malveillant peut sembler sûr simplement parce qu’un nom bien connu l’a réécrit. Lavawall® fait le contraire. Quand la vraie destination peut être récupérée en toute sécurité, il déballe le lien et montre où il mène réellement : son ancienneté, sa réputation et s’il imite une marque en laquelle vous avez confiance. Quand un outil garde la destination scellée jusqu’au clic, nous le disons clairement plutôt que de donner un faux signal de sécurité.
Il en va de même pour les pièces jointes qui arrivent dans la boîte de réception. Lavawall lit ce que le code d’un PDF fait réellement; un bouton d’impression inoffensif ne déclenche donc pas la même alarme qu’un script silencieux d’exfiltration de données.
Conçu pour les gens qui l’utilisent
Zéro friction pour les utilisateurs
Un clic, aucune connexion distincte, aucun écran de consentement. Le complément identifie l’utilisateur à partir de la boîte aux lettres dans laquelle il s’exécute, l’identité que Microsoft 365 a déjà authentifiée, et fonctionne dans tous les clients Outlook, du poste de travail au mobile.
Un langage clair, le détail à portée de main
Le volet montre ce qu’est vraiment le courriel. SPF, DKIM et DMARC s’affichent sous forme de pastilles lisibles d’un coup d’œil, avec des infobulles en langage clair; l’usurpation d’identité est signalée dans toute l’arborescence de l’organisation, et le détail technique n’est qu’à un geste pour qui le souhaite.
Une réception structurée pour les analystes
Chaque signalement comprend la source complète du message, les en-têtes, les liens et les pièces jointes, et alimente un système de réputation qui vous permet de repérer les campagnes et les récidivistes. Le tout aboutit dans un tableau de bord d’administration avec statistiques et paramètres ajustables.
Un expert DMARC sur lequel votre FSG peut compter
Quand un expéditeur légitime échoue à l’alignement DMARC, le Reporter explique l’erreur de configuration de l’expéditeur et fournit les enregistrements DNS exacts pour la corriger, avec un lien vers l’outil DMARC gratuit de Lavawall®. Les conseils apparaissent dans le complément auquel votre client fait déjà confiance, de votre part.
Ce qu’il vérifie et ce que vous voyez
Cliquez sur Phish Report et le volet renvoie un verdict en langage clair en environ trois secondes, avec une cote de risque répartie comme un feu de circulation : vert sous 35, ambre de 35 à 69, rouge à partir de 70. Voici ce qui se cache derrière cette cote.
Expéditeur et authentification
- SPF, DKIM et DMARC affichés sous forme de pastilles lisibles d’un coup d’œil avec des infobulles en langage clair, et non du texte d’en-tête brut.
- Authentification de l’expéditeur réel. Quand un message a été relayé par une passerelle de sécurité, Lavawall identifie la source d’envoi d’origine et vérifie SPF, DKIM et DMARC par rapport à elle, et non par rapport à la passerelle qui n’a fait que le transmettre.
- Échecs d’alignement DMARC détectés et expliqués en langage clair, avec les étapes de correction DNS propres à chaque plateforme (Mailchimp, SendGrid, Constant Contact, Mailgun, Amazon SES, HubSpot, Salesforce et d’autres) et un lien vers l’outil gratuit Lavawall® DMARC Monitoring pour confirmer la correction.
- Ancienneté et réputation du domaine de l’expéditeur exprimées sous la forme « enregistré il y a N jours » ou « établi depuis X ans » plutôt qu’une simple date.
- Détection de l’usurpation d’identité dans toute l’arborescence de l’organisation : un nom d’affichage qui correspond à un utilisateur interne alors que l’adresse diffère est signalé, et l’alerte est supprimée pour vos propres filiales légitimes.
Liens et pièces jointes
- Vraies destinations des liens. Les URL raccourcies et réécrites sont résolues côté serveur (l’utilisateur n’y est jamais exposé), y compris les liens passés par les mécanismes de réécriture de Vade, de Proofpoint, de Mimecast et de Cisco.
- Détection du typosquattage et des homoglyphes, par exemple paypa1.com déguisé en paypal.com, ainsi que des identifiants de destinataires encodés en base64 et cachés dans des liens de suivi.
- Pièces jointes jugées selon leur comportement. Lavawall ouvre la pièce jointe réelle et examine ce qu’elle tente de faire : un document qui ne fait qu’afficher une boîte de dialogue d’impression est jugé inoffensif, tandis que celui qui communique discrètement avec Internet, lance un programme ou cache un autre fichier à l’intérieur est signalé comme risqué, avant que quiconque l’ouvre.
- Analyse des documents Office et des archives, y compris les macros, l’analyse des fichiers .eml et .msg et l’inspection des fichiers ZIP.
- Services de confiance que les attaquants empruntent. Les liens vers des services comme Google Docs, Dropbox, SharePoint et Calendly sont marqués comme légitimes, mais souvent détournés, parce que n’importe qui peut y publier. La page liée est quand même vérifiée, et l’utilisateur est prévenu de ne pas y saisir de mot de passe.
- Des aperçus silencieux. L’ouverture d’un signalement ne charge jamais rien depuis Internet; l’expéditeur ne peut donc pas savoir que le message a été examiné.
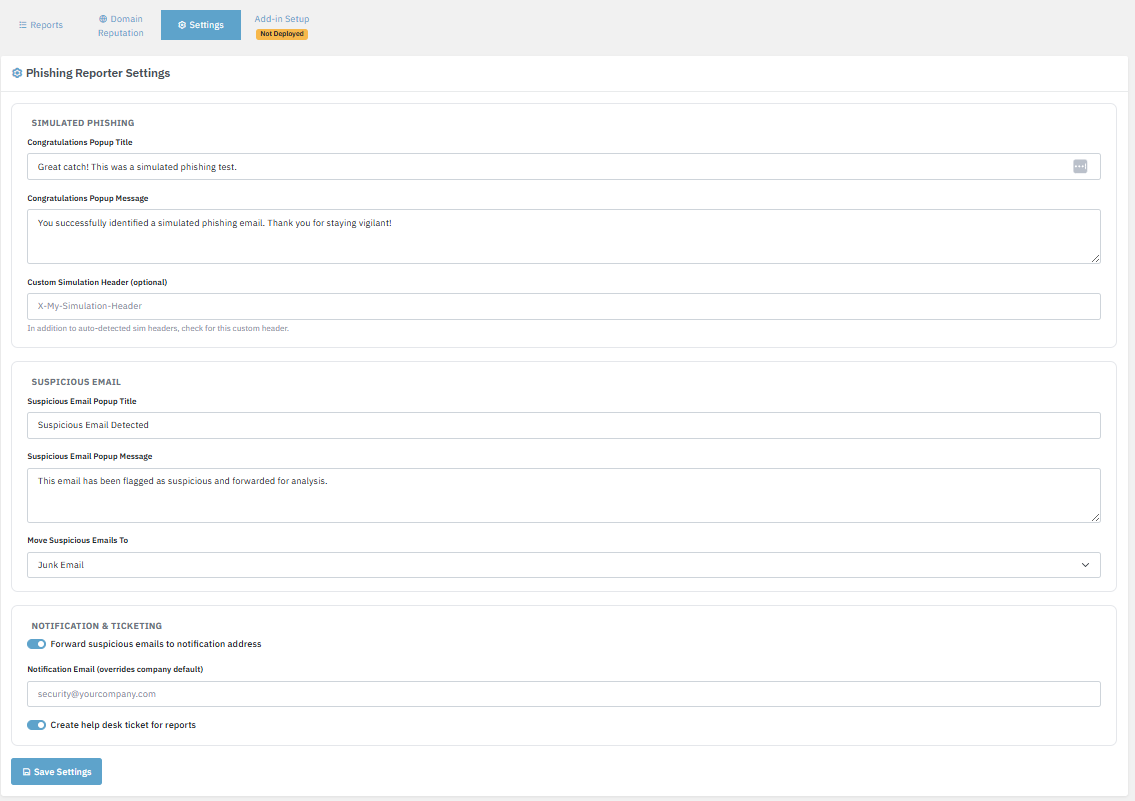
- Reconnaissance des simulations. Quand un utilisateur signale une simulation de formation, le Reporter la reconnaît et affiche un écran « bien repéré ». Aucun ticket n’est ouvert et aucun administrateur n’est alerté.
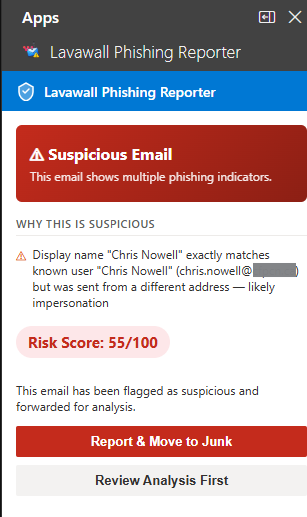

Pour vos analystes, la console conserve le message original complet, consigne les filtres antipourriel, les analyseurs de logiciels malveillants et les outils de protection des liens qui l’ont traité, et note chaque domaine signalé au fil du temps, de sorte que les récidivistes, les domaines récemment enregistrés et les cas de typosquattage remontent en tête de liste.
Compatibilité
Le complément est certifié pour toutes les surfaces Outlook modernes. Déployez-le une fois et il apparaît dans chaque client que votre personnel utilise, sans installation par appareil ni mise à jour manuelle.
| Plateforme | Client | Remarques |
|---|---|---|
| Windows | Outlook classique et nouvel Outlook | Analyse complète de SPF, DKIM, DMARC, des liens et des pièces jointes. |
| macOS | Outlook pour Mac | Vérifications complètes, même volet que sous Windows. |
| Web | Outlook sur le Web (OWA) | Vérifications complètes dans tout navigateur moderne. |
| iOS | Outlook pour iPhone et iPad | Vérifications de l’expéditeur, des liens, des pièces jointes, de l’usurpation d’identité et des simulations. En-têtes complets à partir de la version 4.2405. |
| Android | Outlook pour Android | Mêmes vérifications mobiles. Là où l’API mobile n’expose pas les en-têtes des messages, le volet affiche un avis honnête « en-têtes non disponibles sur cet appareil » au lieu d’un faux verdict, et renvoie vers le Web ou l’ordinateur. |
Exigences de Microsoft 365
- Toute boîte aux lettres qui prend en charge les compléments Outlook peut utiliser le Reporter, ce qui comprend toutes les boîtes aux lettres d’utilisateur standard et la plupart des boîtes aux lettres partagées d’Exchange Online.
- Utilise l’identité Outlook native. Aucun écran de consentement OAuth et aucune autorisation Entra ID par utilisateur (l’authentification unique à la console d’administration par Entra ID est offerte aux administrateurs qui consultent le tableau de bord, pas aux utilisateurs finaux).
Déploiement
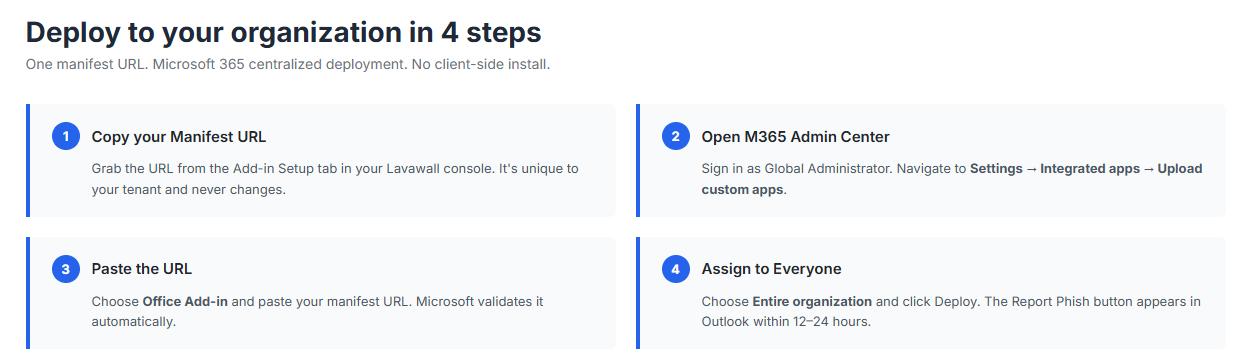
- Déployez-le dans tout votre locataire par le déploiement centralisé de Microsoft 365 ou le portail Applications intégrées. Collez l’URL du manifeste, attribuez-le, et le bouton apparaît.
- Microsoft propage les déploiements de compléments en 12 à 24 heures environ. Les utilisateurs peuvent l’obtenir plus tôt en redémarrant Outlook.
- Pour une boîte aux lettres partagée, déployez le complément sur cette boîte aux lettres par son adresse, ou ajoutez la boîte aux lettres partagée comme compte complet dans Outlook sur ordinateur pour que vos compléments se chargent dans ce contexte.
Où les utilisateurs trouvent le bouton
Dans la plupart des clients Outlook, le groupe Sécurité qui contient le bouton Phish Report se trouve directement dans le ruban du message pendant sa lecture. Quand la fenêtre est étroite ou le ruban chargé, Outlook réduit le groupe à une seule icône Sécurité, et un clic suffit alors pour révéler Phish Report. Dans Outlook sur le Web, si le ruban est chargé, il peut se trouver un niveau plus bas, sous l’icône Plus d’applications, à droite de la barre d’outils du message.
Quand l’espace du ruban est restreint, cliquez sur l’icône Sécurité pour révéler Phish Report.
S’il est caché, ouvrez Plus d’applications et choisissez l’icône Lavawall®.
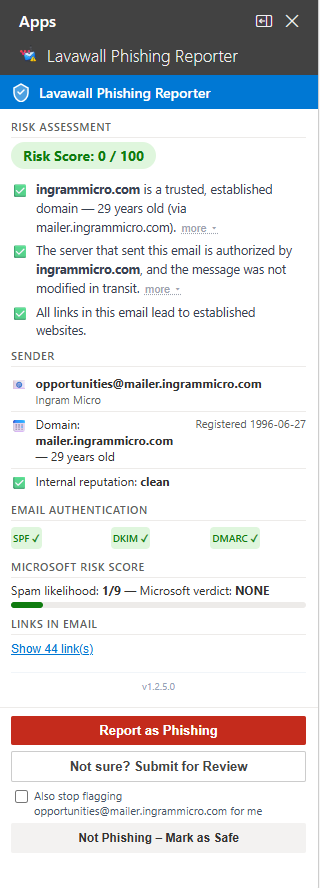
Le volet s’ouvre à côté du message, avec le verdict et le détail dans une seule vue.
Ce que voit l’utilisateur et ce que voit votre analyste
Le même signalement à deux niveaux de détail. L’utilisateur obtient un verdict clair et une action recommandée directement dans Outlook; votre analyste obtient le détail complet dans la console, y compris l’authentification de l’expéditeur, les raisons notées et chaque lien.
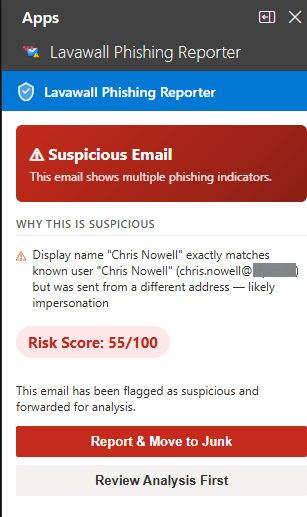
Ce que voit l’utilisateur : un verdict clair, la raison et des actions en un geste.
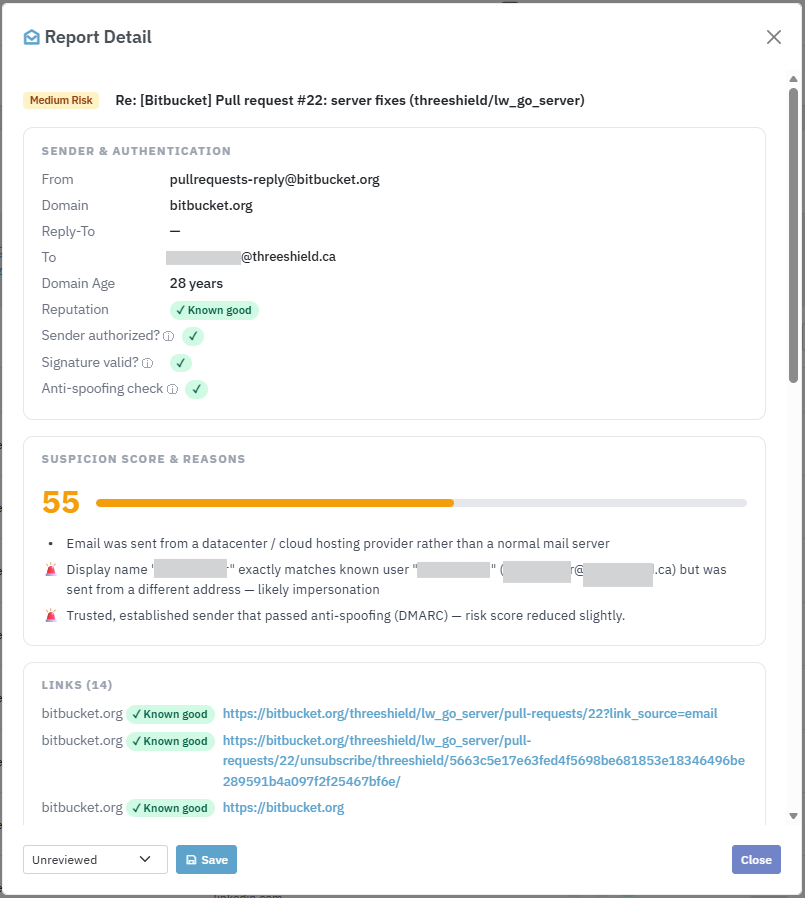
Ce que voit votre analyste : l’authentification de l’expéditeur, les raisons notées et chaque lien.
Un expert DMARC sur lequel votre FSG peut compter
La raison la plus courante pour laquelle un courriel légitime est signalé n’est pas qu’il s’agit d’hameçonnage. C’est que l’expéditeur réel n’a jamais bien configuré son authentification de courriel. L’infolettre d’un partenaire de longue date, le reçu d’un fournisseur SaaS, la facture d’un fournisseur clé : n’importe lequel peut échouer à l’alignement DMARC et ressembler à une usurpation pour tout ce qui vérifie réellement.
Quand Lavawall® détecte ce cas de figure, le Reporter va plus loin : il explique ce qui cloche dans la configuration de l’expéditeur et fournit les enregistrements DNS exacts pour la corriger. La première fois que le fournisseur d’un client voit ces conseils, la réaction naturelle est « d’où cela vient-il? », et la réponse est votre FSG, directement dans le complément auquel votre client fait déjà confiance.
Un clic sur Comment l’expéditeur peut corriger cela déploie un panneau pas à pas rédigé pour la personne TI de l’expéditeur : des enregistrements CNAME prêts à coller pour l’alignement DKIM, les enregistrements TXT exacts pour SPF sur un sous-domaine non standard, l’indication de savoir si la plateforme s’aligne déjà d’elle-même sur son propre domaine, et un lien en un clic vers l’outil gratuit Lavawall® DMARC Monitoring, avec le domaine concerné déjà rempli.
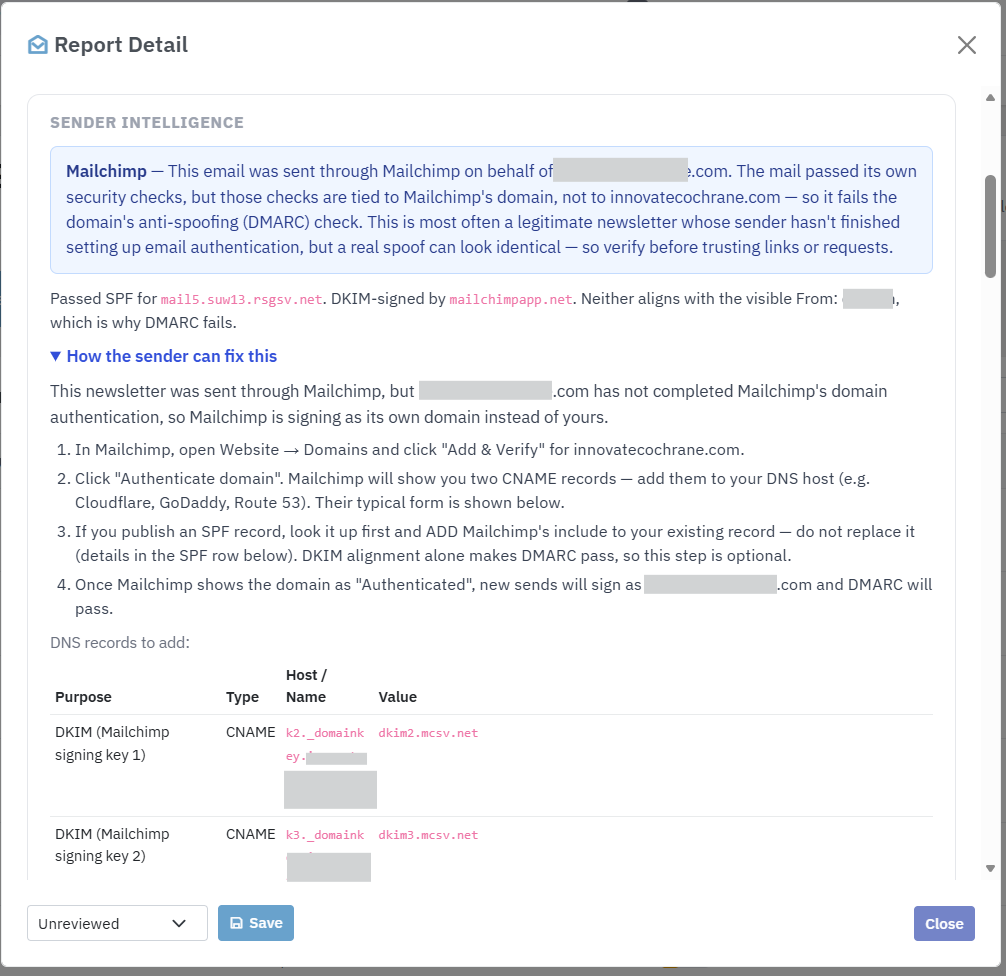
Lavawall® détecte les messages envoyés par les principales plateformes de courriel en masse et fournit des conseils de correction, notamment :
- Mailchimp
- SendGrid
- Constant Contact
- Mailgun
- Amazon SES
- HubSpot
- Salesforce / Pardot
- Campaign Monitor
- ActiveCampaign
- Brevo (anciennement Sendinblue)
- Klaviyo
- Microsoft 365
- Google Workspace
- Postmark
- SparkPost
Pour les FSG, c’est un générateur de prospects intégré. Chaque fois que le complément montre au fournisseur d’un client exactement comment corriger son authentification, le client voit le produit de son fournisseur résoudre un problème que personne d’autre n’avait signalé : une présentation chaleureuse qui ne coûte rien à produire.
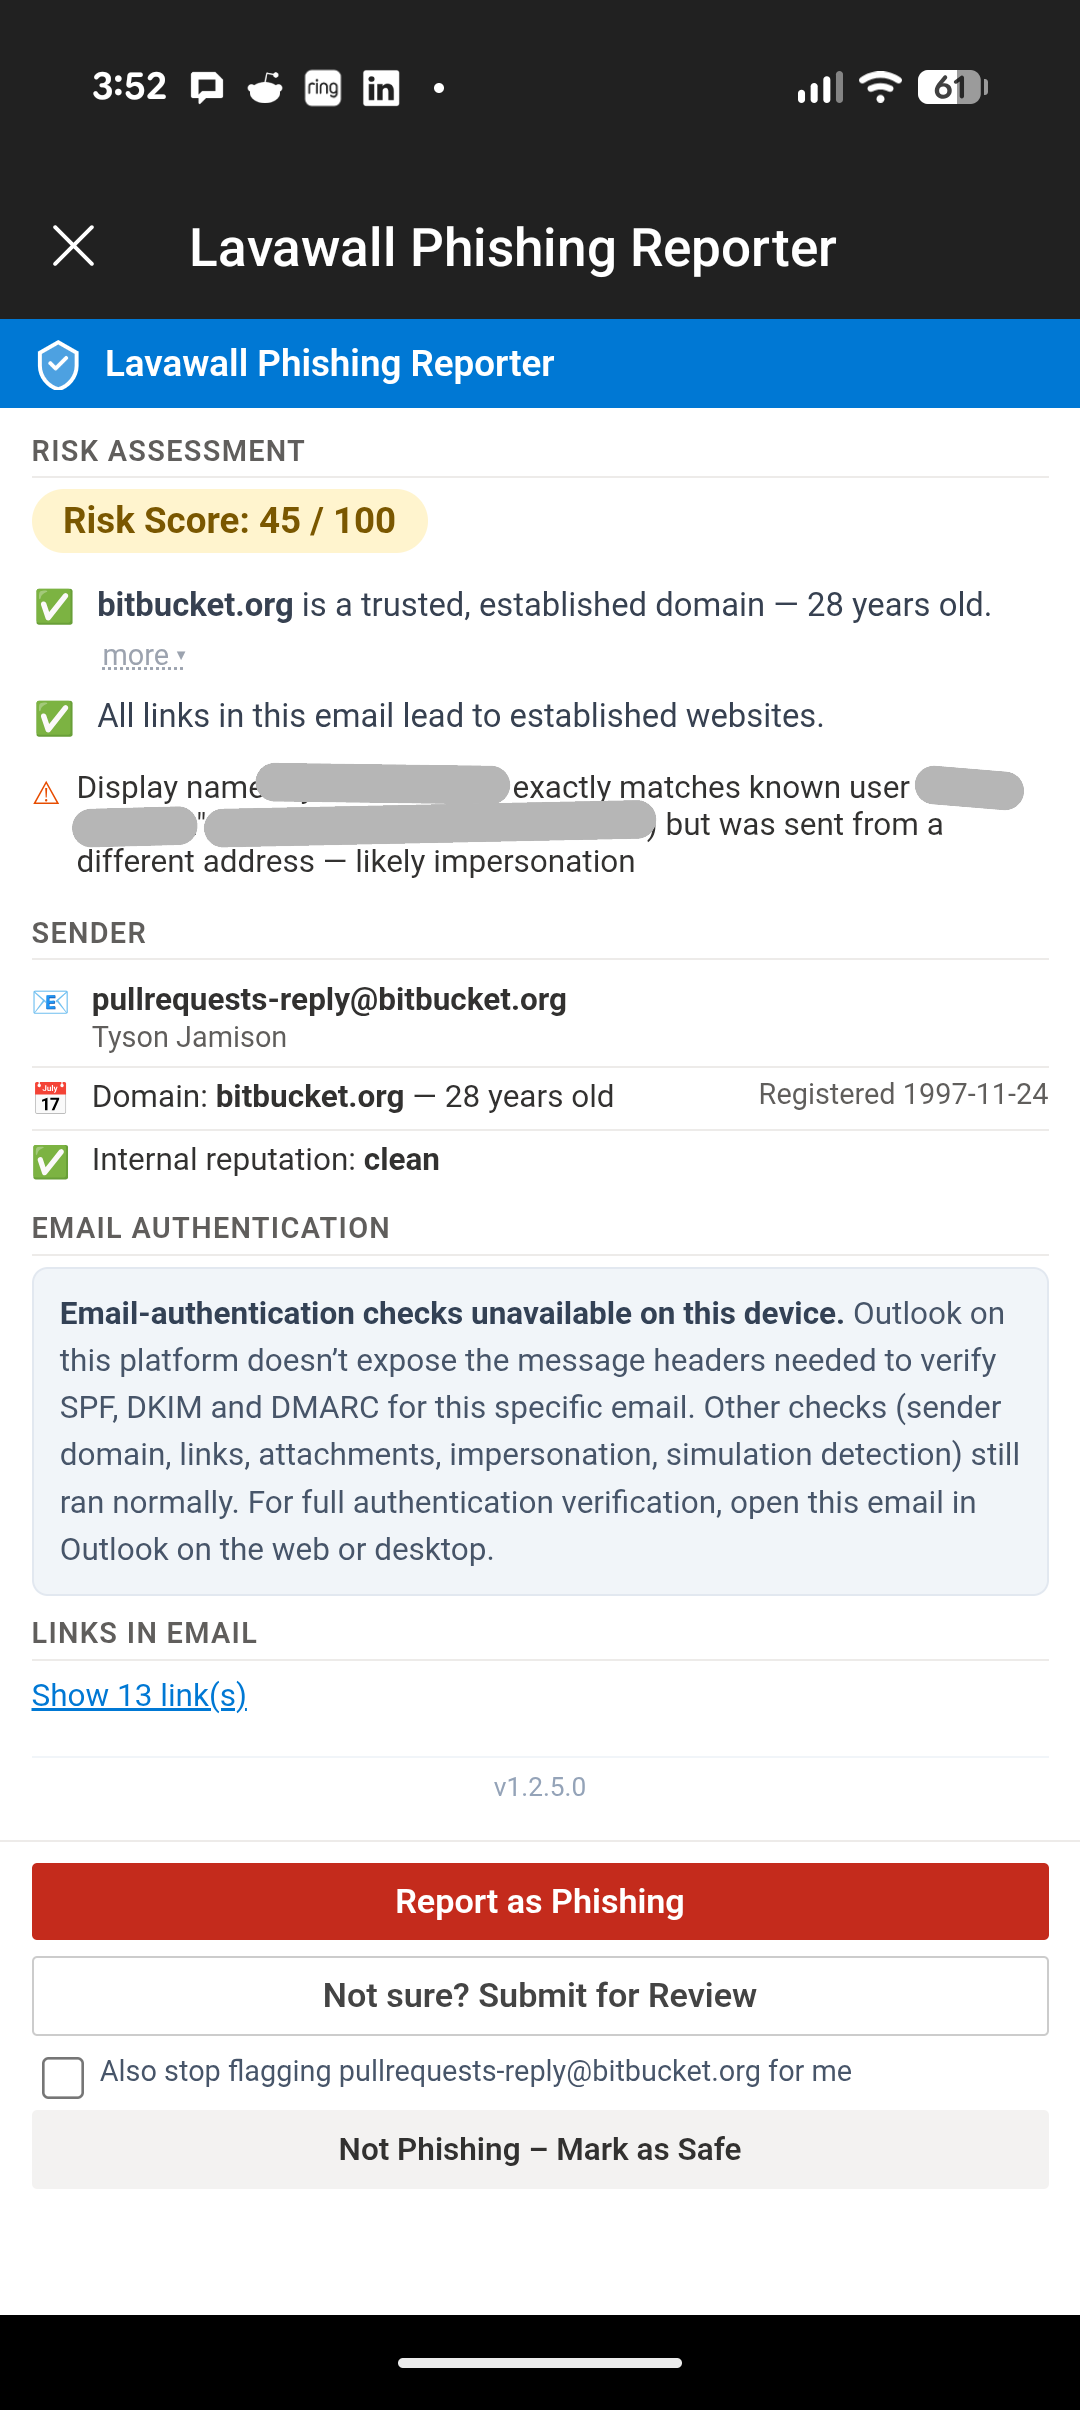
Sur Outlook pour Android et iOS
Outlook mobile est pris en charge. Certaines données des messages ne sont pas encore exposées aux compléments sur les clients mobiles, en particulier les en-têtes complets nécessaires pour vérifier SPF, DKIM et DMARC d’un courriel donné. Le Reporter gère cette situation honnêtement : au lieu de faire semblant d’avoir exécuté les vérifications, il affiche un avis clair « en-têtes non disponibles sur cet appareil » et renvoie l’utilisateur vers Outlook sur le Web ou sur ordinateur pour une vérification complète. Toutes les autres vérifications (expéditeur, liens, pièces jointes, usurpation d’identité et détection des simulations) s’exécutent normalement sur mobile.
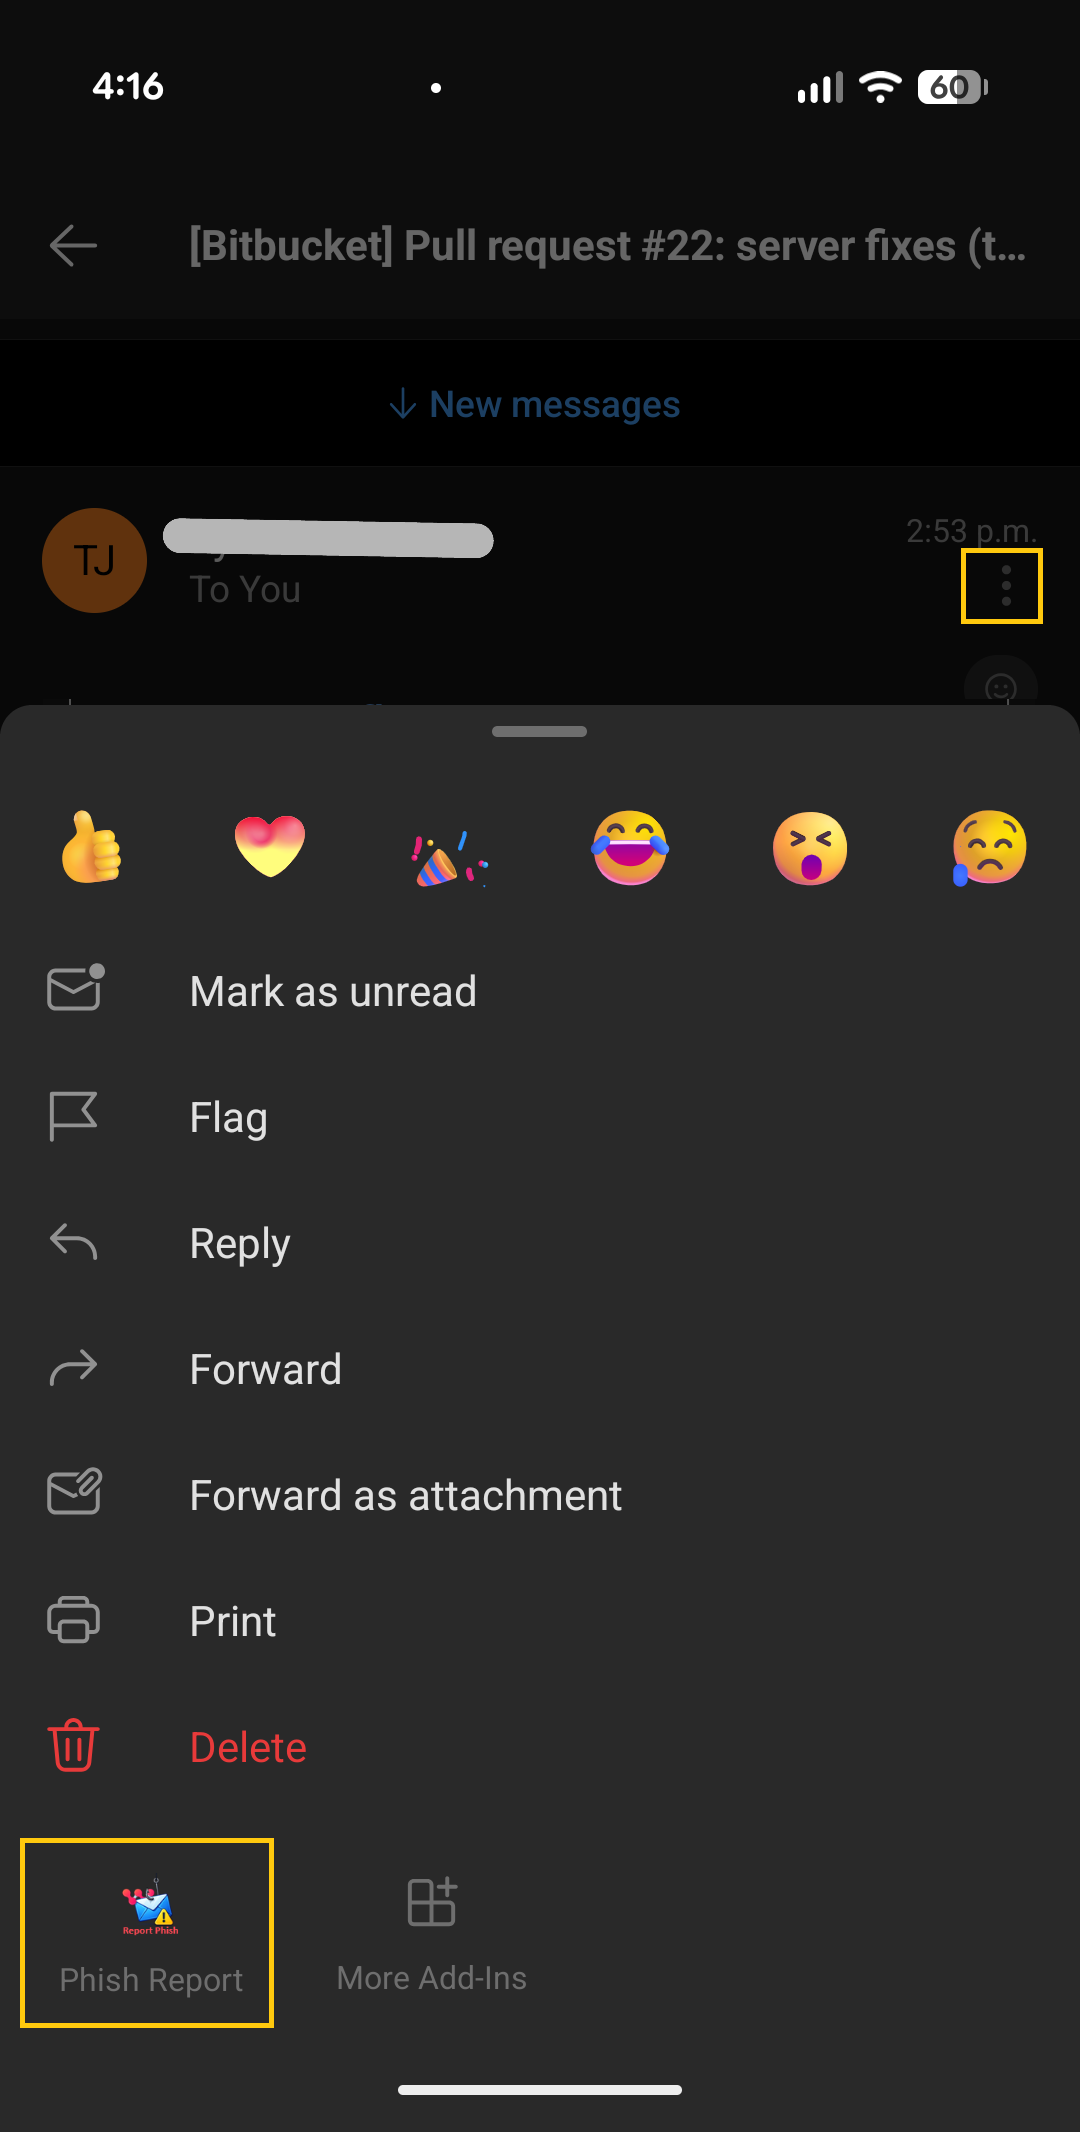
Pour ouvrir Phish Report sur Android, touchez les trois points à côté de l’expéditeur, faites défiler au besoin, puis choisissez Phish Report. L’exemple présenté est une notification de demande de tirage Bitbucket, que Bitbucket estampille du nom de l’auteur; Lavawall® signale donc l’écart entre le nom d’affichage et le domaine.
Reconnaît les simulations d’hameçonnage et récompense la bonne prise
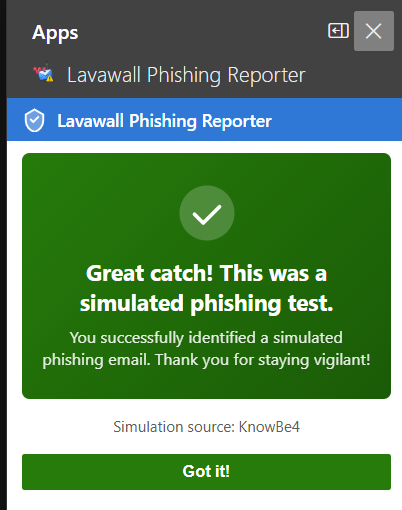
Quand un utilisateur clique sur Phish Report pour une simulation de formation, le Reporter la détecte automatiquement et affiche un écran positif plutôt qu’une alerte de sécurité : « bien repéré, c’était un test d’hameçonnage, vous avez fait ce qu’il fallait ». Aucun ticket n’est ouvert et aucun administrateur n’est alerté. L’utilisateur a la satisfaction d’avoir repéré la simulation, et c’est ce qui fait que la formation reste.
La détection repose sur des signaux fiables propres à chaque message, comme les en-têtes personnalisés que les plateformes de simulation apposent sur leurs courriels (X-KnowBe4-PhishAlert, X-PhishMe-Id, X-Proofpoint-PSAT et d’autres), ainsi que sur une infrastructure de simulation dédiée; elle ne classe donc pas à tort les courriels de marketing ordinaires provenant du domaine d’entreprise d’un fournisseur.
Les plateformes de simulation détectées automatiquement comprennent :
- KnowBe4
- Microsoft Defender Attack Simulator
- Proofpoint Security Awareness
- Cofense PhishMe
- IRONSCALES
- Hoxhunt
- Barracuda PhishLine
- Mimecast Awareness Training
- Infosec IQ
- Sophos Phish Threat
- Huntress Security Awareness
- Abnormal Security
- GoPhish
- Lucy Security
- Wombat / Proofpoint
- Terranova Security
- Ninjio
- Curricula
- Phished.io
- LMS365 Awareness
Voit à travers votre chaîne de sécurité du courriel
La plupart des courriels n’arrivent pas directement de l’expéditeur. Ils passent d’abord par un ou plusieurs services de sécurité : des passerelles infonuagiques qui filtrent le pourriel et les logiciels malveillants, et des outils de protection des liens qui réécrivent chaque URL pour la revérifier au moment du clic. Ces couches font un travail important, mais elles modifient la preuve. La passerelle devient souvent le « dernier expéditeur » dans le dossier technique, de sorte qu’un analyseur naïf vérifie la réputation de la passerelle plutôt que celle du véritable expéditeur, et qu’un courriel malveillant peut sembler sain simplement parce qu’il est passé par un service de confiance.
Le Reporter de Lavawall® regarde au-delà de ces couches. Quand un message a été relayé par un service de sécurité, il identifie la source d’envoi d’origine et évalue SPF, DKIM et DMARC par rapport à elle, et non par rapport à la passerelle. Quand un lien a été réécrit et que la vraie destination peut être récupérée en toute sécurité, il la récupère et analyse où le lien mène réellement, son ancienneté, sa réputation et s’il imite une marque en laquelle vous avez confiance. Quand un outil garde la destination scellée jusqu’au clic, il le dit clairement plutôt que de donner un faux signal de sécurité. Pour vos analystes, la console consigne aussi les filtres antipourriel, les analyseurs de logiciels malveillants et les outils de protection des liens qui ont traité le message : un contexte qu’une copie transférée perdrait.
Passerelles et outils de protection des liens à travers lesquels Lavawall® voit et avec lesquels il fonctionne :
- Microsoft 365 Defender (EOP)
- Microsoft Safe Links
- Cisco Secure Email (IronPort)
- Proofpoint
- Proofpoint URL Defense
- Mimecast
- Mimecast URL Protect
- Barracuda
- Barracuda Link Protection
- Egress Defend
- Vade Secure
- Sophos Email
- Forcepoint
- Symantec Email Security.cloud
- Trend Micro Email Security
- Storagepipe / Thrive
- FireEye / Trellix
Liste d’expéditeurs de confiance : locataire, FSG et par utilisateur
Certains expéditeurs légitimes ressemblent à des usurpations sur le réseau. Les plateformes d’infolettres, les notifications de service de Bitbucket, de GitHub, de Jira et de Confluence ainsi que les partenaires sur une infrastructure partagée peuvent déclencher les heuristiques d’usurpation d’identité ou de courriel Web gratuit sans être de l’hameçonnage. La liste d’expéditeurs de confiance fait taire ces signalements à la bonne portée.
- Cette entreprise. Une règle standard à l’échelle du locataire, définie par un administrateur.
- FSG et enfants. Un FSG peut déployer une entrée d’expéditeur de confiance chez tous les locataires clients en une seule action.
- Globale. Réservée à Lavawall®, utilisée pour les expéditeurs auxquels tous les clients font confiance, comme le courriel administratif de Microsoft 365.
- Moi seulement. Un utilisateur peut faire taire un faux positif pour lui-même d’un seul geste, sans toucher personne d’autre. Les entrées par utilisateur sont privées.
La liste accepte aussi des entrées tirées automatiquement des adresses trouvées dans Outlook sur les appareils gérés de l’entreprise, comme signal de confiance léger. Elle atténue seulement le bruit des courriels Web personnels et ne l’emporte jamais sur un signal d’usurpation ferme.
Une réception haute fidélité, pour que vos analystes aient tout ce qu’il leur faut
Les courriels d’hameçonnage transférés perdent des renseignements judiciaires essentiels : les en-têtes sont réécrits, les pièces jointes sont retirées et la chaîne de possession est rompue. Le Reporter capte le message original complet (chaque en-tête, lien et pièce jointe exactement tels que l’utilisateur les a reçus), pour que vos analystes voient ce que l’utilisateur a vu.
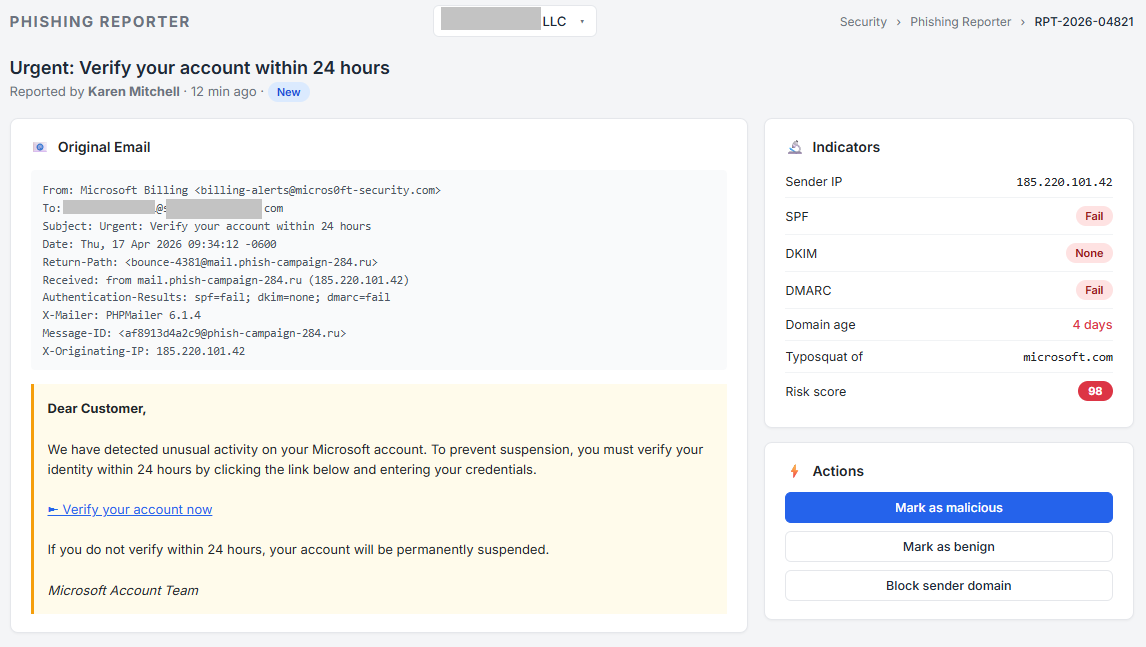
Expéditeur, authentification, cote et raisons : la même vue que celle des analystes pour trier chaque signalement.
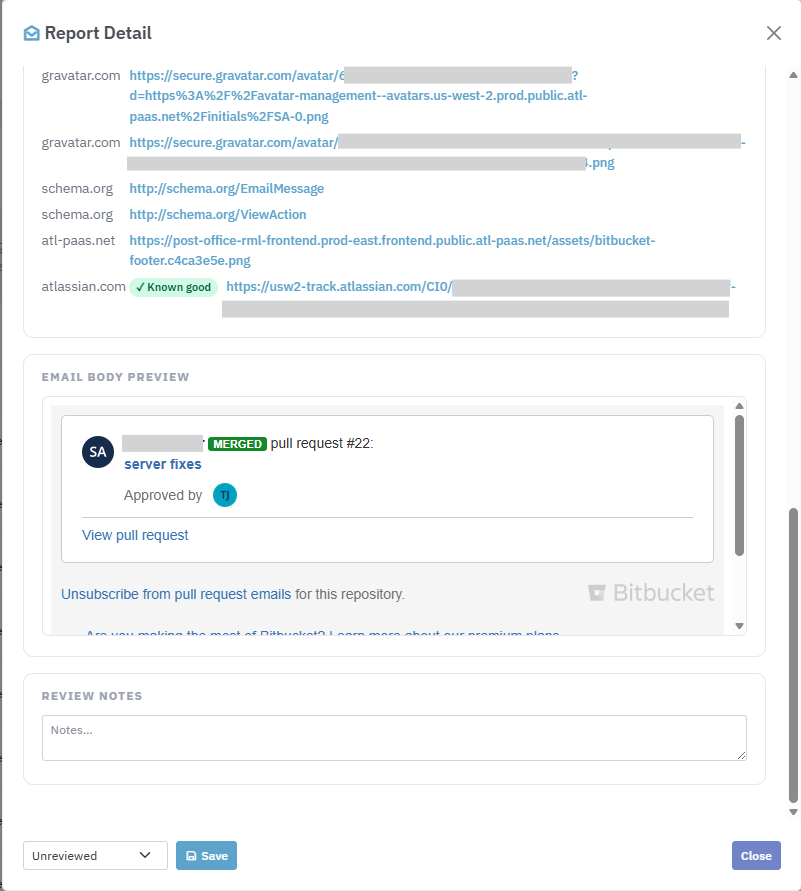
Faites défiler plus bas pour voir les en-têtes d’origine, chaque lien et chaque pièce jointe, ainsi qu’un aperçu du corps du message en bac à sable.
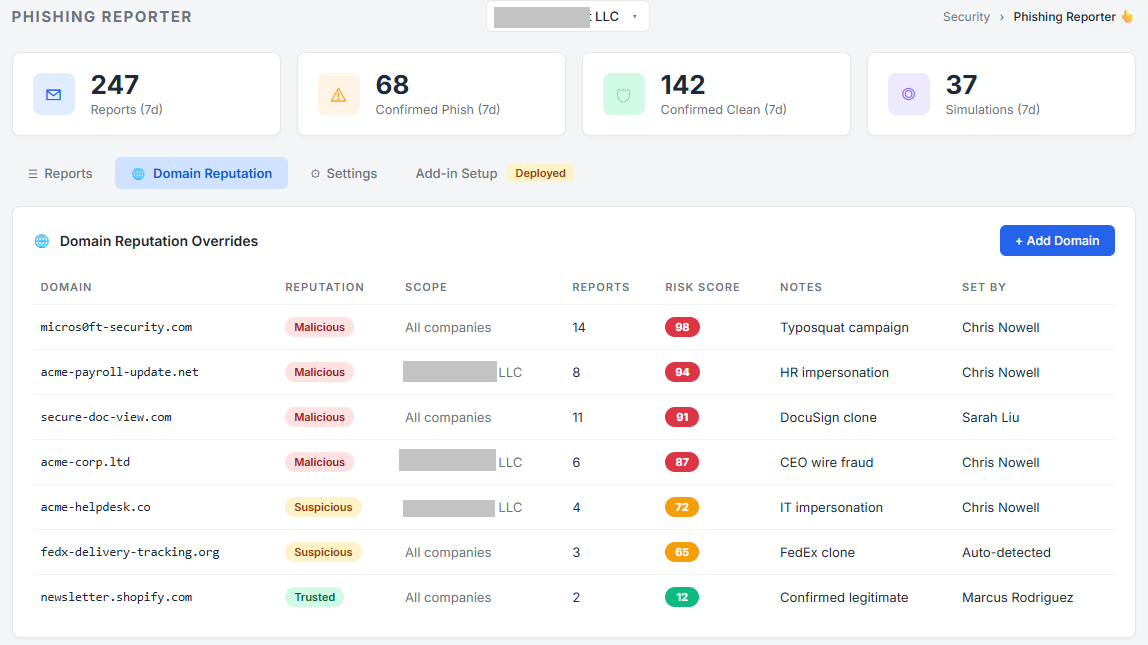
Chaque domaine d’expéditeur signalé est noté et suivi au fil du temps, de sorte que les récidivistes, les domaines récemment enregistrés et les cas de typosquattage remontent en tête de liste. Cliquez sur n’importe quel domaine pour voir en un seul endroit chaque signalement, chaque destinataire et chaque indicateur observé.
Un tableau de bord d’administration conçu pour les équipes de sécurité
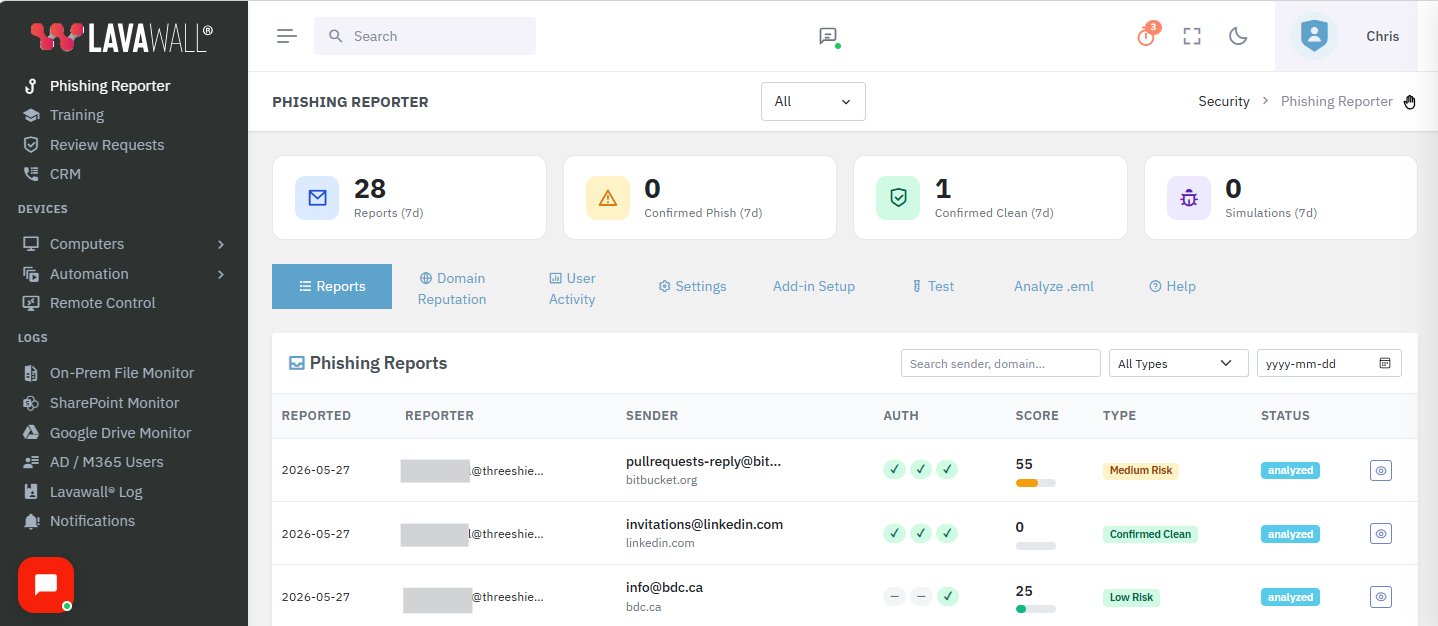
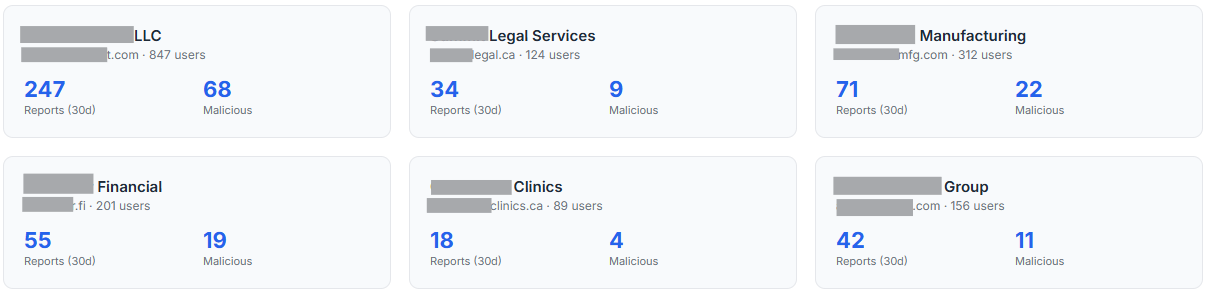
Chaque signalement aboutit dans une vue unique avec le contexte dont votre équipe a besoin pour trier. Filtrez par auteur du signalement, expéditeur, domaine, date, disposition ou recherche en texte libre, et passez d’un signalement à la réputation du domaine, à l’historique de l’auteur et au message brut complet. L’onglet Activité des utilisateurs indique, pour chaque utilisateur, combien de courriels il a vérifiés, combien de simulations il a repérées, combien il en a signalés, combien il en a marqués comme sûrs et combien il en a ouverts sans agir, avec exportation CSV pour votre revue de sensibilisation à la sécurité.
Signalez-le une fois, puis retirez-le partout
Un signalement ne représente que la moitié du travail. À partir d’un message signalé, ou d’un courriel qu’un technicien glisse, téléverse, colle ou décrit par ses caractéristiques, Lavawall® trouve les messages qui partagent ces caractéristiques et les retire de toutes les boîtes aux lettres touchées, chez tous les locataires que vous soutenez. Vous choisissez s’ils vont dans le courrier indésirable, dans les éléments supprimés ou s’ils sont supprimés définitivement, avec un registre de ce qui a été retiré et d’où.
C’est la différence entre repérer une vague d’hameçonnage et l’arrêter. Voyez comment fonctionne le retrait des courriels chez tous vos locataires →
La sécurité d’abord : pas d’OAuth, pas d’autorisations étendues sur la boîte aux lettres, pas d’identité distincte
Le Reporter est bâti sur l’environnement d’exécution natif de compléments Office.js de Microsoft; il offre donc une réception de niveau entreprise sans les autorisations qu’exigent les autres outils de signalement.
- Aucun écran de consentement OAuth. On ne demande jamais aux utilisateurs d’accorder « lire votre courrier », « envoyer du courrier en votre nom » ou « maintenir l’accès ». Microsoft fait déjà confiance à la session Outlook de l’utilisateur, et c’est ce que le Reporter utilise.
- Aucune connexion distincte et aucune autorisation Entra ID par utilisateur. L’authentification unique à la console d’administration par Entra ID est offerte aux administrateurs qui consultent le tableau de bord, pas aux utilisateurs finaux.
- Accès en lecture seule au seul message signalé. Le complément ne lit jamais de courrier sans rapport, n’énumère jamais la boîte de réception et ne s’exécute jamais en arrière-plan.
- Aucun secret client, aucun principal de service et aucune autorisation Mail.Read à l’échelle du locataire. Les signalements transitent par TLS 1.2 ou une version supérieure, directement vers la console Lavawall® de votre locataire.
- Isolation des données par locataire, accès au tableau de bord fondé sur les rôles et piste d’audit complète de qui a signalé quoi, quand et comment le signalement a été traité.
Des pièces jointes vérifiées selon ce qu’elles font réellement
Quand un courriel signalé contient une pièce jointe, Lavawall® ouvre le vrai fichier et examine son comportement, puis lui attribue un niveau de risque en langage clair. Un document qui ne fait qu’afficher une boîte de dialogue d’impression est jugé inoffensif; celui qui tente discrètement de joindre Internet, d’exécuter un programme, de soumettre vos renseignements ou de décompresser un autre fichier caché est signalé comme dangereux. Votre équipe voit un verdict clair « sûr » ou « risqué » sans avoir à être analyste de logiciels malveillants.
- Le fichier lui-même est inspecté, pas le nom qu’il porte. Une pièce jointe risquée déguisée en document ordinaire est jugée sur ce qu’elle tente réellement de faire.
- Les fichiers cachés ou protégés par mot de passe sont quand même vérifiés. Masquer le contenu ne permet pas à un fichier de passer.
- Ce n’est pas limité aux PDF. Les documents Office, les fichiers de courriel et les archives ZIP sont inspectés de la même façon.
Le résultat est un verdict en langage clair sur lequel vos utilisateurs et votre centre d’assistance peuvent agir, sans publier les mécanismes qu’un attaquant adorerait étudier.
Facile à déployer, et conçu pour les FSG
Le complément se déploie auprès de tous vos utilisateurs à la fois par le déploiement centralisé de Microsoft 365 ou le portail Applications intégrées. Collez l’URL du manifeste, attribuez-le à votre organisation, et le bouton apparaît dans Outlook en 24 heures environ. Aucun MSI, aucune stratégie de groupe, aucune intervention de l’utilisateur et aucun consentement OAuth pendant le déploiement. Les mises à jour sont livrées automatiquement par l’infrastructure de compléments de Microsoft. Chaque locataire Lavawall® dispose de son propre pipeline de signalement isolé, de sa propre console d’administration et de sa propre base de réputation; un FSG gère donc le signalement d’hameçonnage de tous ses clients depuis un seul compte, tout en gardant les données de chaque client strictement séparées.
Ce qui est inclus
Chaque déploiement du Phishing Reporter de Lavawall® comprend : le complément Outlook pour Windows, Mac, le Web, iOS et Android; une console d’administration centrale avec des onglets pour les signalements, la réputation, l’activité des utilisateurs, les paramètres et la configuration; une réception structurée avec fidélité totale des messages; la liste d’expéditeurs de confiance avec portées entreprise, FSG et enfants, globale et par utilisateur; la détection des simulations chez 20 fournisseurs ou plus, avec rétroaction positive aux utilisateurs; la détection de l’alignement DMARC avec conseils de correction propres à chaque plateforme et l’outil gratuit DMARC Monitoring; la notation et l’historique de la réputation des domaines; le suivi de l’activité des utilisateurs avec exportation CSV; la piste d’audit et le suivi de la disposition de chaque signalement; la création de tickets au centre d’assistance lors d’un signalement; le déploiement centralisé de Microsoft 365; l’authentification unique Entra ID pour la console d’administration; des notifications par courriel configurables; et le contrôle d’accès fondé sur les rôles.
Le Phishing Reporter fait partie de la formation de sensibilisation à la sécurité de Lavawall®, incluse dans le niveau Complete, ou d’un module complémentaire par utilisateur à 1,95 $ CA / 1,50 $ US par utilisateur par mois dans les niveaux Grow et Professional, facturé au mois, sans contrat pluriannuel.
Comment le Reporter se compare à Defender et à KnowBe4
Le Reporter de Lavawall® agit au moment où un utilisateur lit un courriel suspect, en lui donnant l’analyse dont il a besoin pour décider tout de suite, sans écran de consentement OAuth qui exige l’accès pour lire, envoyer et modifier son courrier. Les fonctions changent souvent; consultez donc la documentation de Microsoft et de KnowBe4 pour connaître leurs capacités actuelles.
| Capacité | Reporter de Lavawall® | Defender pour O365 | KnowBe4 PhishAlert |
|---|---|---|---|
| Aucun consentement OAuth ni autorisation à accorder par l’utilisateur | Oui, identité Outlook native | Oui | Consultez la documentation de KnowBe4 |
| Résumé du risque en langage clair présenté à l’utilisateur | Oui, pour chaque courriel, instantanément | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Ancienneté et date d’enregistrement du domaine de l’expéditeur | Oui, affichées dans le volet | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| SPF, DKIM et DMARC en langage clair | Oui, par courriel, détail à portée de main | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Conseils de correction DMARC avec enregistrements DNS propres à chaque plateforme | Oui | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Authentification vérifiée par rapport à l’expéditeur réel derrière une passerelle | Oui | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Récupération de la vraie destination des liens réécrits | Oui lorsque c’est sûr, signale le reste | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Analyse contextuelle des PDF, JavaScript bénin ou dangereux | Oui | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Liste d’expéditeurs de confiance par utilisateur | Oui, en un geste | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Rétroaction positive pour le signalement de simulations | Oui, plus de 20 plateformes | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Tableau de bord multilocataire pour FSG | Oui, natif | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
| Création de ticket lors du signalement | Oui, centre d’assistance intégré | Consultez la documentation de Microsoft | Consultez la documentation de KnowBe4 |
Dépannage
- Complément absent d’une boîte aux lettres partagée ouverte dans sa propre fenêtre. Microsoft ne charge pas les compléments personnels dans ce contexte. Déployez le complément directement sur la boîte aux lettres partagée dans le centre d’administration de Microsoft 365, sous Applications intégrées, en l’attribuant à l’adresse de la boîte aux lettres partagée, ou ajoutez la boîte aux lettres partagée comme compte complet dans Outlook sur ordinateur.
- Les en-têtes affichent un tiret sur mobile. Outlook sur Android, et sur iOS avant la version 4.2405, n’expose pas les en-têtes complets aux compléments. Ouvrez le même courriel dans Outlook sur le Web ou sur ordinateur pour une vérification complète de SPF, DKIM et DMARC. Toutes les autres vérifications s’exécutent quand même sur mobile.
- L’authentification affiche un tiret. Exchange retire parfois Authentication-Results des vues du complément. Le Reporter se rabat alors sur le rapport antipourriel Forefront, sur l’inférence compauth et sur des recherches DNS en direct. Si les trois échouent sur un courriel très souvent transféré, le gris signifie inconnu, pas échec.
- Le courriel signalé n’a pas été déplacé. Le déplacement de courriels exige Office.js Mailbox 1.8, que Microsoft n’a pas activé dans Outlook sur le Web. Il fonctionne dans Outlook sur ordinateur pour Windows et dans le nouvel Outlook, et le signalement est de toute façon toujours soumis.
Vous voulez que votre programme d’hameçonnage soit géré de bout en bout?
ThreeShield, l’équipe CISSP et CISA derrière Lavawall®, déploie le Reporter, ajuste le flux de travail des analystes et l’associe aux simulations pour que les vraies menaces remontent en tête et que le bruit des tickets diminue.
Questions fréquentes
- Les utilisateurs ont-ils besoin d’une connexion distincte ou d’un consentement OAuth?
- Non. Le complément identifie l’utilisateur à partir de la boîte aux lettres Outlook dans laquelle il s’exécute. Aucune connexion supplémentaire, aucune boîte de dialogue de consentement, aucune autorisation OAuth de tiers.
- Quels clients Outlook sont pris en charge?
- Outlook classique et nouvel Outlook, Web, Mac, iOS et Android. Sur mobile, quand les en-têtes ne sont pas exposés, il le dit honnêtement et les autres vérifications s’exécutent quand même.
- Fonctionne-t-il avec la réécriture de liens de Proofpoint ou de Mimecast?
- Oui. Ces outils réécrivent chaque lien, de sorte que les utilisateurs ne peuvent pas le survoler pour voir la vraie destination. Quand c’est sûr, Lavawall® déballe le lien et montre où il mène réellement. Quand l’outil le garde scellé jusqu’au clic, nous le signalons clairement plutôt que de deviner.
- Qu’est-ce qui en fait un atout pour mes clients?
- Quand un expéditeur légitime échoue à DMARC, il remet à l’utilisateur la correction DNS exacte : des conseils d’expert dans le complément auquel il fait déjà confiance, portés au crédit de votre FSG.
- Devons-nous abandonner notre formation et nos simulations actuelles?
- Non. Lavawall comprend une formation concise que les utilisateurs préfèrent aux longs cours cinématographiques et exécute nativement des simulations, mais il fonctionne aussi en parallèle de la plateforme que vous payez déjà et récompense les utilisateurs qui repèrent ces simulations; vous ne payez donc pas deux fois et pouvez faire la transition à votre rythme.
Google Docs, Dropbox, SharePoint et Calendly sont des marques de commerce de leurs propriétaires respectifs. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.