Fil d’actualités sur la sécurité et les TI
Les actualités de sécurité qui comptent, là où votre équipe travaille déjà.
Personne n’a le temps de surveiller une douzaine de flux d’avis. Lavawall® amène ceux qui comptent directement dans votre console : un bandeau en direct des avis critiques de sécurité et de TI en haut de chaque page, et un lecteur complet d’actualités sur les menaces derrière. Lorsqu’un fournisseur que vous utilisez publie un correctif critique ou que la CISA ajoute une vulnérabilité à sa liste de vulnérabilités exploitées, vous le voyez là où vous travaillez déjà, et non trois jours plus tard dans un bulletin.
Commencer gratuitement, sans carte de créditVoir les sources
Inclus à tous les forfaits · CERT nationaux, sources de fournisseurs et d’actualités · liens CVE vers la NVD
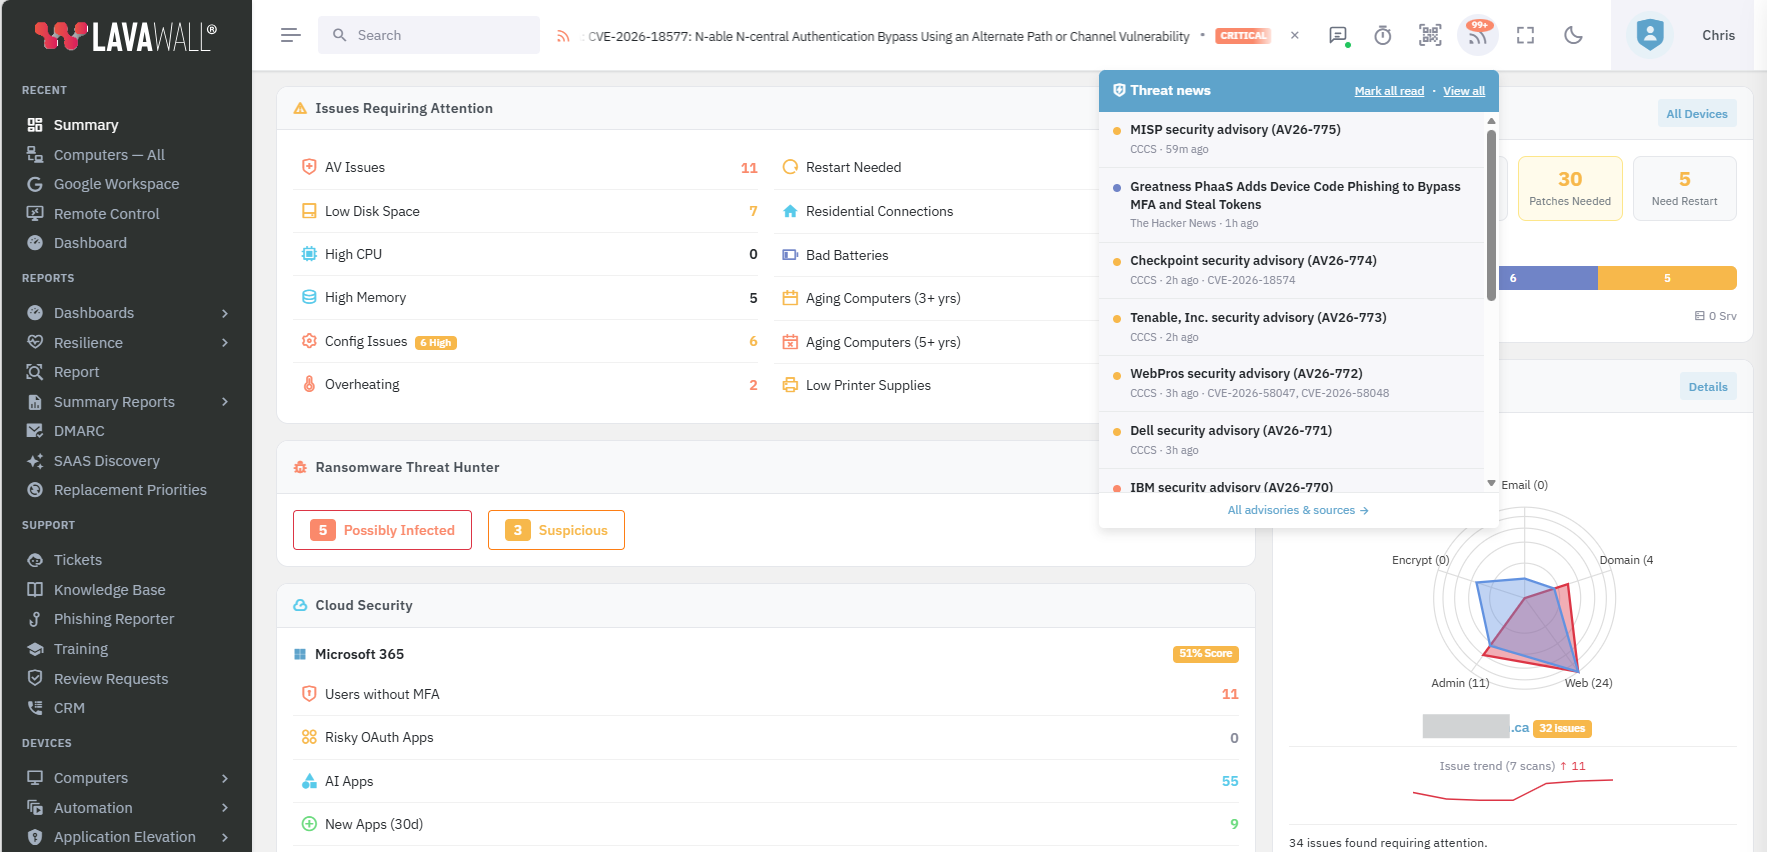
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
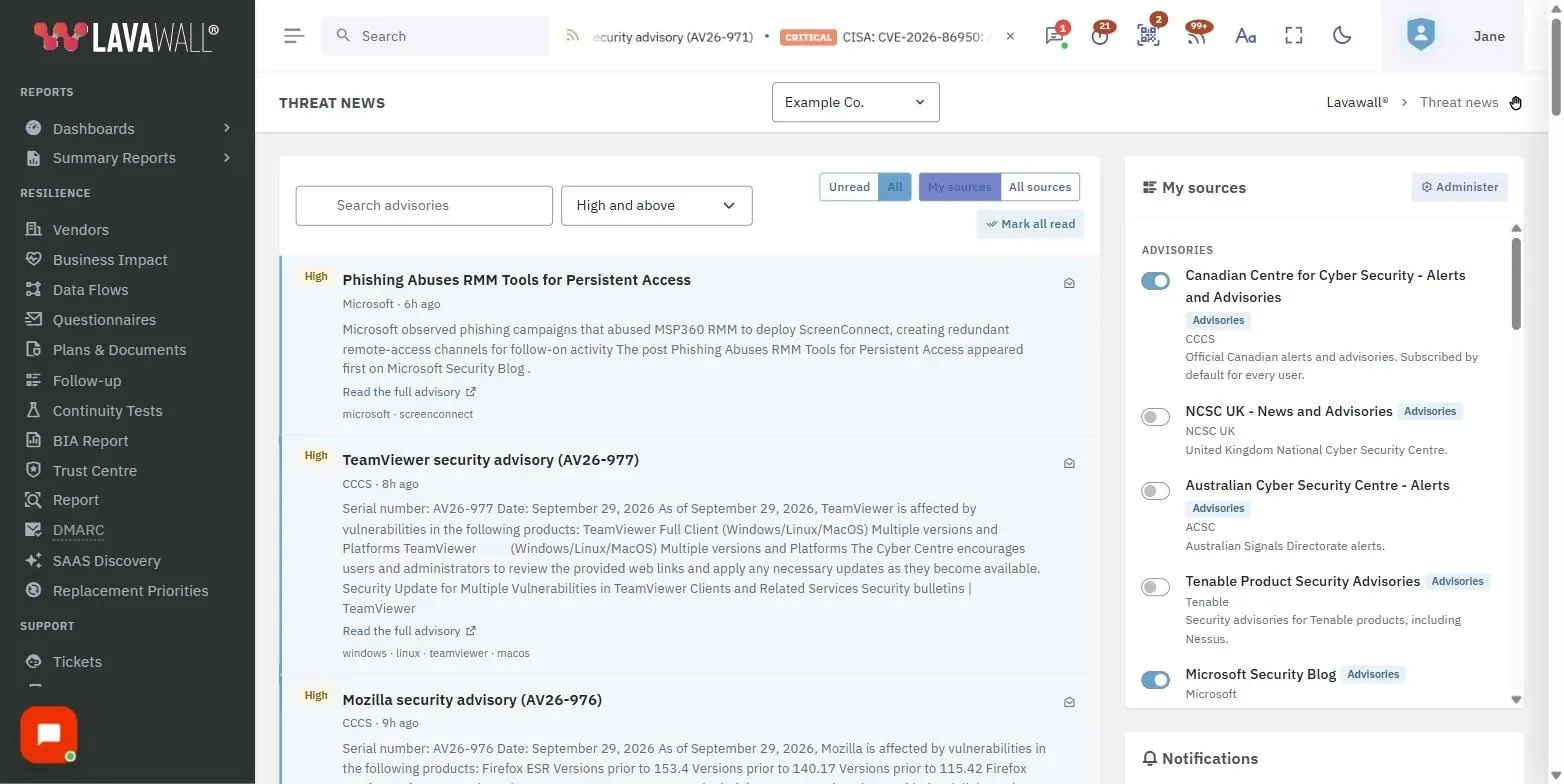
Un bandeau en haut, un lecteur complet derrière
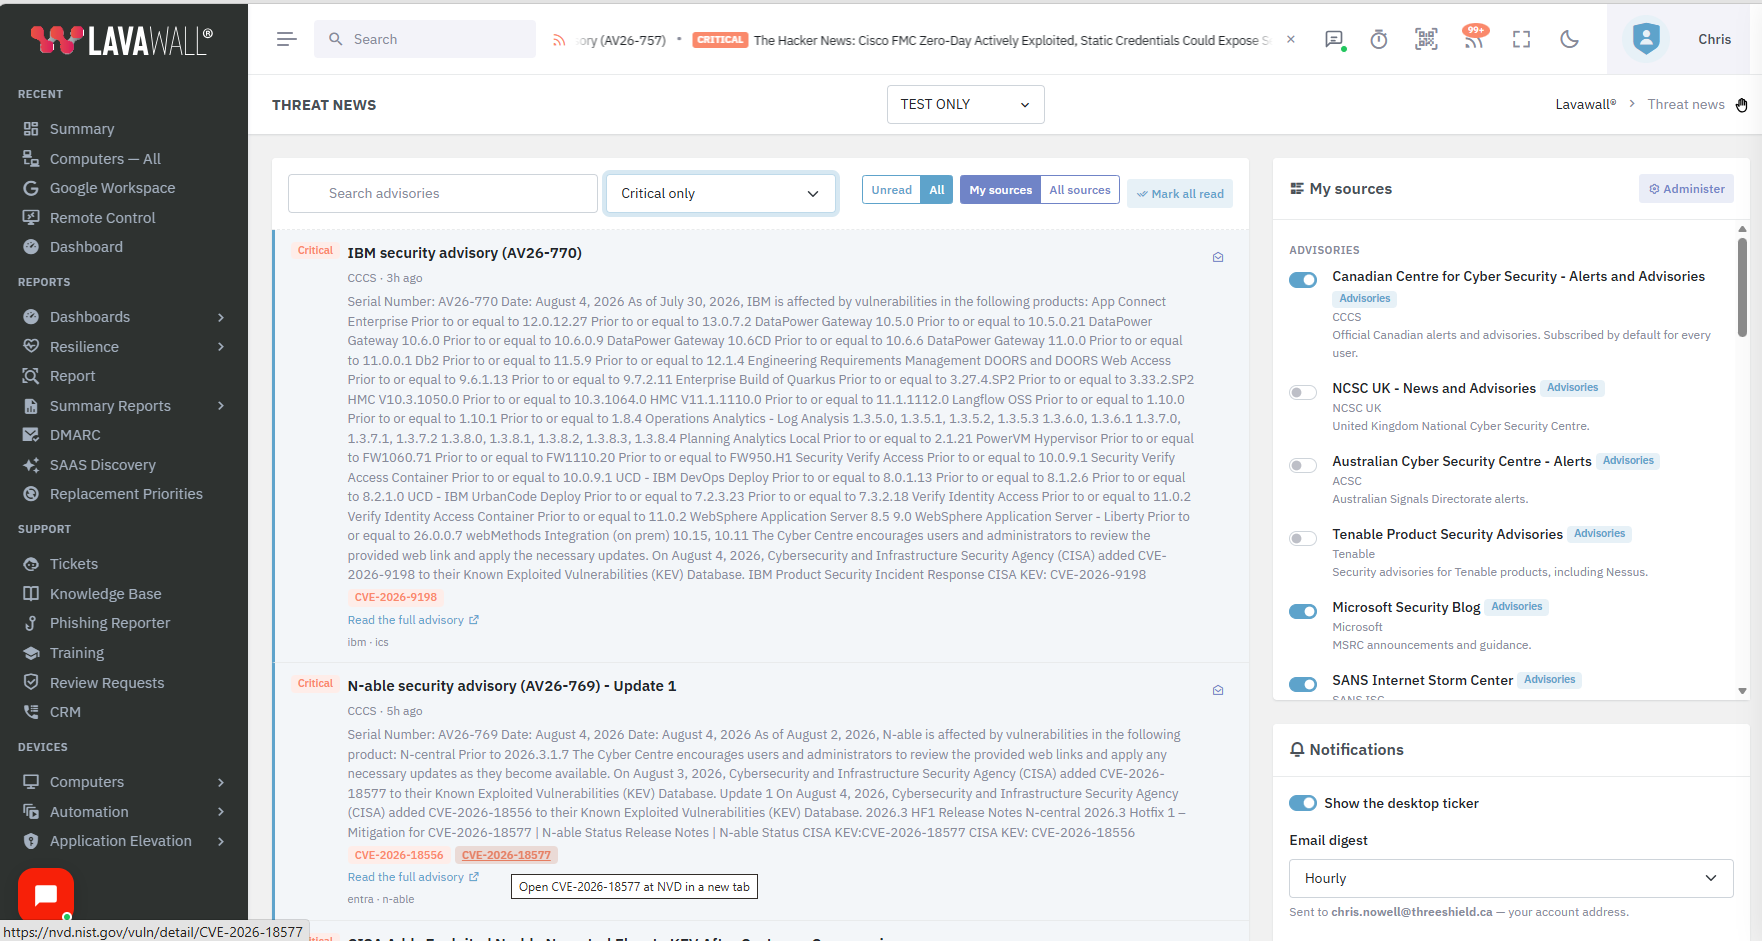
Les avis les plus urgents défilent en haut de la console pour qu’il soit impossible de les manquer. Ouvrez le lecteur et vous obtenez le fil complet : recherchez-y, filtrez par gravité, passez de vos sources abonnées à tout ce qui est disponible et marquez les éléments comme lus. Chaque CVE renvoie directement à sa fiche de la National Vulnerability Database.
Impossible à manquer
Les éléments critiques défilent dans un bandeau en haut de chaque page; l’avis qui compte est donc devant vous plutôt qu’enfoui dans une boîte de réception.
Lisez à votre façon
Recherchez, filtrez par gravité minimale, alternez entre vos sources et toutes les sources, et marquez tout comme lu lorsque vous avez trié la file.
Directement à la CVE
Les avis portent leurs identifiants CVE, chacun renvoyant directement à la fiche de la NVD; vous passez donc du titre au détail en un clic.
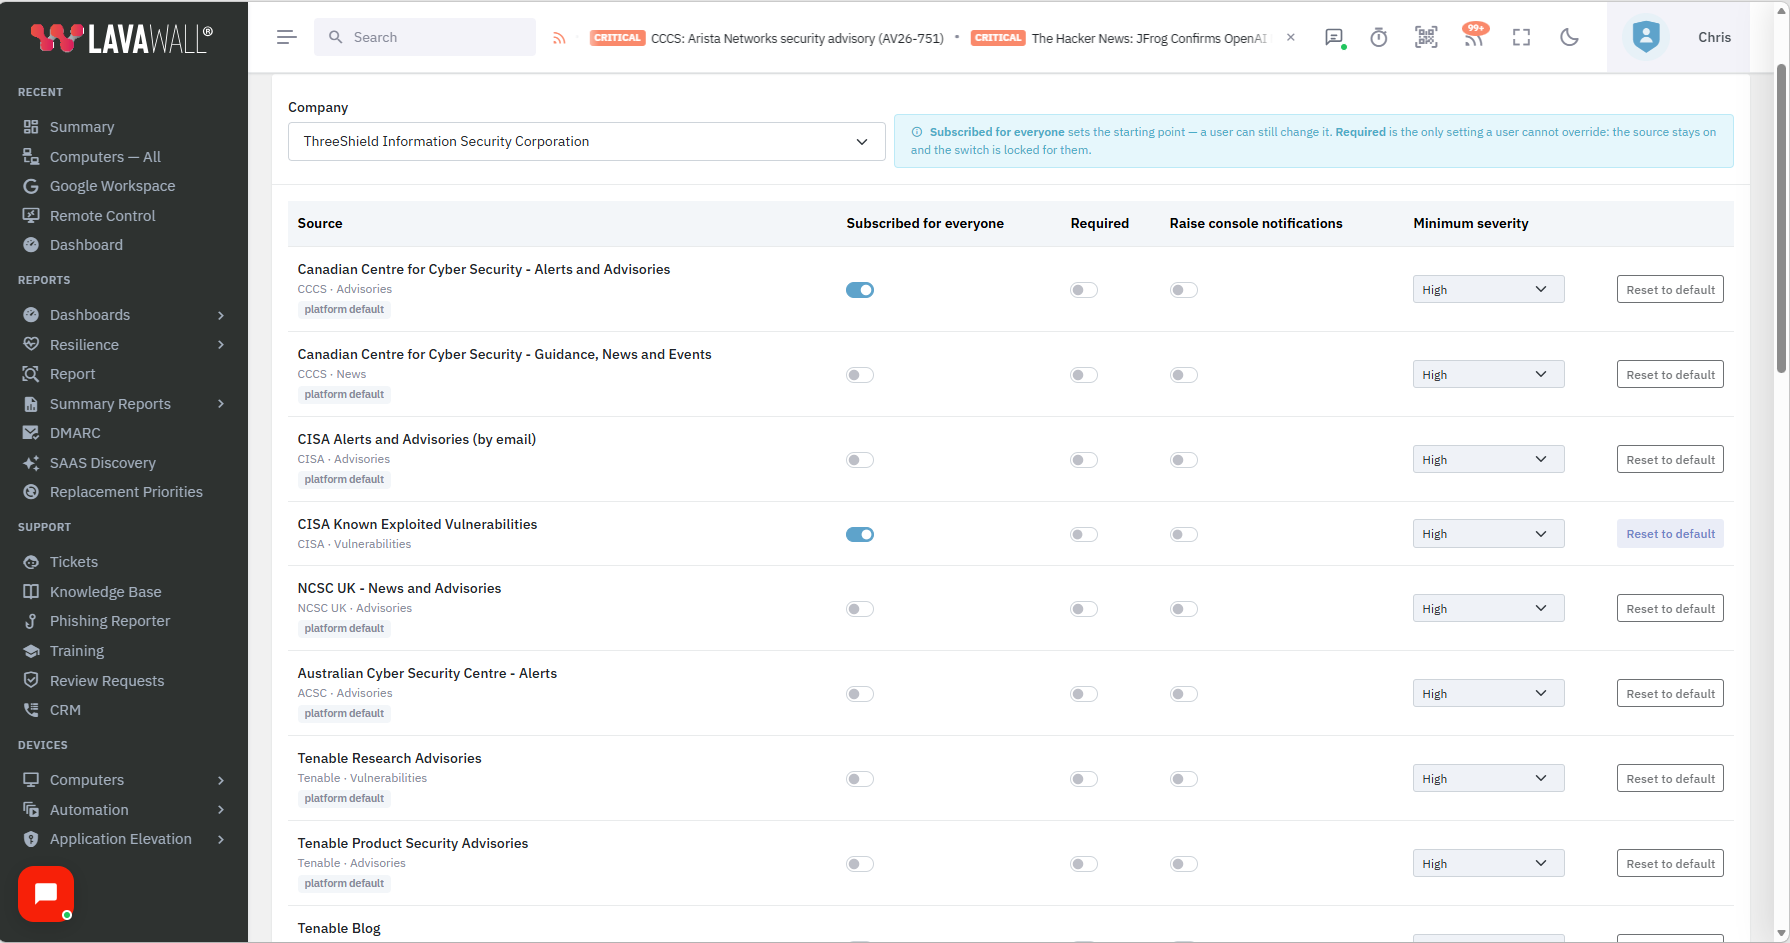
Configurez-le une fois pour tous vos clients
Un FSG ne devrait pas avoir à configurer un fil d’actualités locataire par locataire. Les valeurs par défaut d’abonnement à l’échelle de l’entreprise vous permettent de choisir les sources auxquelles tout le monde est abonné, de marquer une source Obligatoire pour qu’elle reste activée et verrouillée, d’émettre des notifications de la console pour une source et de fixer une gravité minimale, le tout par entreprise. Définissez votre base une fois et elle s’applique à tout votre portefeuille, tandis que les utilisateurs peuvent toujours ajuster ce qu’ils voient personnellement, à moins que vous ne l’ayez verrouillé.
Les alertes du Centre canadien pour la cybersécurité et le catalogue des vulnérabilités exploitées connues de la CISA sont abonnés par défaut, parce que ce sont les deux sources que toute organisation devrait surveiller.
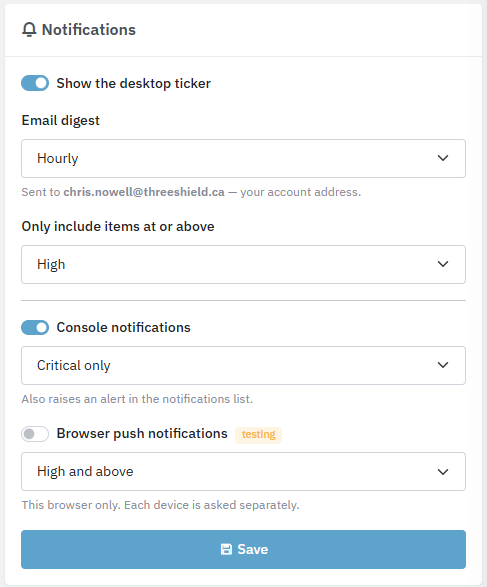
Des notifications adaptées à chaque personne
La fatigue d’alerte est un risque de sécurité en soi; chacun choisit donc le niveau qui le garde informé sans le submerger. Activez ou désactivez le bandeau de bureau, choisissez la fréquence du condensé par courriel et la gravité qu’il inclut, configurez les notifications dans la console et activez les notifications poussées du navigateur, par appareil. Un technicien qui veut seulement les avis critiques dans la console et un courriel hebdomadaire obtient exactement cela, tandis que la personne qui veut tout peut tout avoir.
Résultat : toute une équipe qui entend parler de l’avis qui la concerne, de la façon qui la rejoint vraiment.
Des sources organisées plutôt qu’un déluge
Lavawall® puise dans les centres nationaux de cybersécurité reconnus, les avis de sécurité des fournisseurs et les actualités de sécurité que les professionnels lisent vraiment, puis vous laisse choisir lesquels s’affichent. Vous obtenez du signal sans avoir à surveiller une pile de lecteurs RSS.
La liste des sources s’allonge sans cesse. Voici des exemples de sources actuelles :
- Canadian Centre for Cyber Security:Alerts and Advisories
- Canadian Centre for Cyber Security:Guidance, News and Events
- CISA Alerts and Advisories
- CISA Known Exploited Vulnerabilities
- NCSC UK: News and Advisories
- Australian Cyber Security Centre: Alerts
- NVD: Recently analyzed CVEs
- Tenable Research Advisories
- Tenable Product Security Advisories
- Tenable Blog
- Nessus: Newest Plugins
- Zero Day Initiative:Published Advisories
- Zero Day Initiative:Upcoming Advisories
- Microsoft Security Blog
- Microsoft Security Update Guide
- Google Project Zero
- Rapid7 Blog
- Qualys Security Blog
- LevelBlue Labs (AlienVault OTX)
- Cisco Talos Intelligence
- Palo Alto Unit 42
- Google Cloud Threat Intelligence (Mandiant)
- Securelist
- SANS Internet Storm Center
- Huntress Blog
- Sophos News
- ESET WeLiveSecurity
- CrowdStrike Blog
- watchTowr Labs
- Sekoia.io Blog
- Malwarebytes Labs
- BleepingComputer
- The Hacker News
- Krebs on Security
- The Record
- Dark Reading
- Schneier on Security
- AWS Security Bulletins
- Ubuntu Security Notices
Pourquoi c’est dans Lavawall®, et pourquoi c’est gratuit
La sensibilisation est le contrôle le moins coûteux qui soit; nous ne la facturons donc pas. Le fil d’actualités sur la sécurité et les TI est inclus à tous les forfaits, du forfait gratuit Éclaireur jusqu’à l’Intégral. Il se trouve dans la même console que votre application des correctifs, votre détection d’intrusion Microsoft 365 et Google Workspace et vos constats de vulnérabilités; un titre sur une vulnérabilité activement exploitée n’est donc qu’à un pas du parc de machines à vérifier. Des nouvelles sur lesquelles vous pouvez agir valent mieux que des nouvelles que vous vous contentez de lire.
Commencer gratuitement, sans carte de créditVoir tout ce que Lavawall® inclut
Questions courantes
- Le fil d’actualités est-il en supplément?
- Non. Le bandeau et le lecteur d’actualités sur les menaces sont inclus à tous les forfaits, du forfait gratuit Éclaireur jusqu’à l’Intégral. Il n’y a rien à ajouter à votre facture.
- D’où proviennent les avis?
- Des sources organisées et reconnues : des centres nationaux de cybersécurité comme le Centre canadien pour la cybersécurité, la CISA, y compris son catalogue des vulnérabilités exploitées connues, le NCSC du Royaume-Uni et l’ACSC; des avis de fournisseurs comme Microsoft, Dell, IBM, Tenable, N-able et d’autres; et des actualités de sécurité comme le SANS Internet Storm Center et The Hacker News. Les CVE renvoient directement à leur fiche de la NVD.
- Un FSG peut-il configurer cela une seule fois pour tous ses clients?
- Oui. Les valeurs par défaut à l’échelle de l’entreprise déterminent les sources activées pour tout le monde, permettent de marquer une source comme obligatoire pour qu’elle ne puisse pas être désactivée, de définir les notifications de la console et de fixer une gravité minimale, par entreprise; vous le déployez ainsi dans tout votre portefeuille sans toucher à chaque utilisateur.
- Comment les gens sont-ils avisés?
- Chacun choisit ce qui lui convient : un bandeau de bureau, un condensé par courriel à la fréquence et à la gravité choisies, des notifications dans la console et des notifications poussées du navigateur. Le propriétaire définit des valeurs par défaut et les utilisateurs les ajustent ensuite.