Configurer l’authentification unique et le provisionnement automatique des utilisateurs
Permettez à vos utilisateurs de se connecter avec votre propre fournisseur d’identité et créez ou désactivez leurs comptes automatiquement.
Un guide de tâches Lavawall® : 8 étapes sur 2 pages de la console.
Avant de commencer
- Qui peut le faire : Super administrateur, Administrateur des clients du FSG, ou un utilisateur à qui l’autorisation « Autorisations des utilisateurs » a été accordée
- Forfait : Inclus avec chaque compte Lavawall®. Voir les tarifs.
- Pour commencer : ouvrez la page Utilisateurs et autorisations dans votre console.
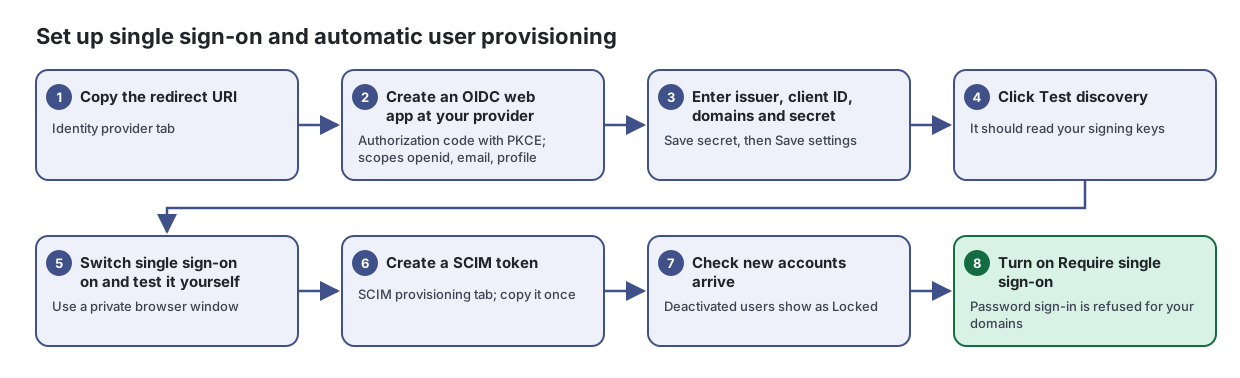
Étapes
- Copier l’URI de redirection. Onglet Identity provider
Permettez à vos utilisateurs de se connecter à Lavawall avec votre propre fournisseur d’identité, et créez ou désactivez leurs comptes automatiquement.
Tiré de l’article : Comment connecter votre fournisseur d’identité
- Auprès de votre fournisseur d’identité, créez une application Web utilisant le flux de code d’autorisation avec PKCE, et réglez son URI de redirection sur l’Redirect URI (callback) affiché ici.
- Donnez-lui les portées openid, email et profile (plus votre portée de groupes si vous voulez le mappage des groupes).
- Dans Lavawall, saisissez l’Issuer exactement comme votre fournisseur l’affiche, le Client (application) ID et les Email domains this provider owns. Saisissez le libellé d’un bouton dans What your people will see, par exemple « Se connecter avec Okta ».
- Créez un secret client chez votre fournisseur, collez-le dans Client secret et cliquez sur Save secret.
- Cliquez sur Save settings, puis sur Test discovery. La page devrait lire les clés de signature de votre fournisseur.
- Cochez Single sign-on is switched on et cliquez sur Save settings.
- Créer une application Web OIDC chez votre fournisseur. Code d’autorisation avec PKCE; portées openid, email, profile
- Saisir l’émetteur, l’ID client, les domaines et le secret. Save secret, puis Save settings
- Cliquer sur Test discovery. La page devrait lire vos clés de signature
- Activer l’authentification unique et la tester vous-même. Utilisez une fenêtre de navigation privée
- Créer un jeton SCIM. Onglet SCIM provisioning; copiez-le une seule fois
Tiré de l’article : Comment configurer le provisionnement SCIM
- Ouvrez l’onglet SCIM provisioning et copiez l’SCIM 2.0 base URL dans votre fournisseur d’identité.
- Cliquez sur New token, saisissez ce qui l’utilisera (par exemple « Provisionnement Okta ») et cliquez sur Create.
- Copiez le jeton depuis la fenêtre et collez-le chez votre fournisseur, puis cliquez sur I have copied it. Il n’est affiché qu’une seule fois.
- Pour désactiver un jeton, cliquez sur révoquer sur sa ligne et confirmez. Tout ce qui l’utilise cesse aussitôt le provisionnement.
- Vérifier l’arrivée des nouveaux comptes. Les utilisateurs désactivés apparaissent comme Verrouillé
Voyez toutes les personnes qui peuvent se connecter à Lavawall pour votre entreprise et vos clients, et contrôlez ce que chacune peut faire.
Ouvrir la page Utilisateurs et autorisations dans votre console →
- Activer Require single sign-on. La connexion par mot de passe est refusée pour vos domaines
Tiré de l’article : Comment exiger l’authentification unique
- Connectez-vous vous-même par votre fournisseur dans une fenêtre de navigation privée pour prouver que le tout fonctionne.
- Cochez Require single sign-on et cliquez sur Save settings. La connexion par mot de passe est alors refusée aux personnes de vos domaines.
Une fois terminé
La connexion passe par votre fournisseur d’identité, les comptes suivent votre annuaire et la connexion par mot de passe est refusée pour vos domaines.
Articles sur les pages de ce guide
- Utilisateurs et autorisations : voyez toutes les personnes qui peuvent se connecter à Lavawall pour votre entreprise et vos clients, et contrôlez ce que chacune peut faire.
- Authentification unique : permettez à vos utilisateurs de se connecter à Lavawall avec votre propre fournisseur d’identité, et créez ou désactivez leurs comptes automatiquement.
Besoin d’aide?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant à quelle étape vous êtes rendu :
- Clavarder maintenant : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe sur-le-champ. Là où le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est transmis directement à une personne.
- Téléphone : AB : 1-403-538-5053, BC : 1-778-731-1339, ON : 1-289-724-8829, É.-U. : 1-406-988-7333, R.-U. : +44 20 3695 9786.