Intégration Huntress
Les incidents Huntress, dans votre vue de parc multilocataire
Lavawall® s’intègre directement à Huntress pour que la détection gérée des intrusions cesse de vivre dans un portail distinct. Connectez l’API Huntress et Lavawall® met automatiquement les organisations en correspondance, fait ressortir les incidents ouverts par appareil et par entreprise, signale les Mac partiellement installés et fond Huntress dans un seul portrait d’alerte unifié avec vos signaux de postes de travail, d’infonuagique et de configuration.
Commencer gratuitement, sans carte de crédit Voir comment ça fonctionne
Corrélation par API · vue des incidents ouverts · état d’installation · filtrage à l’échelle du parc
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
Pourquoi associer Huntress à Lavawall®
Huntress est une excellente plateforme de détection des intrusions et de chasse aux menaces gérée. Là où les anti-logiciels malveillants traditionnels vérifient les menaces connues, Huntress examine les processus inconnus et les mécanismes de persistance qui passent entre les mailles des signatures; les deux approches se complètent donc. Si vous n’utilisez pas déjà Huntress, cela vaut la peine de le faire.
La lacune que rencontrent la plupart des FSG est la visibilité. Les incidents Huntress vivent dans la console Huntress, et les signaux des postes de travail, des correctifs et de l’identité infonuagique se trouvent souvent dans d’autres outils encore. Lavawall® comble cette lacune en lisant Huntress par son API et en présentant les résultats dans la même console de RMM multilocataire que celle que vous utilisez pour appliquer les correctifs, surveiller les postes de travail et surveiller Microsoft 365, Google Workspace et la posture de configuration.
Ce que l’intégration met en corrélation et ajoute
Connectez l’API une seule fois, et les données Huntress commencent à alimenter les volets dans lesquels vos techniciens travaillent déjà.
Corrélation automatique des organisations
Lavawall® utilise les installations Huntress détectées pour déterminer quelles clés d’organisation Huntress appartiennent à quelles entreprises Lavawall®, de sorte que les incidents se retrouvent chez le bon client sans mise en correspondance manuelle.
Visibilité des incidents ouverts
Un indicateur de danger marque tout système ayant des incidents Huntress ouverts, et une infobulle indique le nombre d’incidents. Les appareils ayant des incidents actifs obtiennent un onglet Huntress dédié contenant le détail des incidents.
État d’installation en un coup d’œil
Sous le système d’exploitation de chaque appareil, Lavawall® indique si Huntress est installé et s’il y a des incidents actifs, de sorte que vous voyez la couverture et les problèmes ensemble.
Détection des installations partielles
Les Mac qui ne sont installés que partiellement (et pour lesquels il faut encore accorder des autorisations supplémentaires pour que Huntress fonctionne correctement) sont mis en évidence, de sorte que les lacunes de couverture silencieuses ne passent pas inaperçues.
Sommaire par entreprise
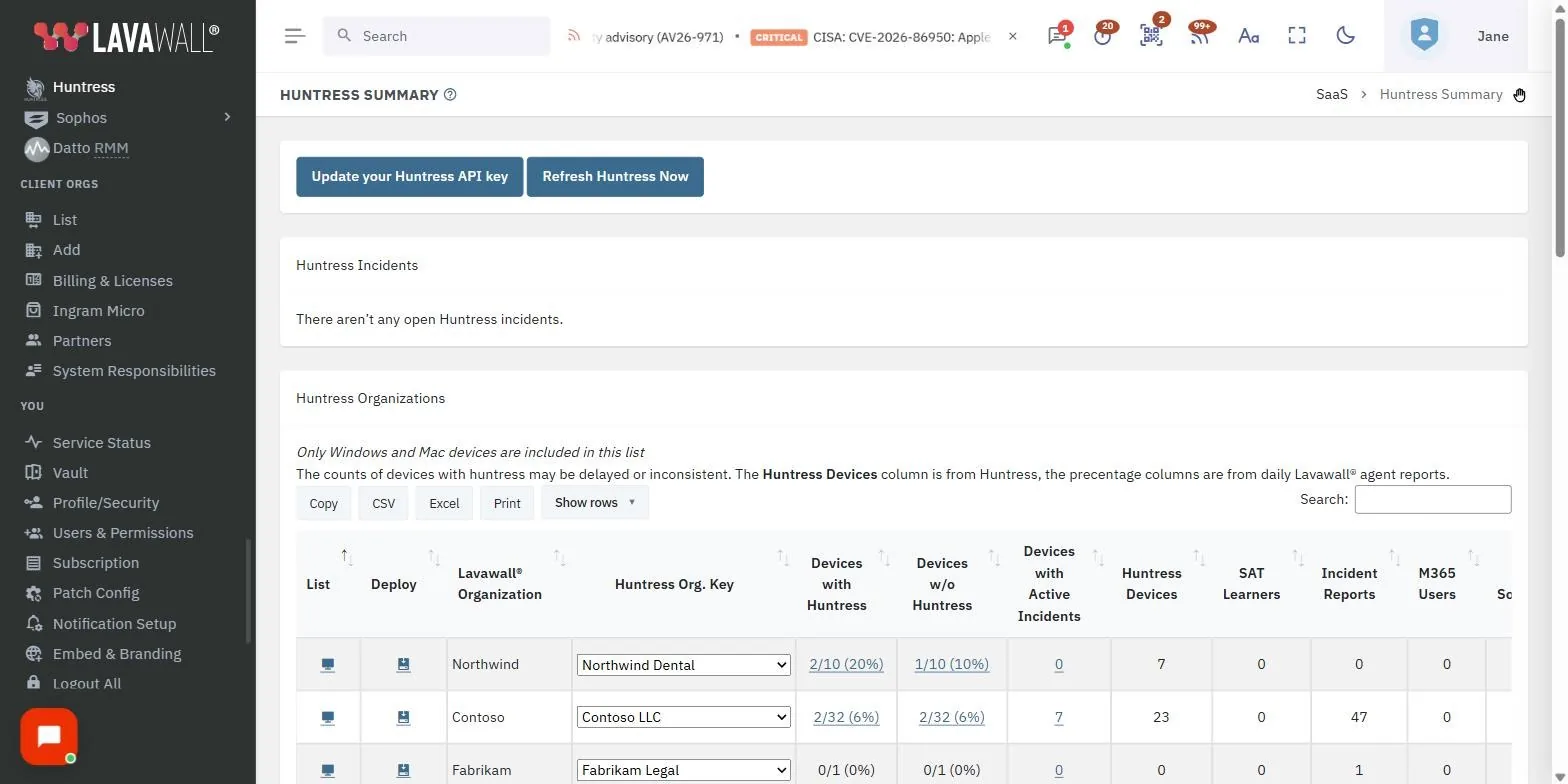
Le sommaire Huntress présente d’abord les incidents ouverts, puis les statistiques entreprise par entreprise, ce qui vous donne une lecture inter-locataires des endroits où votre attention est requise.
Filtrage à l’échelle du parc
Filtrez les appareils selon l’état Huntress depuis le sommaire ou la liste des ordinateurs pour isoler les machines non protégées ou celles qui présentent des incidents ouverts.
Intégré à l’alerte MDR unifiée
Huntress est un signal parmi d’autres. Lavawall® réunit Huntress avec les détections de Sophos et de Microsoft Defender afin que les alertes de détection et de réponse gérées de l’ensemble de votre pile arrivent dans une seule file classée et dédupliquée plutôt que dans trois boîtes de réception distinctes. Un appareil qui présente un incident Huntress, un contrôle de configuration en échec et une connexion infonuagique suspecte apparaît comme un portrait corrélé d’un seul client, et non comme trois tickets déconnectés.
Cette corrélation est tout l’intérêt. Voyez comment Lavawall® fond plusieurs outils de détection dans une seule vue sur la page MDR unifié, et comment le renforcement des postes de travail alimente la même console par l’entremise des vulnérabilités de configuration.
Les incidents Huntress apparaissent aussi sur la page Logiciels malveillants et antivirus, à côté des détections et des problèmes de protection que signalent Microsoft Defender et vos autres antivirus, de sorte que chaque menace présente sur un ordinateur se trouve dans une seule liste.
Configuration de l’API Huntress
La connexion prend quelques minutes et ne nécessite qu’une clé d’API et un secret d’API de votre compte Huntress.
- Connectez-vous à huntress.io.
- Ouvrez le menu à trois lignes et sélectionnez API Credentials (identifiants d’API).
- Générez (ou régénérez) vos identifiants d’API.
- Notez la clé d’API et le secret d’API.
- Dans la console Lavawall®, cliquez sur Huntress dans le menu de gauche.
- Collez les deux valeurs et cliquez sur Mettre à jour.
À partir de là, Lavawall® met vos organisations Huntress en correspondance avec vos entreprises, fait ressortir les incidents ouverts et tient à jour l’état d’installation.
Questions fréquentes
- Lavawall® remplace-t-il Huntress?
- Non. Lavawall® fonctionne aux côtés de Huntress. Huntress assure la détection des intrusions et la chasse aux menaces gérée, et Lavawall® ramène ses incidents et l’état d’installation dans votre console multilocataire afin que les alertes Huntress se retrouvent à côté de vos signaux de postes de travail, d’infonuagique et de configuration plutôt que dans un portail distinct.
- Qu’est-ce que la connexion à l’API Huntress m’apporte?
- La connexion à l’API Huntress permet à Lavawall® de mettre automatiquement en correspondance les organisations Huntress et les entreprises Lavawall®, de faire ressortir les incidents ouverts par appareil et par entreprise, de signaler les Mac partiellement installés auxquels il faut encore accorder des autorisations et de donner un accès plus rapide aux rapports Huntress depuis votre vue du parc.
- Comment configurer l’intégration Huntress?
- Dans huntress.io, ouvrez le menu à trois lignes, choisissez API Credentials (identifiants d’API), puis générez une clé d’API et un secret d’API. Ouvrez ensuite la page Huntress dans le menu de gauche de la console Lavawall®, collez les deux valeurs et cliquez sur Mettre à jour. Lavawall® met vos organisations en correspondance à partir de là.
- Puis-je filtrer mon parc selon l’état Huntress?
- Oui. Depuis le sommaire Huntress ou la liste des ordinateurs, vous pouvez filtrer les appareils selon l’état d’installation de Huntress et selon qu’ils ont ou non des incidents ouverts, afin de repérer rapidement les machines non protégées ou qui demandent de l’attention.