KnowBe4 PhishAlert et Signaler l’hameçonnage de Microsoft sont tous deux des boutons de signalement et de soumission. L’utilisateur clique, le courriel va dans une file d’attente d’administration et l’utilisateur reçoit un accusé de réception. Si le courriel signalé était une simulation d’hameçonnage, PhishAlert l’indique effectivement à l’utilisateur, ce qui constitue un renforcement positif utile. Consultez la documentation de KnowBe4 pour connaître toute autre rétroaction qu’il fournit à l’utilisateur au sujet d’un vrai courriel. Lorsqu’aucune explication n’atteint l’utilisateur, aucun apprentissage n’a lieu au moment de l’action, et chaque signalement véritable aboutit dans une file d’attente d’administration que quelqu’un doit analyser à la main.
KnowBe4 PhishAlert demande aussi au locataire Microsoft 365 de l’utilisateur de lui accorder de vastes autorisations OAuth (dont Mail.ReadWrite, Mail.ReadWrite.Shared, Mail.Send et Mail.Send.Shared) avant de pouvoir fonctionner. Pour une organisation dotée d’un processus d’examen de sécurité rigoureux, cette seule autorisation est souvent la partie la plus longue de la discussion sur le déploiement.
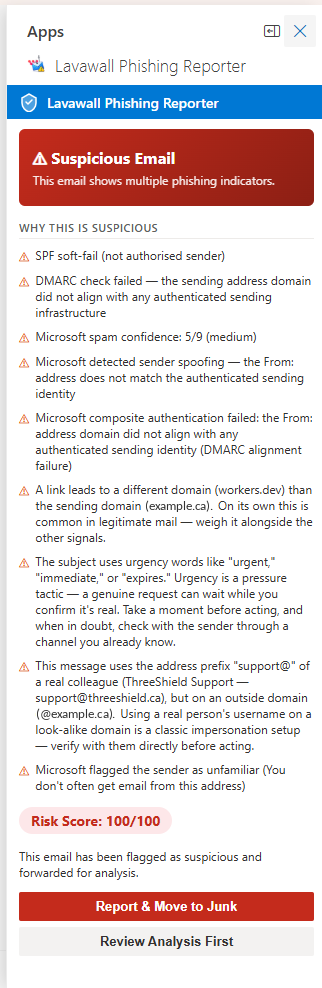
Lavawall® fonctionne autrement. Lorsqu’un utilisateur clique sur Phish Report, le volet des tâches s’ouvre et lui montre, en langage clair et en moins de trois secondes, les raisons précises pour lesquelles ce courriel est digne de confiance ou non : l’âge du domaine, l’autorisation ou non du serveur d’envoi, le risque des pièces jointes, les destinations des liens et plus encore. Les utilisateurs apprennent de chaque signalement. Les administrateurs obtiennent les mêmes données structurées qu’auparavant, plus une analyse plus riche. Et le complément Phishing Reporter lui-même ne demande aucune portée OAuth. Il utilise plutôt l’identité native de complément d’Outlook. (La plateforme de sécurité Lavawall® élargie se connecte bel et bien au locataire une fois, pendant l’intégration, pour la détection des intrusions, les appareils et la GRC, mais Reporter n’ajoute rien à cette base de référence consentie par l’administrateur.)
Pour les FSG, Lavawall® ajoute des rapports multilocataires, la création intégrée de tickets d’assistance et une base de données de réputation des domaines. Consultez la documentation de KnowBe4 et de Microsoft pour connaître leurs équivalents.
La différence essentielle : signaler ou expliquer
L’utilisateur clique sur le bouton → le courriel est soumis à une file d’attente d’administration → l’utilisateur voit un accusé de réception, plus un message « c’était une simulation » s’il s’agissait d’un exercice de formation.
Consultez la documentation de chaque fournisseur pour savoir ce que l’utilisateur apprend au sujet d’un vrai courriel. Lorsque seule la soumission a lieu, les administrateurs analysent chaque vrai signalement à la main, et aucune analyse n’atteint l’utilisateur au moment de l’action.
L’utilisateur clique sur le bouton → le volet des tâches affiche une analyse en langage clair : âge du domaine, SPF/DKIM/DMARC, risque des pièces jointes, destinations des liens → l’utilisateur signale le courriel ou le marque comme sûr en connaissance de cause.
Chaque signalement est un moment de microformation. Les utilisateurs gagnent en assurance et en justesse avec le temps. Les administrateurs obtiennent des données plus riches.
- ✅ ou ⚠️ pour chaque constat, en langage clair
- Âge du domaine : « enregistré il y a 8 jours »
- Authentification : « le serveur d’envoi n’était pas autorisé »
- PDF : « contient des scripts uniquement pour l’impression » plutôt que « du JavaScript qui récupère une URL distante »
- Liens : « tous les liens mènent à des sites Web établis »
- Indicateurs TOR / RPV / centre de données sur l’adresse IP d’envoi
- Un bouton « plus ▾ » pour le détail technique complet
À quoi cela ressemble dans Outlook
Le bouton Phish Report se trouve dans la barre d’outils du message et dans le ruban principal d’Outlook, et il apparaît aussi dans les boîtes aux lettres partagées. KnowBe4 PhishAlert n’apparaît pas dans les boîtes aux lettres partagées; les personnes qui surveillent les boîtes info@, support@ et accounts@, qui reçoivent certains des courriels les plus ciblés, en sont donc privées.
93 % moins de signalements d’hameçonnage, sans perdre l’habitude de vérifier
Comme les gens voient pourquoi un courriel est suspect ou non avant de décider, la plupart cessent d’envoyer au centre d’assistance des courriels qui étaient parfaitement légitimes. Cette approche réduit les signalements d’hameçonnage de 93 %; votre centre d’assistance consacre donc son temps aux courriels qui nécessitent une intervention humaine.
Moins de signalements ne veut pas dire moins de reconnaissance pour la prudence. Lavawall® enregistre le nombre de courriels vérifiés par chaque personne, ainsi que ce qu’elle a signalé et marqué comme sûr, et en rend compte par utilisateur; vous pouvez donc continuer à féliciter ceux qui vérifient avant de cliquer.
Autorisations de boîte aux lettres : ce que demande chaque outil
Le signalement de l’hameçonnage peut se faire avec presque aucune autorisation, ou il peut demander au locataire de l’utilisateur de consentir à une vaste autorisation d’accès aux boîtes aux lettres. La différence compte pour l’examen de sécurité, l’accès conditionnel et ce qu’il advient de ces autorisations si le fournisseur subit une intrusion. Voici ce que demande réellement chaque produit, d’après la documentation actuelle de chaque fournisseur :
Le complément Phishing Reporter lui-même ne demande aucune portée OAuth aux utilisateurs individuels.
Reporter s’exécute entièrement dans l’environnement natif de compléments Office.js de Microsoft. Outlook sait déjà quel utilisateur a ouvert la boîte aux lettres et ne fournit au complément que le message consulté : aucune connexion distincte, aucune boîte de dialogue de consentement par utilisateur, aucun jeton détenu par le complément lui-même, aucune portée Graph qu’il pourrait appeler contre une autre boîte aux lettres.
Lavawall® est une plateforme multilocataire de RMM et de soutien à distance pour les FSG et les équipes TI, qui intègre dans le même agent et la même console l’application des correctifs, la surveillance de la sécurité, la détection des intrusions dans Microsoft 365 et Google Workspace ainsi que la conformité; le locataire du client est donc bel et bien connecté une fois à Lavawall, pendant l’intégration, par le même consentement de l’administrateur que le reste de la plateforme utilise pour la détection des intrusions, la GRC, la découverte des appareils, les instantanés et le retour en arrière, etc. Cette connexion est établie par un administrateur, est limitée à l’autorisation globale de la plateforme (qui est documentée et vérifiable) et permet à la console de mettre en corrélation les signalements d’hameçonnage avec les utilisateurs, les appareils, le risque de connexion et le contexte du locataire. Le complément Phishing Reporter n’ajoute aucune autorisation à celles que le client a déjà accordées à la plateforme.
Ce que voit le complément lui-même : le seul message ouvert au moment où l’utilisateur clique sur Phish Report. Ce que voit la plateforme Lavawall environnante est déterminé par l’administrateur du locataire pendant l’intégration, et est entièrement divulgué dans le flux de consentement.
Exige un consentement OAuth de l’administrateur pour les autorisations Microsoft Graph suivantes, à l’échelle du locataire :
Mail.ReadWrite: lire et écrire dans la boîte aux lettres de l’utilisateurMail.ReadWrite.Shared: lire et écrire dans les boîtes aux lettres partagées auxquelles l’utilisateur a accèsMail.Send: envoyer des courriels en tant qu’utilisateurMail.Send.Shared: envoyer des courriels en tant que boîtes aux lettres partagées auxquelles l’utilisateur a accès, ou en leur nomopenid,profile: identité de base
Source : base de connaissances de KnowBe4, « Update to Nested App Authentication Single Sign-On (NAA-SSO) for the Phish Alert Button ». L’autorisation est consentie par l’administrateur pour l’ensemble du locataire; les utilisateurs individuels ne peuvent pas s’y soustraire.
Si vous devez un jour justifier une décision de déploiement devant un comité d’examen de sécurité, la question à poser est la suivante : un bouton de signalement en un clic a-t-il vraiment besoin d’un accès en écriture à la boîte aux lettres de chaque utilisateur et de la capacité d’envoyer des courriels en son nom? Lavawall® montre que la réponse est non : le même travail (et beaucoup plus d’analyse) peut être accompli sans aucune autorisation de courrier à l’échelle du locataire.
Pour mettre les choses en contexte, la liste d’autorisations de KnowBe4 s’explique par le passage des anciens jetons Exchange Online à l’authentification d’application imbriquée avec ouverture de session unique (NAA-SSO). Le nouveau modèle exige des portées OAuth pour les appels à l’API Graph que fait le PAB lorsqu’il transfère les messages signalés et supprime l’original. L’architecture de Lavawall® ne dépend d’aucun appel à l’API Graph au départ; ces autorisations ne sont donc tout simplement pas nécessaires.
Comparaison des fonctions
| Capacité | Lavawall® | KnowBe4 PhishAlert | Signaler l’hameçonnage de Microsoft |
|---|---|---|---|
| Retirer un courriel d’hameçonnage signalé de toutes les boîtes aux lettres qui l’ont reçu | ✓ Un locataire ou tous vos clients, après approbation d’une personne | Exige le produit distinct PhishER Plus (PhishRIP) | Par locataire, avec les outils d’administration de Defender for Office 365 ou de Microsoft Purview |
| Autorisations de boîte aux lettres / consentements OAuth exigés du locataire de l’utilisateur | ✓ Aucune (utilise l’identité native d’Outlook) | ✗ Mail.ReadWrite, Mail.ReadWrite.Shared, Mail.Send, Mail.Send.Shared | Aucune (intégré à Outlook) |
| Résumé du risque en langage clair présenté à l’utilisateur | ✓ Sur chaque courriel, instantanément | ✗ Non fourni | ✗ Non fourni |
| Âge du domaine de l’expéditeur et date d’enregistrement | ✓ Affiché dans le volet des tâches | ✗ | ✗ |
| SPF / DKIM / DMARC en langage clair | ✓ Par courriel, avec détail technique « plus ▾ » | ✗ | Partiel (vue administrateur seulement) |
| Conseils de correction de l’alignement DMARC avec enregistrements DNS propres à la plateforme (Mailchimp, SendGrid, etc.) | ✓ Affiché dans le volet des tâches (un générateur de prospects pour FSG) | ✗ | ✗ |
| Politique DMARC affichée (p=none / quarantine / reject) | ✓ | ✗ | ✗ |
| Analyse contextuelle du JavaScript des PDF (inoffensif ou dangereux) | ✓ Distingue les boîtes de dialogue d’impression des exploits | ✗ | ✗ |
| Analyse des macros Office et des scripts intégrés | ✓ | ✗ | ✗ |
| Analyse des courriels .eml / .msg joints | ✓ | ✗ | ✗ |
| Expansion des raccourcisseurs d’URL (côté serveur, utilisateur non exposé) | ✓ | ✗ | Safe Links encapsule tous les liens |
| Identifiant du destinataire dans l’URL (détection du préremplissage des identifiants) | ✓ Décode le base64 et montre ce qui est intégré | ✗ | ✗ |
| Détection des domaines d’hameçonnage par fautes de frappe (typosquatting) | ✓ p. ex. paypa1.com → paypal.com | ✗ | Limité |
| Adresse IP du serveur d’envoi, FAI, pays, indicateurs TOR / RPV | ✓ | ✗ | ✗ |
| Rétroaction positive pour le signalement de simulations | ✓ Détecte plus de 20 plateformes (KnowBe4, Defender, Huntress, etc.) | ✓ Simulations KnowBe4 seulement | ✓ Simulations Defender seulement |
| Tableau de bord multilocataire pour FSG | ✓ Native, tous les clients dans une seule vue | Module complémentaire (KMSAT) | Exige MDE par locataire |
| Apparaît dans les boîtes aux lettres partagées | ✓ Oui | ✗ N’apparaît pas | Consultez la documentation de Microsoft |
| Bruit au centre d’assistance causé par les signalements | ✓ 93 % moins de signalements : les gens voient pourquoi avant de signaler | Chaque signalement va dans la file d’attente | Chaque signalement va dans la file d’attente |
| Nombre de courriels vérifiés par utilisateur, pour la rétroaction positive | ✓ Vérifiés, signalés et marqués comme sûrs, par utilisateur | Courriels signalés seulement | Courriels signalés seulement |
| Création de ticket lors du signalement | ✓ Intégré au centre d’assistance de Lavawall | ✗ | ✗ |
| Base de données de réputation des domaines | ✓ Persistante, par locataire | Côté administrateur | Renseignements sur les menaces de Microsoft |
| En-têtes bruts au format copier-coller pour les analystes | ✓ Bloc d’en-têtes repliable dans chaque signalement | Inclus dans le courriel soumis | Inclus dans le courriel soumis |
| Plateforme de simulation d’hameçonnage incluse | ✓ Simulation d’hameçonnage native + pages d’atterrissage éducatives | ✓ (abonnement KMSAT distinct) | ✓ (Attack Simulator, forfait E5) |
| Inclus dans l’abonnement de base | ✓ Gratuit dans Intégral; module complémentaire peu coûteux dans les autres forfaits | PhishAlert gratuit; KMSAT distinct | Signalement gratuit; Attack Sim exige P2 |
| Conçu et audité par des praticiens CISSP / CISA | ✓ ThreeShield, Calgary | Géré par le fournisseur | Géré par le fournisseur |
| Console en français | Oui : français canadien, anglais canadien et anglais américain, au choix de chaque personne | Oui, français (Canada) et français (Europe) (source) | Consultez la documentation de Microsoft |
Reconnaissance des simulations : une rétroaction positive qui compte
Les programmes de sensibilisation à la sécurité reposent sur le renforcement positif. Lorsqu’un utilisateur signale correctement une simulation, il devrait savoir immédiatement qu’il a bien agi, et non se demander s’il vient de déclencher un véritable incident.
Lavawall® détecte automatiquement les courriels de simulation de toutes les grandes plateformes et affiche à l’utilisateur un message positif plutôt qu’une alerte de sécurité. Aucun ticket n’est créé. Aucun administrateur n’est appelé. Les plateformes suivantes sont détectées d’emblée :
La détection repose sur une combinaison d’en-têtes personnalisés (p. ex. X-KnowBe4-PhishAlert, X-PhishMe-Id, X-Gophish-Signature), de domaines d’envoi connus et de motifs dans la ligne d’objet. Des en-têtes de simulation personnalisés peuvent être ajoutés par locataire dans les paramètres.
Tarification : d’un mois à l’autre, sans engagement de trois ans
Les tarifs par poste les plus bas de KnowBe4 exigent un engagement pluriannuel. Lavawall est facturé d’un mois à l’autre, et Phishing Reporter fait partie de la formation de sensibilisation à la sécurité, incluse gratuitement dans le forfait Intégral, ou offerte comme module complémentaire par utilisateur dans les forfaits Croissance et Professionnel.
| Lavawall® | KnowBe4 | |
|---|---|---|
| Par utilisateur / mois | 1,95$ CA / 1,50$ US | environ 2,20$ CA au tarif courant (avant un rabais de 20 % pour FSG) |
| Durée d’engagement pour obtenir le meilleur prix | Aucune (d’un mois à l’autre) | Engagement de 3 ans |
| Gratuit dans un forfait de la plateforme | ✓ Forfait Intégral | Produit distinct |
| Formation + Phishing Reporter ensemble | ✓ Une seule ligne par utilisateur | KMSAT + PhishAlert tarifés séparément |
Le prix du module complémentaire Lavawall est par utilisateur par mois, en CAD/USD. Le chiffre de KnowBe4 est un tarif courant publiquement référencé pour son niveau de formation inférieur; la tarification réelle est établie sur soumission et dépend de la durée de l’engagement.
Qui devrait choisir quoi?
Choisissez Lavawall® si…
- Vous voulez que les utilisateurs comprennent pourquoi un courriel est suspect avant de le soumettre
- Vous êtes un FSG qui gère plusieurs locataires à partir d’un seul tableau de bord
- Vous voulez le signalement de l’hameçonnage, la création de tickets et la réputation des domaines dans une seule plateforme
- Vous utilisez KnowBe4 ou une autre plateforme de simulation et voulez que l’outil de signalement traite correctement les courriels de simulation avec une rétroaction positive
- Vous voulez que l’analyse des pièces jointes PDF, Office et ZIP soit présentée directement aux utilisateurs
- Vous voulez un générateur intégré de conseils de correction DMARC qui transforme les conversations « pourquoi ce courriel est-il signalé? » entre votre client et ses fournisseurs en prospects chaleureux pour FSG
- Vous voulez la formation et le signalement de l’hameçonnage sur une seule ligne par utilisateur, d’un mois à l’autre, plutôt qu’un engagement pluriannuel avec KnowBe4
Choisissez KnowBe4 PhishAlert si…
- Vous êtes déjà très investi dans l’écosystème KnowBe4 KMSAT et voulez tout garder auprès d’un seul fournisseur
- Votre équipe d’administration effectue tout le triage et vous n’avez pas besoin que les utilisateurs voient une analyse
Choisissez Signaler l’hameçonnage de Microsoft si…
- Vous êtes une organisation Microsoft E5 et voulez une option sans coût supplémentaire pour la soumission seulement
- Vous n’avez pas besoin d’une analyse en temps réel par utilisateur ni des fonctions multilocataires pour FSG
Questions fréquentes
- Qu’est-ce que Lavawall montre aux utilisateurs, par rapport à KnowBe4 PhishAlert?
- Lavawall® montre à chaque utilisateur, en langage clair et en temps réel, l’âge du domaine de l’expéditeur, l’état SPF/DKIM/DMARC, le risque des pièces jointes, la réputation des liens, la détection de domaines d’hameçonnage par fautes de frappe (typosquatting) et des renseignements sur le serveur d’envoi; les utilisateurs apprennent donc de chaque signalement. KnowBe4 PhishAlert recueille le courriel signalé, l’envoie dans une file d’attente d’administration et indique à l’utilisateur lorsqu’un courriel signalé était une simulation d’hameçonnage. Consultez la documentation de KnowBe4 pour connaître toute autre rétroaction qu’il fournit aux utilisateurs au sujet d’un vrai courriel.
- Quelles autorisations Microsoft 365 / Graph le complément Phishing Reporter exige-t-il?
- Aucune. Le complément Phishing Reporter lui-même ne demande aucune portée Graph. Il s’exécute dans l’environnement natif de compléments Office.js de Microsoft, la même architecture que celle du bouton Signaler l’hameçonnage de Microsoft; il n’y a donc aucun écran de consentement OAuth par utilisateur, aucune autorisation
Mail.ReadWriteaccordée par les utilisateurs individuels et aucun jeton détenu par le complément. Lavawall® est aussi une plateforme multilocataire de RMM et de soutien à distance pour les FSG et les équipes TI, qui intègre dans le même agent et la même console l’application des correctifs, la surveillance de la sécurité, la détection des intrusions dans Microsoft 365 et Google Workspace ainsi que la conformité; le locataire du client est donc bel et bien connecté une fois, pendant l’intégration, par un flux habituel de consentement de l’administrateur qui couvre la plateforme élargie (détection des intrusions, découverte des appareils, GRC, instantanés et retour en arrière, etc.), mais Phishing Reporter n’ajoute rien à cette base de référence. En revanche, KnowBe4 PhishAlert lui-même exige une autorisation consentie par l’administrateur pourMail.ReadWrite,Mail.ReadWrite.Shared,Mail.SendetMail.Send.Sharedsur l’ensemble du locataire, simplement pour afficher le bouton de signalement. - Lavawall détecte-t-il les simulations d’hameçonnage de KnowBe4?
- Oui. Lavawall® détecte automatiquement les courriels de simulation de KnowBe4 grâce à l’en-tête
X-KnowBe4-PhishAlertet aux domaines d’envoi connus de KnowBe4. Lorsqu’un utilisateur signale une simulation, il reçoit une rétroaction positive. Aucun ticket n’est créé. - Lavawall remplace-t-il KnowBe4 ou fonctionne-t-il à ses côtés?
- Les deux. Lavawall® peut fonctionner à côté de KnowBe4 et traiter correctement les courriels de simulation avec un renforcement positif. Lavawall inclut aussi sa propre capacité native de simulation d’hameçonnage, avec des pages d’atterrissage éducatives, pour les organisations qui préfèrent une seule plateforme.
- Le Phishing Reporter de Lavawall est-il gratuit?
- Oui, dans le forfait Intégral, où il est inclus sans frais supplémentaires. Dans les forfaits Croissance et Professionnel, c’est un module complémentaire par utilisateur à 1,95$ CA / 1,50$ US par utilisateur par mois, facturé mensuellement, sans engagement pluriannuel, contrairement aux tarifs par poste les plus bas de KnowBe4.
- Phishing Reporter ajoute-t-il du bruit au centre d’assistance?
- Non, il en réduit. Comme les gens voient pourquoi un courriel est suspect ou non avant de décider, les signalements d’hameçonnage diminuent de 93 %; le centre d’assistance consacre donc son temps aux courriels qui comptent. Lavawall® comptabilise tout de même chaque courriel que chaque personne vérifie, de sorte que vous pouvez reconnaître ceux qui vérifient.
- Lavawall fonctionne-t-il pour les boîtes aux lettres partagées?
- Oui, alors que KnowBe4 PhishAlert n’apparaît pas dans les boîtes aux lettres partagées. Déployez le complément directement dans la boîte aux lettres partagée, dans le Centre d’administration M365 → Applications intégrées, ou ajoutez la boîte aux lettres partagée comme compte complet dans Outlook pour ordinateur. Les deux méthodes chargent correctement le complément pour les messages de la boîte aux lettres partagée.
- KnowBe4 PhishAlert est-il offert en français?
- Oui. KnowBe4 propose le français (Canada) et le français (Europe). Lavawall® fonctionne en français canadien, en anglais canadien et en anglais américain : chaque personne choisit sa langue, et vous pouvez définir une langue par défaut pour chaque client.
Phishing Reporter et la formation KnowBe4 : deux problèmes distincts
Phishing Reporter et KnowBe4 PhishAlert résolvent des problèmes différents. La proposition de valeur plus large de KnowBe4 est sa plateforme de formation de sensibilisation à la sécurité (KMSAT) : une grande bibliothèque de courtes vidéos de formation, de modules ludifiés et de simulations d’hameçonnage. PhishAlert est le bouton de signalement de courriel qui l’accompagne.
Lavawall® s’occupe des deux volets. Phishing Reporter explique chaque courriel à l’utilisateur au moment où il le signale. La plateforme de formation offre des cours propres à chaque territoire pour le Canada, les États-Unis, le Royaume-Uni, l’Australie et l’UE, y compris le droit canadien (PIPEDA, loi 25 du Québec, PHIPA, YCJA/CYFSA), le droit australien (Privacy Act 1988, Essential Eight, Notifiable Data Breaches scheme) et le droit propre à l’UE (NIS2, DORA, Cyber Resilience Act). Consultez le catalogue de KnowBe4 pour connaître sa couverture de ces sujets.
| Couverture de la formation | Lavawall® | KnowBe4 KMSAT |
|---|---|---|
 Droit canadien (PIPEDA, loi 25, PHIPA, YCJA) | ✓ Inclus (25 secteurs d’activité) | Partiel / coût additionnel |
 Droit américain (HIPAA, FERPA, COPPA, CCPA) | ✓ Inclus (25 secteurs d’activité) | ✓ Inclus |
 Droit britannique (UK GDPR, DPA 2018, RIPA, protection des personnes vulnérables) | ✓ Inclus (25 secteurs d’activité) | Partiel |
 Droit australien (Privacy Act, Essential Eight, NDB) | ✓ Inclus (25 secteurs d’activité) | Non inclus |
 Droit de l’UE (RGPD, NIS2, DORA, CRA) | ✓ Inclus (RGPD de l’UE aussi pour CA/US) | Partiel |
| Cours sur les cadres de conformité (33) | ✓ Essential Eight, CMMC, CPCSC, FINTRAC et plus | Quelques-uns |
| Bibliothèque de contenu général (étendue) | Axée sur les territoires; pas des milliers de vidéos | ✓ Des milliers de modules |
| Prise de connaissance des politiques avec signature de document GRC | ✓ Inclus | Outil distinct |
| Prix | Inclus avec l’abonnement | Par utilisateur / année (KMSAT) |
Si vous êtes un FSG ayant des clients canadiens, britanniques, australiens ou européens et que vous avez besoin de contenu propre à chaque territoire sans abonnement de formation distinct par poste, Lavawall® est le choix évident. Si vous avez besoin d’une très grande bibliothèque de modules courts génériques et que vous servez surtout des clients américains, l’étendue du contenu de KnowBe4 KMSAT est un avantage. Les deux peuvent aussi coexister : Phishing Reporter de Lavawall® détecte et traite correctement les courriels de simulation de KnowBe4.
Pages Lavawall® connexes
- Lavawall® Phishing Reporter : page complète des fonctions
- Catalogue de formation de sensibilisation à la sécurité : cours pour le Canada, les États-Unis, le Royaume-Uni, l’Australie et l’UE
- Lavawall® : l’alternative aux plateformes de formation KnowBe4, Proofpoint et Mimecast
- La meilleure formation de sensibilisation à la sécurité pour FSG (2026)
- Détection des intrusions M365 / Entra / Azure
- GRC et automatisation de la conformité
- Lavawall® : l’alternative à Microsoft Defender
- Prix de Lavawall®