Plans de continuité et d’incident
Les plans que les auditeurs demandent, rédigés en fonction de vos outils réels.
Lavawall® produit les plans de continuité et d’incident que les auditeurs et les cyberassureurs demandent, de deux façons à la fois : générés à partir des données de sécurité et de TI que vous avez déjà, et complétés au moyen de courtes entrevues en langage simple que n’importe qui peut remplir. Répondez une fois et vous obtenez un jeu complet de plans avec des directives précises sur « quoi faire si cela tombe en panne », plutôt qu’un modèle périmé qu’il vous faudrait défendre.
Commencer avec l’assistant GRC Voir le moteur GRC
Généré à partir de vos outils connectés · entrevues en langage simple · aucune connexion pour les parties prenantes · prêt pour les audits et les assureurs

Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
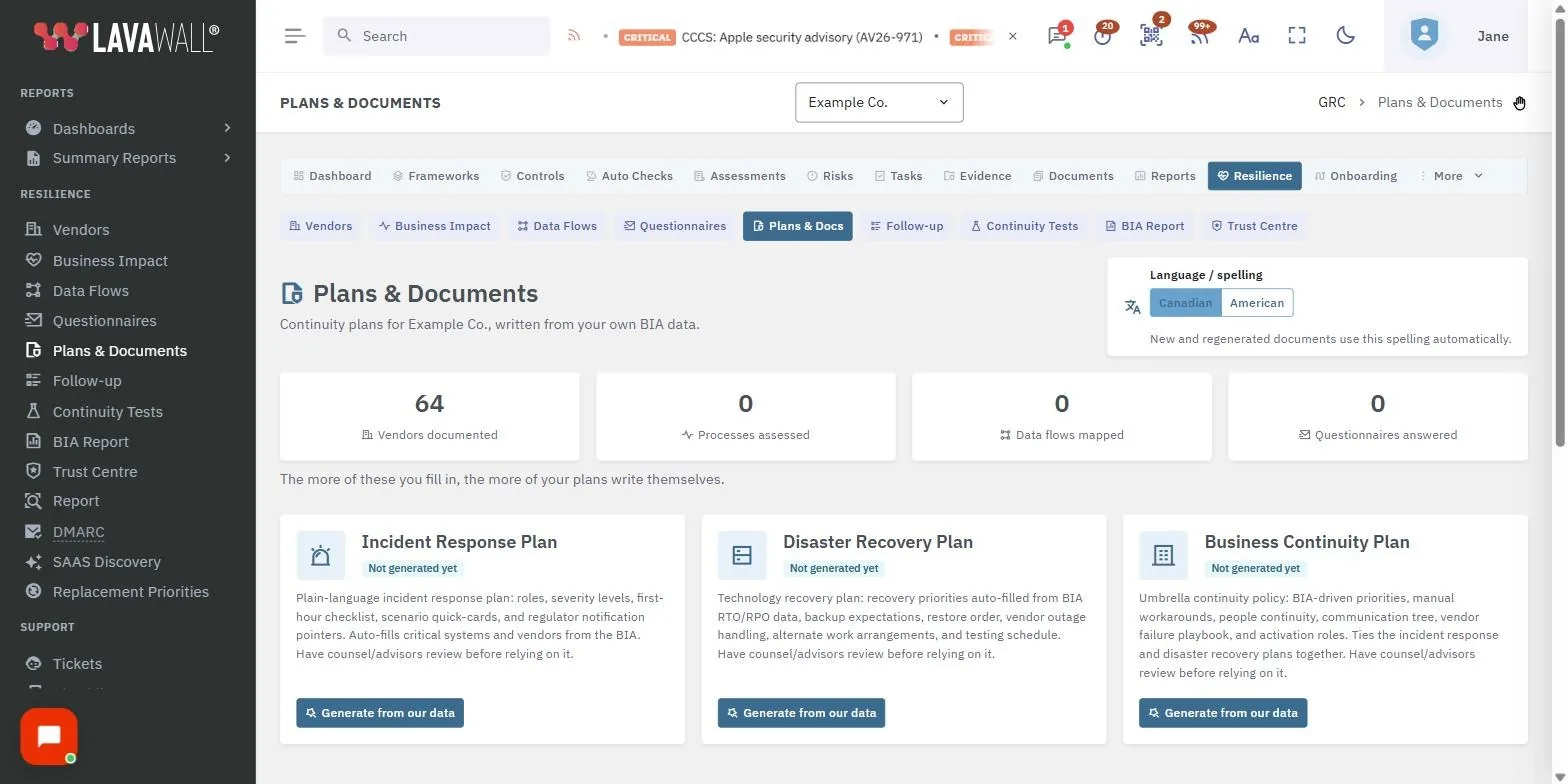
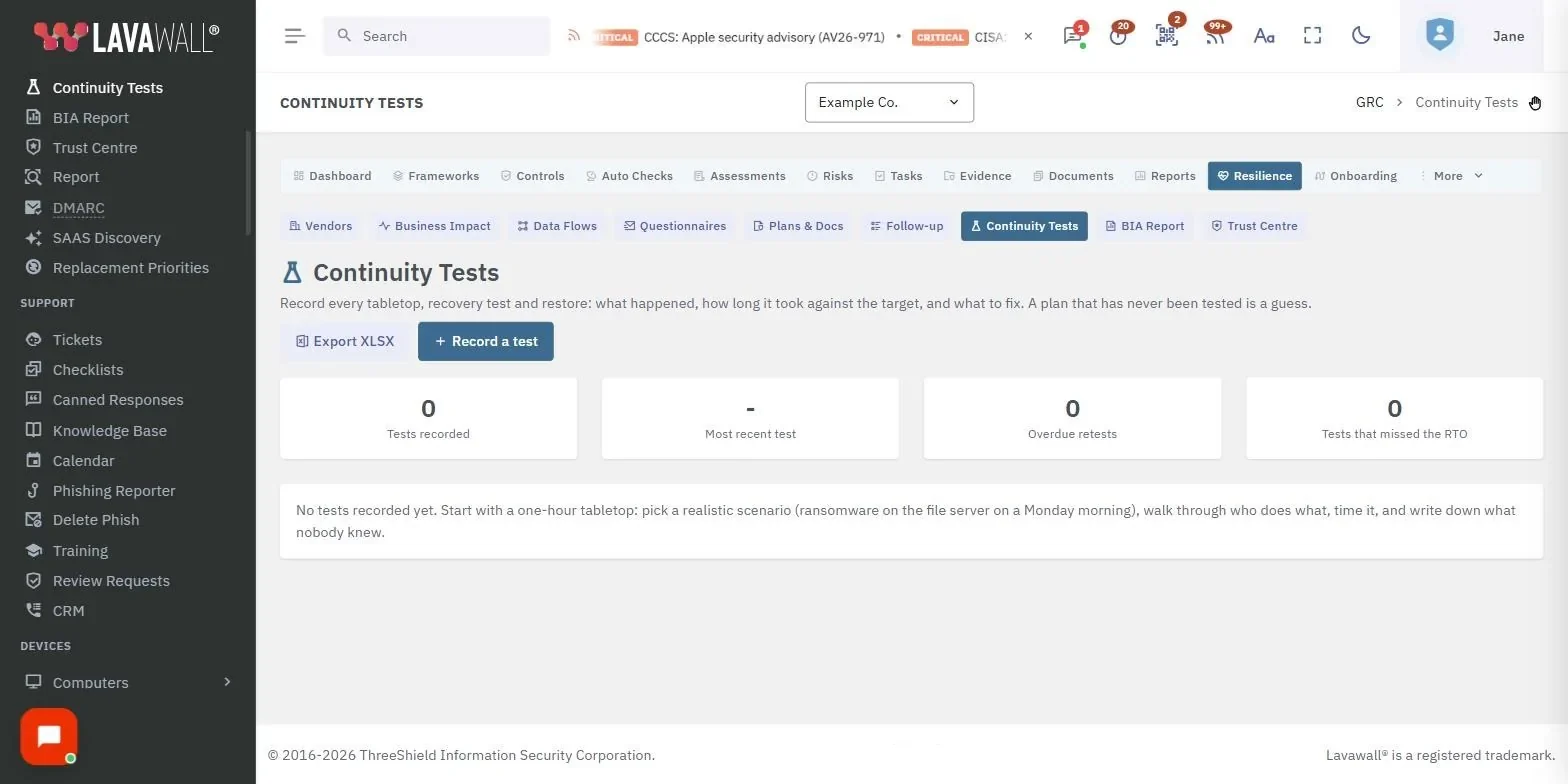
Deux points d’entrée, un seul jeu de documents
Généré à partir de données que vous avez déjà
Lavawall lit la posture de sécurité et de TI déjà connectée à votre compte (les applications qu’il détecte, vos sauvegardes, vos contrôles d’identité et de postes de travail) et rédige pour vous l’ossature technique de chaque plan. Pas de page blanche, pas de devinettes sur les systèmes à inscrire.
Des entrevues que tout le monde peut terminer
Les éléments que seules les personnes connaissent (qui est responsable de quoi, quels processus sont critiques et comment l’entreprise continue de fonctionner) proviennent de courts questionnaires en langage simple. Aucune connexion n’est requise pour les parties prenantes, et tout fonctionne sur un téléphone : les personnes occupées les remplissent donc réellement.
Précis, pas générique
Comme les documents sont bâtis à partir de vos outils et de vos réponses réels, ils contiennent des directives concrètes sur « quoi faire si X tombe en panne » plutôt que du remplissage de modèle que vous auriez à expliquer lors d’un audit.

Les documents que vous obtenez
Répondez une fois aux entrevues et Lavawall génère les documents que les auditeurs et les assureurs demandent, chacun rédigé en fonction de vos outils et processus réels.
Plan de réponse aux incidents
Un assistant de plan qui se remplit tout seul : votre équipe et vos contacts, la ligne d’incident publiée par votre acquéreur de cartes et tous les délais des organismes de réglementation et des émetteurs de cartes selon les territoires où vous exercez vos activités et les cadres que vous suivez. Les guides d’intervention en cas d’intrusion pour les services que Lavawall constate que vous utilisez sont ajoutés pour vous, avec les rôles, les niveaux de gravité et une liste de vérification pour la première heure. Pendant un incident, chaque délai s’exécute comme un compte à rebours en direct, et les réviseurs qui n’ont pas de compte Lavawall peuvent approuver le plan au moyen d’un lien privé.
En savoir plus →Plan de reprise après sinistre
Votre plan de reprise technologique, avec des priorités de reprise remplies automatiquement à partir des cibles d’RTO et d’RPO de votre BIA. Il établit les attentes en matière de sauvegarde et l’ordre de restauration, couvre la façon de gérer une panne chez un fournisseur et l’endroit où les gens travaillent lorsque les systèmes sont hors service, et comprend un calendrier d’essais pour que la reprise soit répétée avant que vous en ayez besoin.
Plan de continuité des affaires
La politique de continuité cadre qui relie les plans de réponse aux incidents et de reprise après sinistre. Les priorités issues de la BIA, les solutions de contournement manuelles, la continuité du personnel, un arbre de communication, un guide d’intervention en cas de défaillance d’un fournisseur et les rôles qui l’activent sont tous présentés au même endroit.
Documentation des flux de données
Quelle information circule entre vos systèmes et comment, cartographiée à partir des applications que Lavawall détecte pour que le portrait corresponde à la réalité.
En savoir plus →Divulgation du traitement à l’étranger
Où vos données quittent le pays et par quels services, accompagné des avis de droit à la vie privée appropriés pour les territoires où vous exercez vos activités.
En savoir plus →Addenda à la politique de confidentialité
Réunit vos fournisseurs, vos prestataires de services, votre utilisation de l’IA et le traitement à l’international dans un seul addenda, cohérent avec le reste de vos plans.
En savoir plus →Un mot de prudence : ce sont des ébauches de départ, générées à partir de vos dossiers pour que vous ne restiez pas devant une page blanche. Faites-les réviser par un conseiller juridique ou vos conseillers avant de vous y fier.
Des guides d’intervention prêts à l’emploi pour les incidents qui surviennent vraiment
Rançongiciel
Contenez, préservez la preuve et restaurez à partir de vos sauvegardes dans le bon ordre, avec les points de décision établis avant que la pression ne monte.
Compromission de courriel
Verrouillez le compte, cherchez les règles de boîte de réception cachées et le transfert, et avertissez les personnes que l’attaquant tentait de joindre.
Appareil perdu ou volé
Révoquez l’accès, effacez ou verrouillez l’appareil et confirmez à quelles données il pouvait accéder. Chaque étape est liée aux outils que vous utilisez réellement.
Atteinte chez un fournisseur
Sachez lesquels de vos fournisseurs et sous-traitants connectés sont touchés, quelles données ils détiennent et qui vous devez aviser.
Fuite de données vers l’IA
Retracez ce qui a été saisi dans quel outil d’IA, contenez l’exposition et appliquez les obligations d’avis qui en découlent.
Fonctionne avec le reste de la plateforme
Moteur GRC et de conformité
Chaque plan se rattache aux cadres de référence que Lavawall documente en continu.
Voir le moteur →Questionnaires aux parties prenantes
Les entrevues en langage simple qui remplissent les éléments que seules les personnes connaissent.
En savoir plus →Découverte des applications SaaS et des fournisseurs
Les applications que Lavawall détecte deviennent les fournisseurs et les flux de données de vos plans.
En savoir plus →Envie de mettre les plans à l’épreuve?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, révise vos plans de continuité et d’incident et mène des exercices sur table pour que le premier véritable incident ne soit pas la première fois que vous les utilisez.
Questions courantes
- D’où viennent ces plans?
- De deux sources. Lavawall génère la majeure partie de chaque plan à partir des données de sécurité et de TI que vous avez déjà connectées : les applications qu’il détecte, vos sauvegardes et votre posture en matière d’identité et de postes de travail. Le reste provient de courtes entrevues en langage simple auxquelles toute personne de votre équipe peut répondre, sans formation en sécurité.
- Mon personnel a-t-il besoin d’une connexion pour aider à élaborer les plans?
- Non. Les parties prenantes répondent par courriel à de courts questionnaires adaptés aux appareils mobiles, sans avoir à se connecter, et leurs réponses alimentent directement les plans et vos dossiers de conformité.
- Les plans sont-ils des modèles génériques?
- Non. Chaque document est rédigé en fonction de vos outils et processus réels connectés, avec des directives précises sur « quoi faire si ce système tombe en panne » et des guides d’intervention nommés pour les rançongiciels, la compromission de courriel, les appareils perdus, les atteintes chez les fournisseurs et les fuites de données vers l’IA.
- Satisferont-ils les auditeurs et les cyberassureurs?
- Ce sont exactement les documents que les auditeurs et les assureurs demandent couramment, et ils se rattachent aux cadres de référence du moteur GRC de Lavawall.
- Comment le plan de réponse aux incidents gère-t-il les délais de déclaration?
- L’assistant du plan de réponse aux incidents remplit votre équipe, le contact d’incident publié par votre acquéreur de cartes et tous les délais des organismes de réglementation et des émetteurs de cartes selon les territoires où vous exercez vos activités et les cadres que vous suivez, en plus des guides d’intervention en cas d’intrusion pour les services que Lavawall constate que vous utilisez. Pendant un incident, chaque délai s’exécute comme un compte à rebours en direct. Les propriétaires, les membres du conseil d’administration ou les conseillers juridiques externes qui n’ont pas de compte Lavawall peuvent examiner le plan au moyen d’un lien privé. Voir comment fonctionne la réponse aux incidents.
- Combien de temps cela prend-il?
- Une seule séance, pour la plupart des équipes, car les questions sont en langage simple et le détail technique est déjà rempli à partir de vos outils connectés.