Déploiement de WireGuard
Déployez WireGuard sur tout le parc. Les clés privées ne passent jamais par nous.
Lavawall® déploie un tunnel WireGuard sur chaque poste à partir d’une seule console. La clé privée de chaque client est générée sur l’appareil et n’en sort jamais; elle ne figure donc jamais dans un script, un journal ou notre base de données. Seule la clé publique revient.
Commencer gratuitement, sans carte de crédit Comment fonctionne le déploiement
Voir dans la console Lavawall®
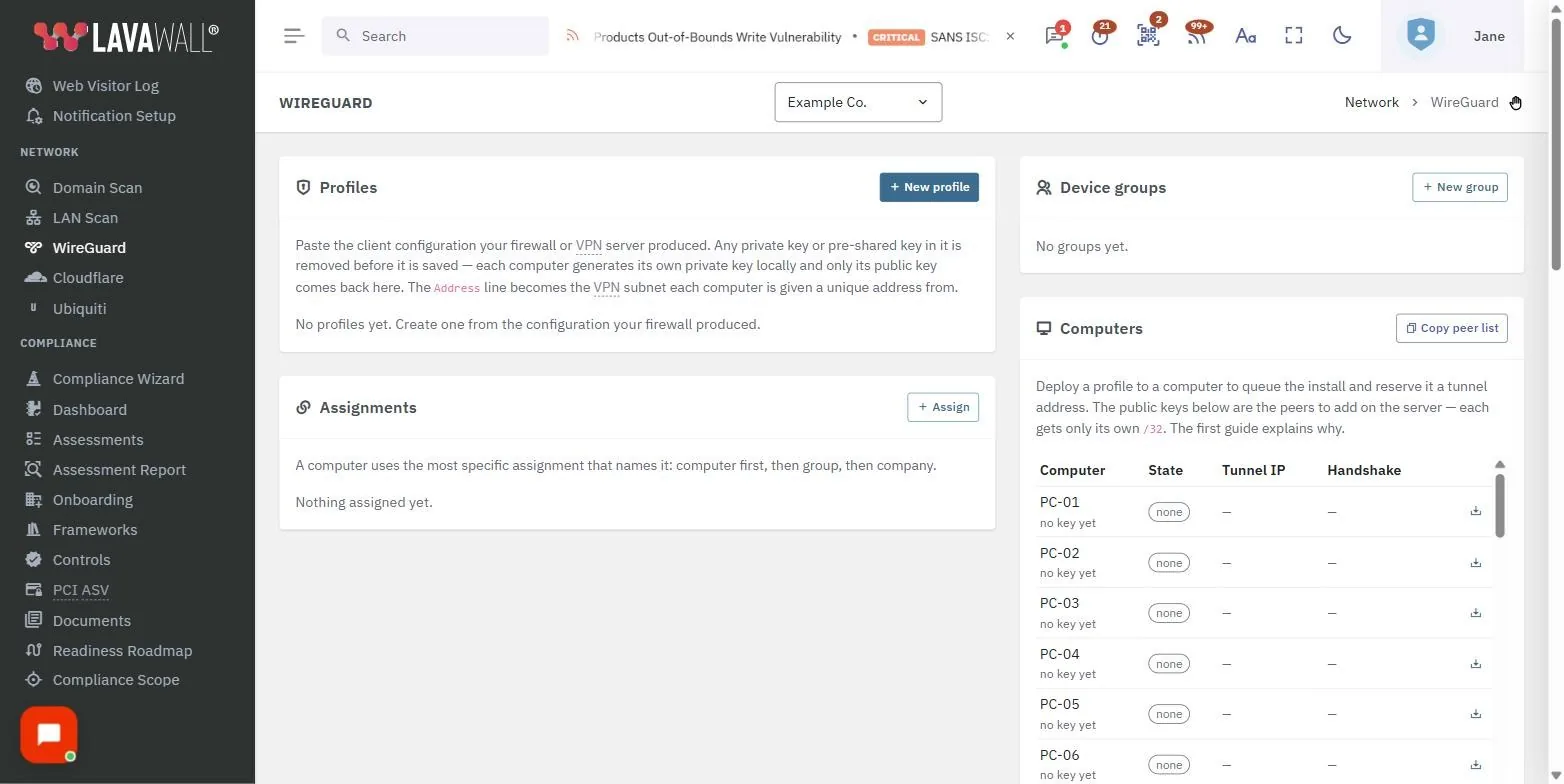
Écrans réels, avec des données d’exemple.
Comment fonctionne le déploiement
Vous collez une seule fois la configuration de votre serveur WireGuard sous forme de profil d’entreprise : le bloc de pair avec la clé publique du serveur, le point de terminaison et les adresses IP autorisées, ainsi que l’adresse du tunnel et le DNS. Vous l’attribuez à toute l’entreprise, à un groupe d’appareils ou à un seul poste.
Au moment du déploiement, l’agent Lavawall installe sur chaque poste le client WireGuard officiel, génère localement la paire de clés propre à la machine, insère sa clé privée dans la configuration et met le tunnel en service. Seules la clé publique du poste et l’adresse qui lui est attribuée reviennent à la console. À partir de ces clés publiques retournées, la console construit pour vous la liste des pairs côté serveur, que vous collez une seule fois dans votre pare-feu ou votre hôte de bureau à distance. Si ce serveur est lui-même un appareil géré par Lavawall, la console lui envoie les entrées de pairs à votre place. Un nouvel ordinateur portable ajouté à l’entreprise hérite du profil et se joint au réseau en un seul déploiement.
Windows d’abord, avec macOS et Linux selon le même modèle.
Pourquoi cela protège mieux les secrets qu’un RMM à scripts seulement
Toute la différence tient à l’endroit où naît la clé privée et à qui la voit un jour.
Un RMM typique automatise WireGuard en envoyant un script. Ce script transporte soit la configuration complète, clé privée comprise, soit génère la clé et la renvoie. Dans les deux cas, le secret transite par le RMM : il se trouve dans le corps du script, la file des tâches, l’historique d’exécution, les journaux de la console et la base de données du fournisseur. Quiconque a un accès administrateur au RMM, ainsi que le fournisseur lui-même, peut le lire. Le renouveler ou le vérifier relève de la devinette.
Lavawall ne manipule jamais la clé privée. Elle est créée sur le poste par l’agent et n’est jamais transmise ni stockée : ni dans un script, ni dans une variable, ni dans notre base de données. WireGuard est conçu exactement pour fonctionner ainsi : la clé privée est son seul secret, et une clé publique accompagnée d’un point de terminaison n’est pas confidentielle; nous ne conservons donc que la moitié non secrète. Le seul secret facultatif, une clé prépartagée, n’est pas non plus transmis sous forme de texte de script. Elle est scellée dans votre navigateur avec le même chiffrement que le coffre-fort et remise au poste sous forme de paramètre chiffré que la plateforme ne fait que transporter. Dans les déploiements CJIS et FIPS, cette voie facultative est désactivée : aucun secret ne transite donc par la plateforme.
Plus que ce qu’un RMM à scripts peut faire
Cinq choses qui découlent du fait de générer la clé sur l’appareil.
La clé privée ne quitte jamais l’appareil
Elle est générée sur la machine et y reste; il n’existe donc aucune copie stockée qui pourrait fuir, être exigée par assignation ou être compromise lors d’une intrusion.
Nous ne sommes pas une partie capable de lire les clés de tunnel
C’est la même conception que celle de notre coffre-fort de mots de passe et de notre gestionnaire de secrets de serveur. Un RMM à scripts ne peut pas en dire autant, car ses scripts et ses journaux contiennent le secret.
Les clés prépartagées arrivent scellées
Si vous en utilisez une, elle est scellée dans votre navigateur et ouverte sur le poste, sans jamais se trouver dans le corps d’un script ni dans un journal.
Chaque action figure dans une piste d’audit à détection d’altération
Profil créé, attribué, installation demandée, configuration appliquée, clé enregistrée, application échouée. « Qui a autorisé cet ordinateur portable sur le réseau, et quand » a une réponse. Un RMM à scripts ne vous donne qu’un journal de tâches.
Clé en main et à l’échelle du parc
Un profil, attribué une seule fois, avec un rapprochement automatique des pairs côté serveur au lieu d’un script modifié à la main pour chaque machine.
Les nouvelles machines se joignent en un seul déploiement
Un ordinateur portable ajouté à l’entreprise hérite du profil et se reconnecte au bureau, de la maison ou en déplacement, avec la configuration que vous avez définie une seule fois.
La cryptographie
La paire de clés du client est générée sur le poste par l’agent, qui repose sur le Go Cryptographic Module, FIPS 140-3, certificat no 5247 (en anglais) du CMVP du NIST. Une clé prépartagée, si vous en utilisez une, est scellée avec les algorithmes approuvés FIPS 140-3 qu’utilise le coffre-fort et n’est ouverte que sur l’appareil. Pour savoir où cela s’inscrit dans l’ensemble, voyez la sécurité et la confidentialité et la prise en charge de FIPS 140-3.
WireGuard est une marque déposée de Jason A. Donenfeld. Lavawall n’est ni affilié au projet WireGuard ni approuvé par celui-ci.
Questions fréquentes
- Où se trouvent les clés WireGuard?
- La clé privée est générée sur votre appareil et y reste. Lavawall ne la reçoit jamais. Nous ne conservons que la clé publique, qui est tout ce dont votre serveur WireGuard a besoin pour laisser entrer l’appareil.
- En quoi est-ce plus sûr qu’un script qui configure WireGuard?
- Lavawall ne manipule jamais la clé privée : elle est créée sur le poste et n’est jamais transmise; il n’existe donc aucune copie stockée qui pourrait fuir, être exigée par assignation ou être compromise lors d’une intrusion. Un RMM par script transporte soit la configuration complète, clé privée comprise, soit génère la clé et la renvoie. Dans les deux cas, le secret passe par le corps du script, l’historique des tâches, les journaux et la base de données du fournisseur.
- Puis-je déployer à toute une entreprise à la fois?
- Oui. Vous collez une seule fois le profil de votre serveur WireGuard, vous l’attribuez à toute l’entreprise, à un groupe ou à un seul poste, puis vous déployez. La console construit la liste des pairs côté serveur à partir des clés publiques retournées, et un nouvel ordinateur portable ajouté plus tard hérite du profil et se joint au réseau en un seul déploiement.