GRC et automatisation de la conformité
Une conformité qui se cartographie toute seule.
Lavawall® lit votre situation réelle et l’associe à plus de 75 cadres à la fois, génère les politiques qu’attendent les auditeurs et recueille les preuves en continu. Quand « l’auditeur le demande », vous avez un score de conformité en direct plutôt qu’une fin de semaine perdue.
Commencer avec l’assistant GRCUne échéance qui approche?
Plus de 75 cadres · politiques générées · preuves continues · PCI ASV
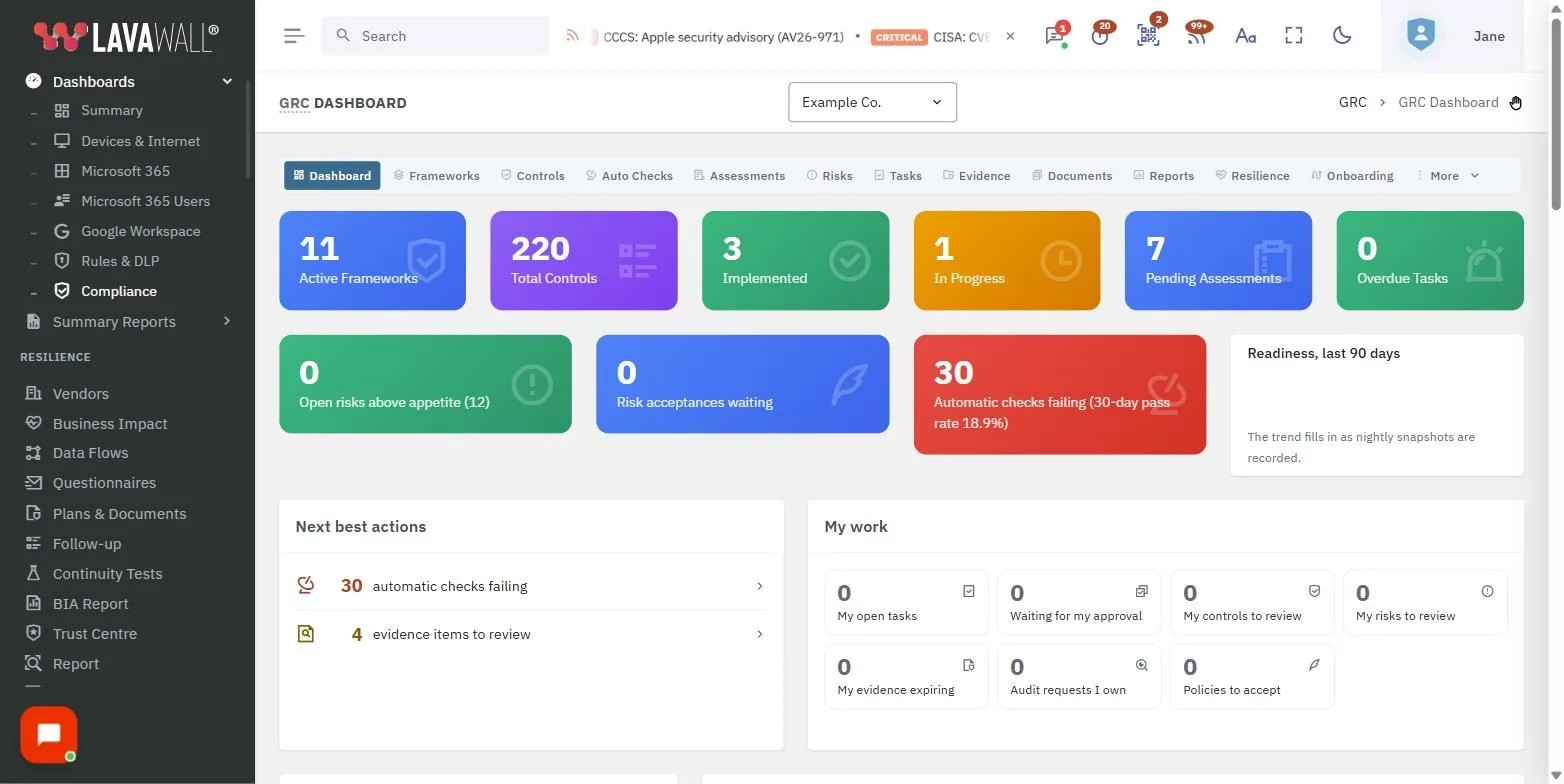
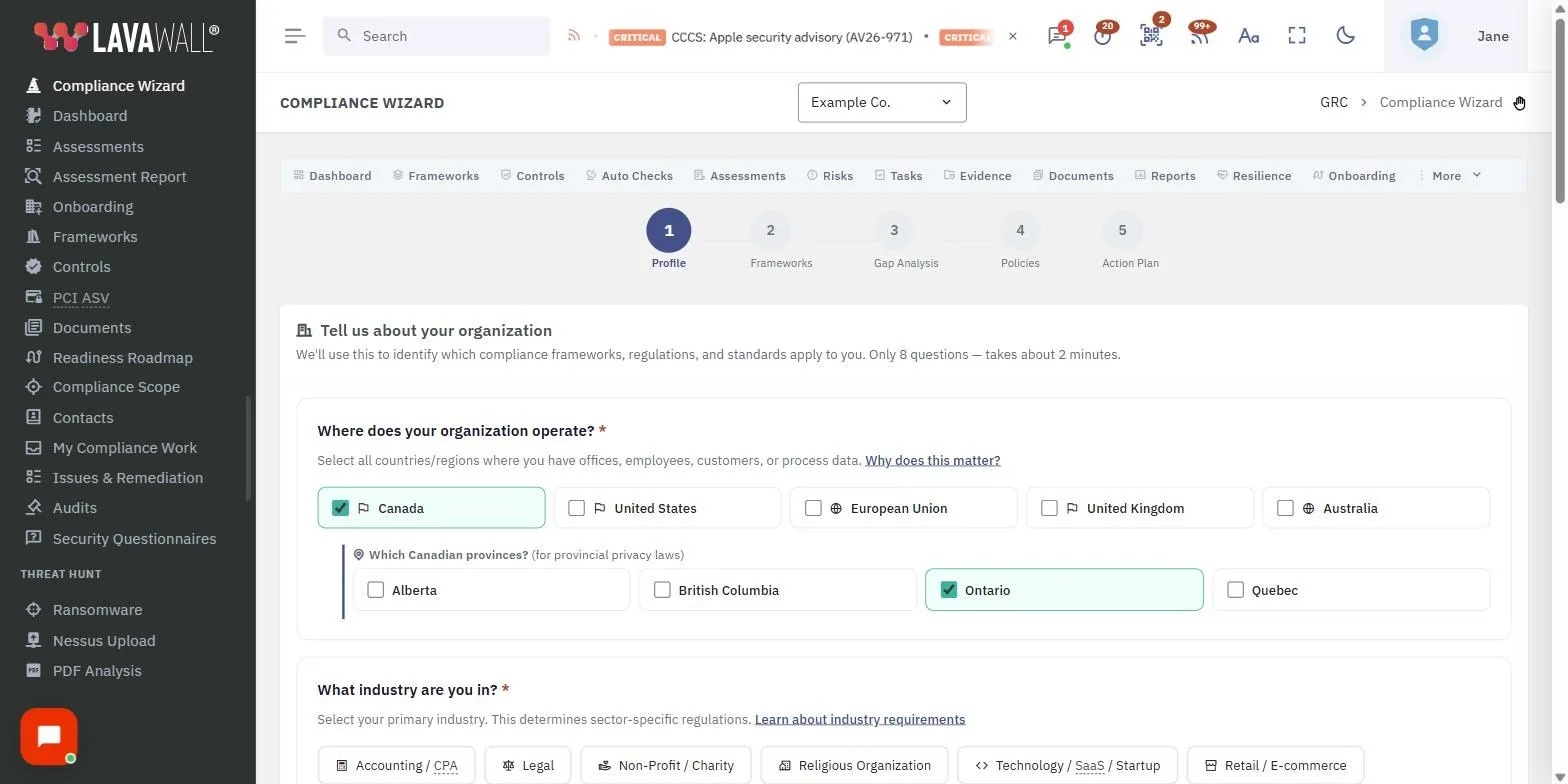
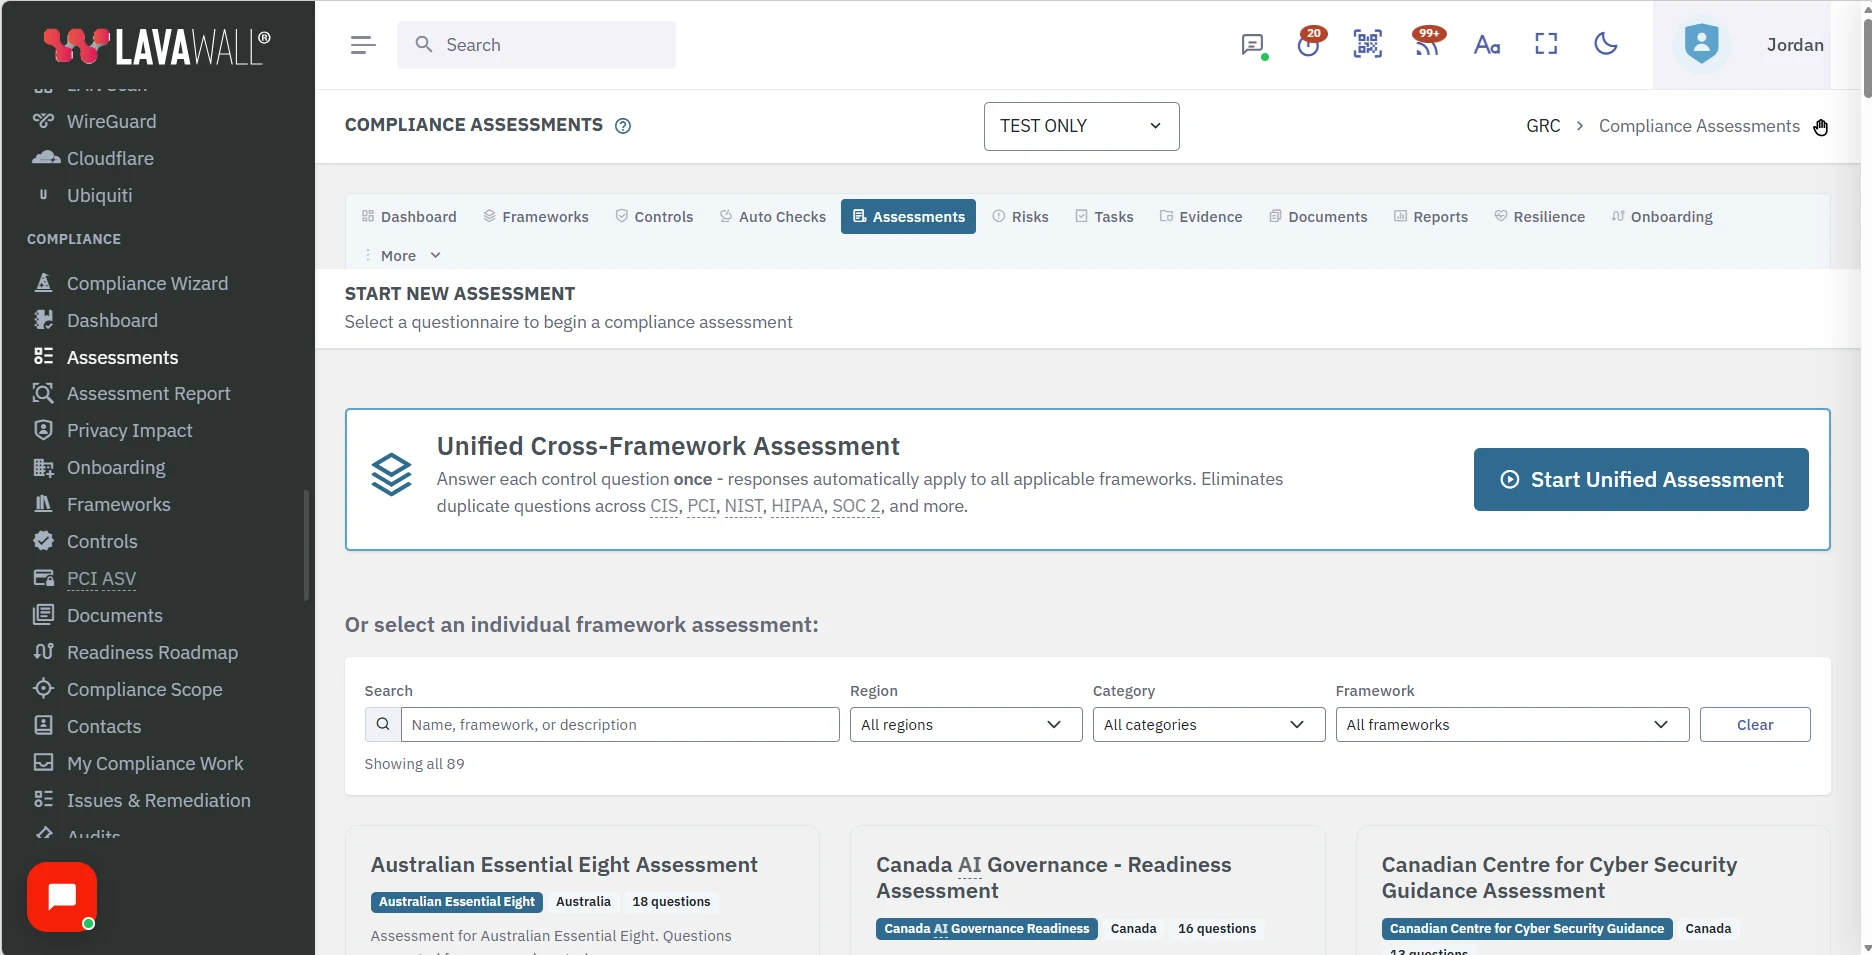
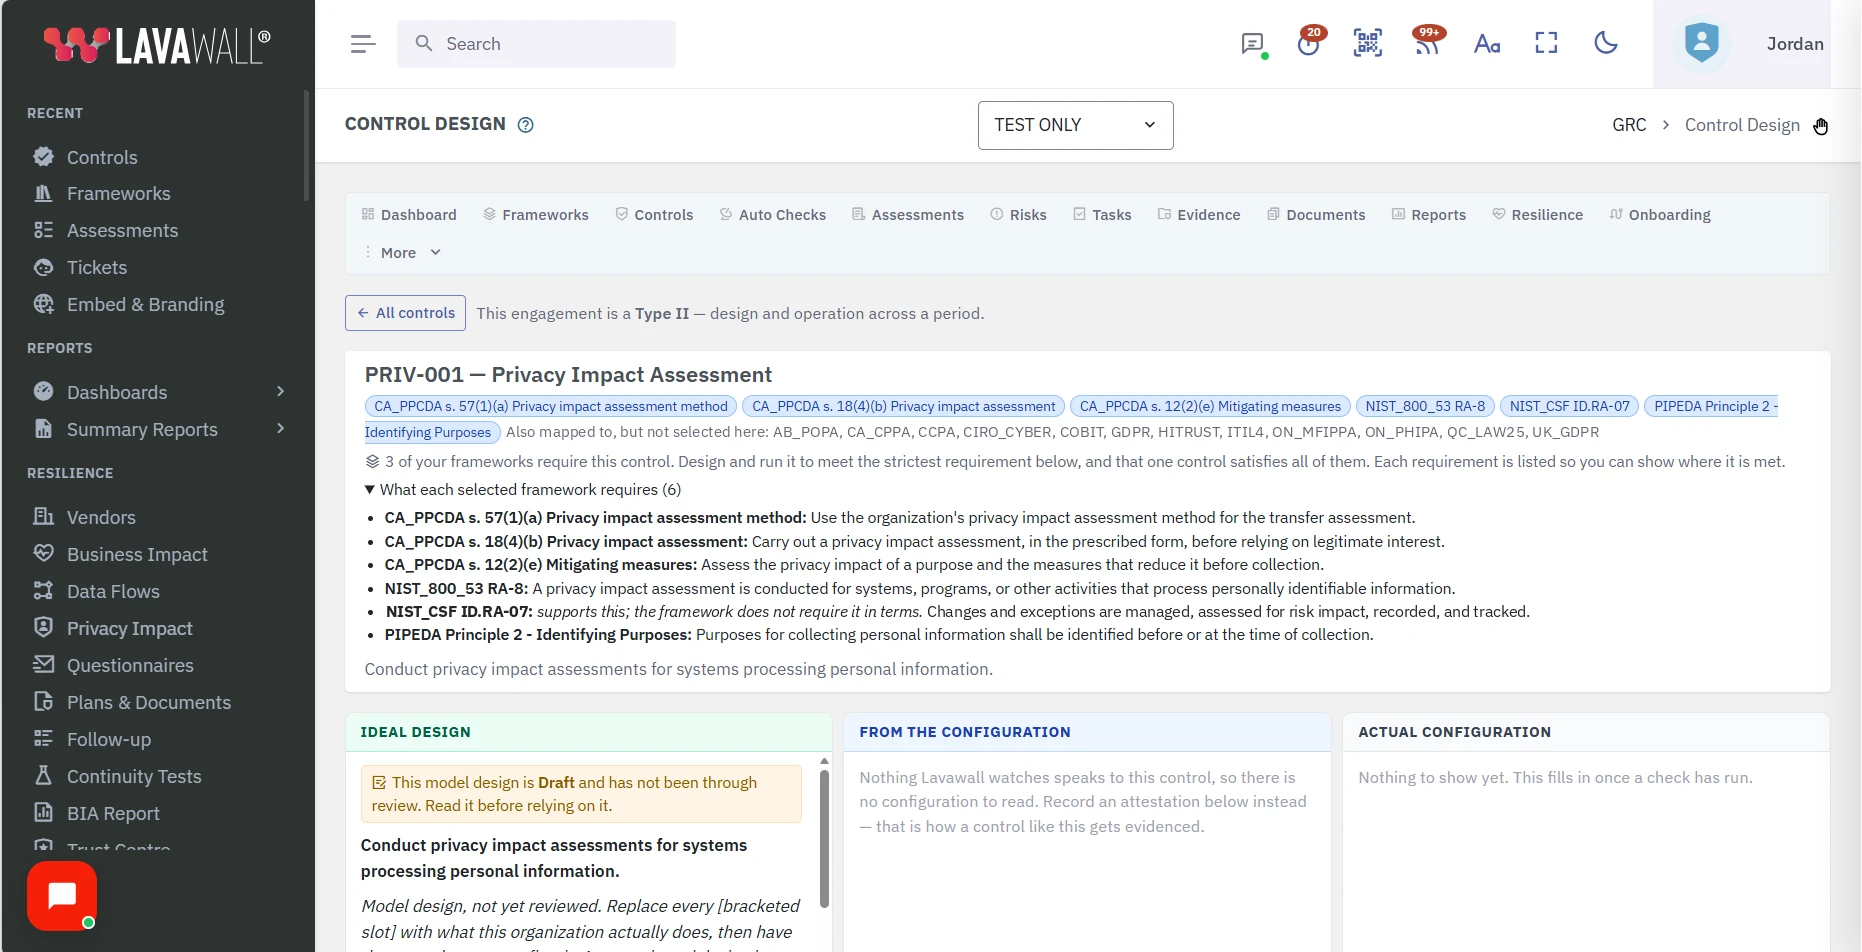
Voyez-le dans la console Lavawall®
De vrais écrans, présentés avec des données d’exemple.
Cela vous ressemble-t-il?
La plupart des organisations n’ont pas une seule obligation de conformité, mais une combinaison : un cadre de contrôle ou deux, une ou plusieurs lois sur la vie privée et les règles propres à leur activité. En voici quelques-unes; la vôtre sera différente. C’est justement le but, car presque personne n’en a une seule.
Une jeune pousse de technologies de la santé de 12 personnes en Colombie-Britannique
La PIPA de la Colombie-Britannique et la LPRPDE pour la vie privée; la loi BC E-Health Act si elle touche une banque de renseignements sur la santé; PCI DSS pour les paiements par carte; SOC 2 dès qu’une autorité sanitaire l’exige; deux délais de signalement des atteintes.
Six obligations, avant même vingt employés.
Un cabinet comptable de Calgary
La PIPA de l’Alberta et la LPRPDE pour les renseignements des clients; les attentes de CPA Canada en matière de cybersécurité; CANAFE quand il gère des fonds de clients; SOC 2 s’il exploite une technologie destinée aux clients.
Cinq obligations.
Une ville de 40 000 habitants en Iowa
La politique de sécurité CJIS du FBI pour les services de police; HIPAA dès que les services d’incendie et d’urgence médicale facturent par voie électronique; PCI DSS pour les paiements des services publics et du stationnement; l’AWIA pour le réseau d’eau; les chapitres 22, 21 et 715C de l’Iowa; le titre II de l’ADA.
Huit obligations.
Un fabricant de dispositifs médicaux de l’Ontario
La LPRPDE, la LPRPS de l’Ontario (PHIPA) et HIPAA pour la vie privée; l’article 524B de la FDA, les lignes directrices de Santé Canada et les normes sur le cycle de vie pour la cybersécurité des dispositifs; SOC 2 ou ISO 27001 pour les TI des hôpitaux.
Sept obligations (son système de qualité est un programme distinct).
Un courtier en placements réglementé en Colombie-Britannique
La BCFSA, les attentes de l’OCRCVM en matière de cybersécurité et l’avis 33-322 du personnel des ACVM, émanant des organismes de réglementation du secteur; CANAFE pour les crimes financiers; la PIPA de la Colombie-Britannique et la LPRPDE pour la vie privée; SOC 2 s’il exploite une technologie destinée aux clients.
Sept obligations.
Une entreprise américaine de SaaS à la poursuite de contrats avec de grandes entreprises
SOC 2 et souvent ISO 27001 pour le cycle de vente; la CCPA et la liste croissante des lois des États américains sur la vie privée; la règle de sécurité HIPAA si un client œuvre dans le domaine de la santé; PCI DSS si elle accepte des paiements.
De quatre à six obligations, qui s’ajoutent à chaque nouvel État.
Une clinique de santé américaine
La règle de sécurité HIPAA et HITECH pour les données des patients; les lois des États sur la notification des atteintes; PCI DSS pour les quotes-parts et la facturation; et une entente de partenariat d’affaires avec chaque fournisseur qui touche à des renseignements médicaux protégés.
Cinq obligations.
Un FSG de quarante clients
Chacun des cas précédents, multiplié par un portefeuille de clients : une ville, une clinique, un courtier et un fabricant, chacun avec un ensemble d’obligations différent, gérés depuis une seule console avec isolement et facturation par locataire.
Une seule plateforme, multilocataire.
Vous ne figurez pas dans cette liste? Si vous respectez plus d’un cadre, d’une loi sur la vie privée ou d’une règle sectorielle, que vous soyez un FSG qui en gère quarante à la fois ou une seule entreprise qui porte les siennes, Lavawall® s’adresse exactement à vous. La question n’est jamais la taille de votre organisation; c’est le nombre d’obligations que vous portez.
De la posture à la preuve
Associez une fois, satisfaites-en plusieurs
Un contrôle que vous activez satisfait généralement, en même temps, des exigences de SOC 2, de CIS, de NIST, de HIPAA et plus encore. L’assistant de conformité, les évaluations et l’intégration vous guident.
Politiques et documents, générés
Les politiques, les procédures et une description du système sont générées et tenues à jour, et non copiées d’un modèle périmé qu’il vous faudra défendre.
Des preuves continues et horodatées
Les journaux de correctifs, l’état de l’AMF, les revues des accès, l’état du chiffrement et les registres de sauvegarde sont saisis automatiquement, en plus de l’analyse PCI ASV intégrée.
Un score en direct et une liste des écarts
Voyez exactement quels contrôles sont ouverts et comment les fermer, par ordre de priorité, cadre par cadre, dans tous les locataires.
Remarque sur SOC 2 : un rapport SOC 2 est émis uniquement par un cabinet de CPA titulaire d’un permis. Lavawall/ThreeShield vous prépare à l’audit et collabore avec votre auditeur CPA.

Les cadres dont vous avez besoin
Quand le questionnaire d’un client nomme un cadre, il est déjà associé.
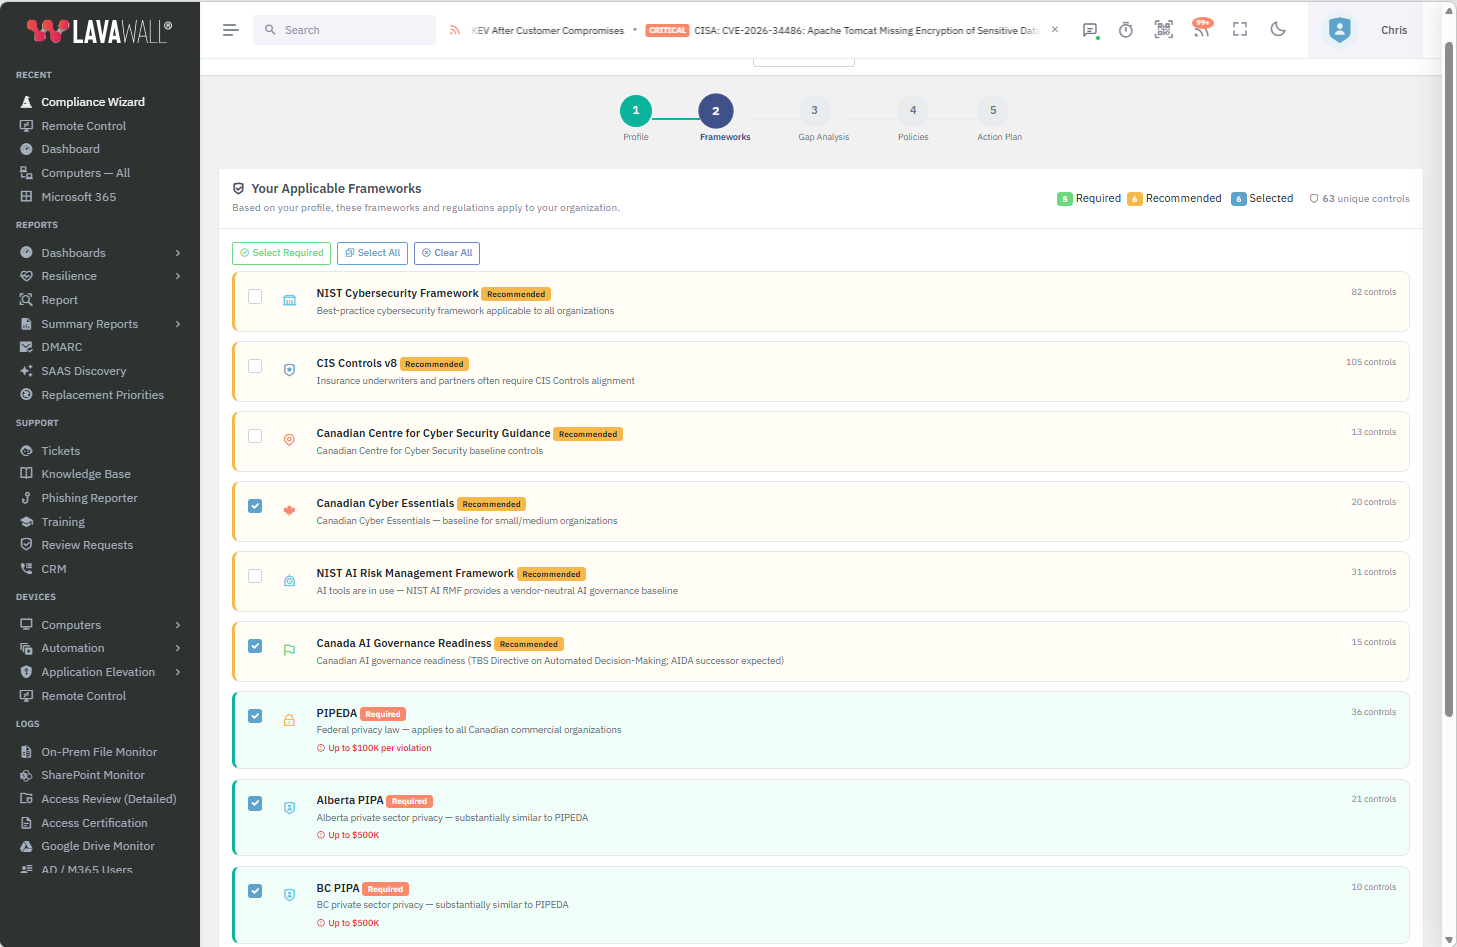
Un prospect demande votre SOC 2. Un assureur veut la CMMC 2.0. Un hôpital exige la HIPAA et votre clinique albertaine a besoin de la loi AB HIA. Au lieu de repartir chaque fois d’une page blanche, Lavawall® associe votre situation réelle à chaque cadre à la fois, pour que le contrôle que vous avez déjà activé compte partout où il s’applique.
Les cadres, normes et règlements que Lavawall® associe et appuie de preuves comprennent notamment :
Security & governance
- CIS Controls v8 8.1
- Canadian Program for Cyber Security Certification (CPCSC) ITSP.10.171 Oct 2025; Level 1 Apr 2026
- NIST Cybersecurity Framework (NIST CSF) 2.0
- NIST SP 800-171 r3
- Canadian Centre for Cyber Security Guidance 2024
- COBIT 2019 2019
- ITIL 4 4
- Ontario Cyber Security Framework 2024
- ISO/IEC 27001 2022
- Sarbanes-Oxley Act (SOX) 2002
- C-SOX (Canadian Securities NI 52-109) 2023
- EU NIS2 Directive 2024
- CMMC v2.0
- UK Cyber Essentials 2025
- EU Cyber Resilience Act (CRA) 2024
- SOC 2 2024
- IEC 81001-5-1 Health Software Security Life Cycle 2021
- ANSI/AAMI SW96 Medical Device Security Risk Management 2023
- HSCC Medical Device and Health IT Joint Security Plan v2.0 (March 2024)
- Canadian Cyber Essentials 2024
- Australian Essential Eight 2024
- Ontario Personal Health Information Protection Act (PHIPA) 2004, as amended
Privacy
- CCPA / CPRA 2023
- Alberta PIPA 2022
- BC PIPA 2023
- Quebec Law 25 (Private Sector Privacy) 2024
- BC FIPPA 2023
- EU GDPR 2018
- UK GDPR / Data Protection Act 2018 2021
- Australian Privacy Act 1988 2024
- PIPEDA 2024
- Children's Online Privacy Protection Rule (COPPA) 16 CFR 312, amended 2025
- Consumer Privacy Protection Act (CPPA) - Draft, not in force Bill C-27 first reading (died 6 January 2025)
- Protecting Privacy and Consumer Data Act (PPCDA) - Draft, Bill C-36, not in force Bill C-36 first reading (15 June 2026)
Payment card
Energy & critical infrastructure
Government & public sector
- NIST SP 800-53 - Security and Privacy Controls Rev. 5
- FBI CJIS Security Policy 6.1
- FBI CJIS Security Policy 5.9.5 (Pre-Modernization) 5.9.5
- Alberta Protection of Privacy Act (POPA) / Access to Information Act (AITA) 2025
- Ontario MFIPPA - Municipal Freedom of Information and Protection of Privacy Act (as amended by Bill 194) 2024 amendments
- Iowa Public Sector Information Obligations 2026
- IRS Publication 1075 - Federal Tax Information 2024
- US Water & Wastewater Cyber Security (AWIA) 2026
- ADA Title II - Web and Mobile Accessibility 2024 Final Rule
- GovRAMP (formerly StateRAMP) - Cloud Vendor Assurance 2026
- CCCS Cloud Control Profiles (ITSP.50.103) ITSP.50.103 Annexes A and B
- CCCS Cloud Assessment: Medium and PBHVA Program page June 2026; ITSM.50.100
- CCCS Common Criteria Program (Product Certification) Program Instructions v2.3 (May 2025)
Healthcare
AI governance
Financial services
- FTC Safeguards Rule 2023
- GLBA: Gramm-Leach-Bliley Act 2023
- NYDFS Cybersecurity Regulation 2023
- FINTRAC / PCMLTFA 2024
- EU DORA 2025
- BC Financial Services Authority Security Guidance 2024
- CPA Canada Cybersecurity Framework 2024
- CIRO Cybersecurity Program - Dealer Members 2026
- CSA Staff Notice 33-322 - Registered Firm Cybersecurity 15 July 2026
Un contrôle activé satisfait généralement, en même temps, les exigences de plusieurs d’entre eux. De nouveaux cadres sont ajoutés régulièrement, et l’équipe CISSP/CISA de ThreeShield peut en définir la portée avec vous.
Un seul assistant. Tout votre programme de conformité.
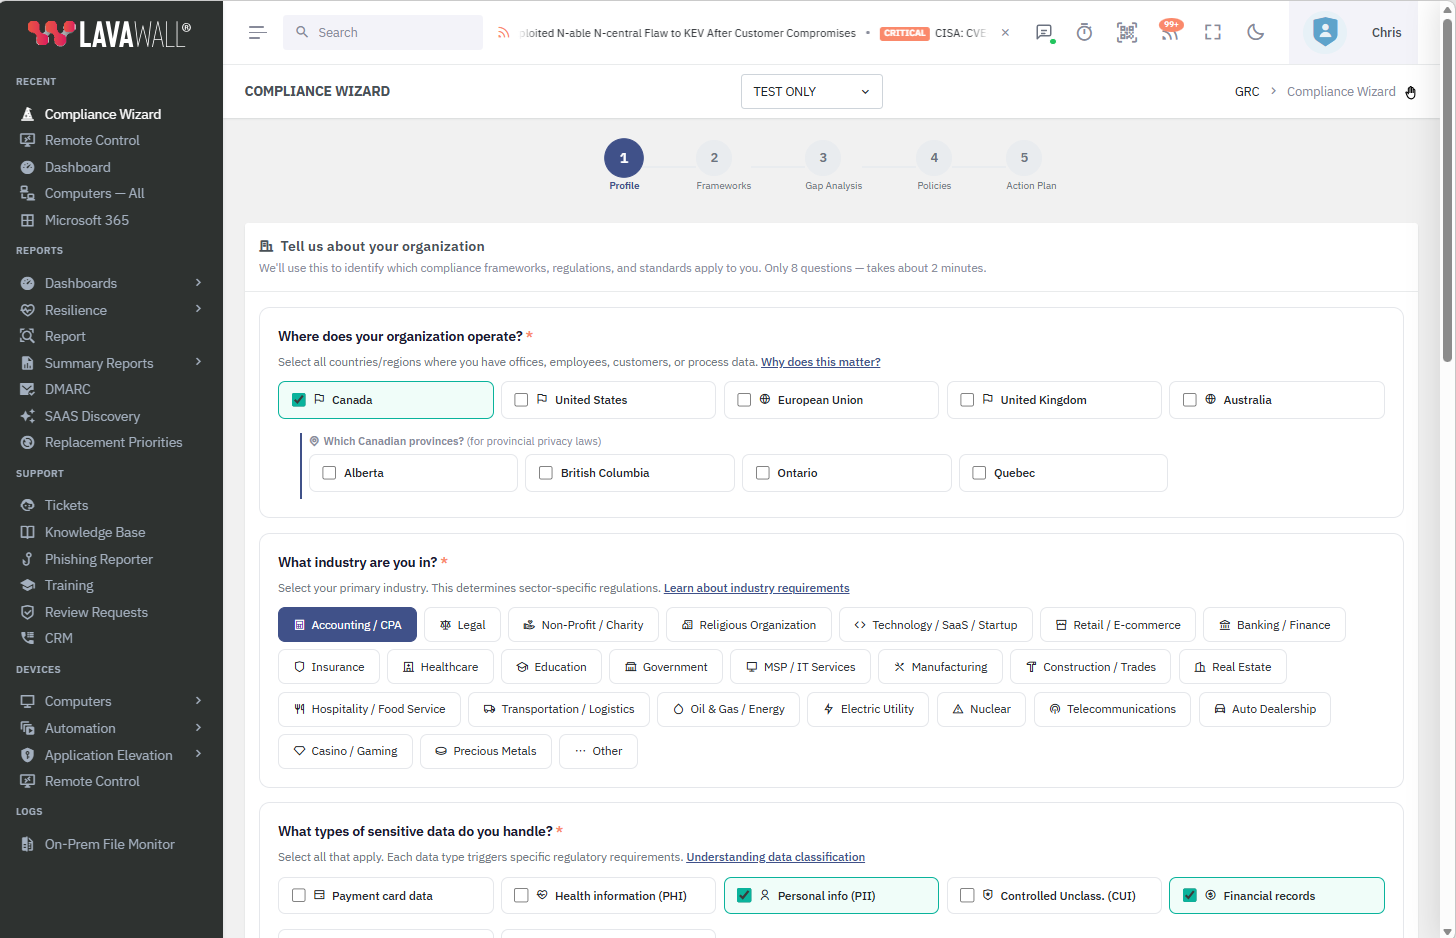
L’assistant GRC vous pose des questions sur votre entreprise en langage simple, tient compte de votre secteur et de vos exigences de conformité, et fait le gros du travail pour vous.
Bâti sur les données que vous recueillez déjà
L’assistant lit les données de sécurité et de TI que Lavawall® recueille déjà sur votre environnement : vous n’avez pas à ressaisir ce que la plateforme voit déjà.
Politiques et plans d’action, générés
Il génère automatiquement les politiques qu’attendent les auditeurs et les plans d’action qui vous disent quoi faire ensuite, adaptés à votre secteur et aux cadres que vous devez respecter.
Un langage simple, du début à la fin
Pas de jargon ni de modèles vides. Répondez à quelques questions et l’assistant transforme vos exigences en un programme de conformité fonctionnel que vous pouvez remettre à un assureur, à un client ou à un auditeur.
La suite GRC et résilience
L’assistant s’appuie sur un ensemble complet d’outils de résilience, tous en langage simple et tous alimentés par les données de sécurité et de TI que vous recueillez déjà.
Analyse des répercussions sur les activités
Déterminez, en langage simple, quels systèmes et processus comptent le plus et ce que leur arrêt vous coûte.
En savoir plus →Inventaire des fournisseurs
Tenez une liste à jour des fournisseurs et des outils sur lesquels vous comptez, pour savoir qui touche à vos données et où se situe votre risque.
En savoir plus →Plans de continuité et de réponse aux incidents
Générez, avant que quelque chose tourne mal, les plans de continuité des activités et de réponse aux incidents dont vous avez besoin, et tenez-les à jour.
En savoir plus →Questionnaires aux parties prenantes
Envoyez et suivez les questionnaires de sécurité et de protection de la vie privée que vos clients, vos assureurs et vos partenaires vous demandent de remplir.
En savoir plus →Centre de confiance
Donnez à vos clients et à vos prospects une seule page qui montre votre posture de sécurité, pour répondre une seule fois aux mêmes questions.
En savoir plus →Gouvernance de l’IA
Établissez les garde-fous et les politiques encadrant l’usage de l’IA par votre équipe, et démontrez qu’ils sont en place.
En savoir plus →Ensembles de politiques par secteur
Des documents prêts à l’emploi sur la vie privée, l’utilisation acceptable, l’IA et le consentement des clients, adaptés à votre secteur, en variantes canadienne et américaine.
En savoir plus →Des contrôles qui se vérifient eux-mêmes
La plupart des outils de GRC vous remettent une liste de contrôles et vous demandent d’attester chacun à la main, encore et encore. Lavawall fonctionne à l’inverse. Il lit la configuration en direct et les problèmes d’utilisateurs qu’il voit déjà dans Microsoft 365, Google Workspace, macOS, Windows, Linux et ailleurs, et remplit pour vous les contrôles correspondants. Une erreur de configuration ou un paramètre utilisateur risqué déclenche une alerte et met aussi à jour le contrôle auquel il est associé.
Le résultat : des preuves recueillies auprès du système qui applique le contrôle, et non saisies dans un questionnaire en espérant qu’elles soient exactes. Quand la posture change, le contrôle change avec elle; ce que voit l’auditeur correspond donc à ce qui est réellement en place aujourd’hui.
Un plan de réponse aux incidents qui connaît chaque échéance
Quand quelque chose tourne mal, le plus difficile est souvent de savoir qui il faut aviser, et dans quel délai. Visa veut être informé dans les trois jours civils, American Express dans les 72 heures, le NYDFS dans les 72 heures suivant la constatation d’un incident, une entité visée par NIS2 dans les 24 heures, et une entité financière visée par DORA dans les quatre heures suivant la classification d’un incident comme majeur. Chaque délai court à partir d’un moment différent.
Le générateur de plans de Lavawall pose quelques questions, puis rédige un plan qui comprend chaque échéance de déclaration et chaque personne-ressource pour les règles que vous suivez : PCI DSS et les marques de cartes, la LPRPDE et la PPCDA proposée, la Loi 25 du Québec, NIS2, DORA, le RGPD, la règle Safeguards de la FTC, le NYDFS, l’OCRCVM, les Autorités canadiennes en valeurs mobilières, CJIS, NERC CIP-008, les directives de la TSA sur les pipelines, HIPAA, l’Iowa, la publication 1075 de l’IRS et plus encore. Chaque échéance est vérifiée à partir du texte même de l’organisme de réglementation ou de la marque de carte et en nomme la source.
Quand un incident survient, consignez-le : les compteurs de déclaration se mettent à décompter à partir des heures que vous saisissez. Marquez chaque rapport comme déposé au fur et à mesure, et conservez une chronologie qui montre ce qu’on savait et à quel moment. Des guides d’exercices sur table, créés à partir de votre plan, aident votre équipe à s’exercer, et chaque exercice consigné compte pour les essais annuels qu’exigent la plupart de ces règles.
Apportez votre propre auditeur
Un audit devient lent et coûteux quand l’auditeur travaille à distance, réclame des captures d’écran et attend des preuves envoyées par courriel. Lavawall donne à votre auditeur externe un accès direct et contrôlé : il accède à la GRC, examine les contrôles et les preuves qui les appuient, évalue votre posture et donne son approbation, le tout dans le même système. Moins d’allers-retours, un mandat plus court et une facture plus basse.
Vous n’êtes pas non plus lié à un seul cabinet. Faites appel à l’auditeur en qui vous avez déjà confiance, ou demandez à l’équipe de ThreeShield, titulaire des certifications CISSP et CISA, de mener l’examen avec vous. Voyez comment Lavawall se compare comme outil d’audit GRC.
Les documents que Lavawall rédige pour vous
Lavawall® utilise les données que vous avez déjà, à commencer par votre analyse des répercussions sur les activités, et rédige chacun de ces documents en langage simple, rempli automatiquement à partir de vos dossiers plutôt que saisi sur une page blanche.
- Plan de réponse aux incidents · qui aviser et dans quel délai, avec vos personnes-ressources, les échéances des acquéreurs et des organismes de réglementation, des guides d’intervention déjà remplis pour les services que vous utilisez, et des compteurs de déclaration en direct pendant un incident.
- Plan de reprise après sinistre · priorités de reprise, attentes en matière de sauvegarde et ordre de restauration, remplis automatiquement à partir des objectifs de reprise de votre analyse des répercussions.
- Plan de continuité des activités · la politique cadre qui assure la poursuite des activités et relie les deux autres plans.
- Divulgation du traitement à l’étranger · une divulgation canadienne sur la vie privée pour le traitement hors du Canada, établie à partir des services qui font traverser la frontière à vos données.
- Documentation des flux de données · quels renseignements circulent entre vos systèmes et comment, cartographiés à partir des applications que Lavawall détecte.
- Addenda à la politique de confidentialité · vos fournisseurs de services, votre usage de l’IA et votre traitement international, réunis en un seul addenda.
- Ensembles de politiques de confidentialité par secteur · des documents sur la vie privée prêts à l’emploi, adaptés à votre secteur, en variantes canadienne et américaine.
Vous voulez que l’audit se fasse avec vous?
ThreeShield, l’équipe CISSP/CISA qui conçoit Lavawall®, définit la portée du cadre, met les contrôles en œuvre et vous prépare pour que l’examen soit rapide et prévisible.
Pricing, published
Almost nobody in this category publishes a number. Here is ours, beside how the rest of the category answers the question.
Lavawall® Complete
$89.50 /seat/year
Annual, two months free. A seat is the greater of your managed devices or your Microsoft 365 / Google Workspace licensed users, never both.
Starts at $2,237.50/year for the first 25 seats, and every compliance framework in the catalogue is included, along with the business-continuity module, your policies, and a Trust Centre.
No per-framework fee: the whole catalogue is in Complete. Volume discounts start at 51 seats.
The rest of the category
Quote only / book a call
Most GRC platforms publish no public price; you request a quote to find out. Lavawall lists its number here and on the pricing page.
A published number is the first thing a buyer can check.
Volume discount, by seat
| 1–50 seats | list price |
| 51–250 seats | 5% off |
| 251–1,000 seats | 10% off |
| 1,001–5,000 seats | 15% off |
| 5,001+ seats | 20% off |
A few scenarios
| Organization | Assumptions | Lavawall / year |
|---|---|---|
| 20-person BC health-tech | 25 seats (the minimum), every framework it needs included | $2,237.50 |
| 50-person services firm | 50 seats, every framework included | $4,475 |
| 250-seat organization | 250 seats at the 5% volume tier, every framework included | $21,256.25 |
Lavawall®’s number is on this page and on the pricing page; most of the category makes you ask for it.
For most of these buyers, though, the real alternative to Lavawall is not another compliance platform at all. It is a consultant at $15,000 to $40,000 and a spreadsheet, repeated every year, with nothing left behind between engagements. See the full pricing page for the calculator.
Questions courantes
- À qui s’adresse la GRC de Lavawall?
- À toute organisation dont la conformité est une combinaison plutôt qu’un seul cadre : une jeune pousse de technologies de la santé, un cabinet comptable, une municipalité, un fabricant de dispositifs médicaux, un courtier en placements ou un FSG qui gère tout cela pour ses clients. Le point commun est de devoir respecter en même temps plus d’un cadre, d’une loi sur la vie privée ou d’une règle sectorielle.
- Lavawall est-il réservé aux FSG?
- Non. Lavawall est multilocataire : un FSG peut gérer tout un portefeuille de clients depuis une seule console, et il fonctionne de la même façon pour une seule organisation qui porte plusieurs obligations.
- Quels cadres sont pris en charge?
- Plus de 75 cadres, dont CIS v8.1, NIST CSF 2.0, NIST 800-171, SOC 2, HIPAA, PCI DSS (tous les SAQ), ISO 27001:2022, CMMC 2.0, le PCCC du Canada, la LPRPDE, les lois de l’Alberta et de la Colombie-Britannique sur la santé et la vie privée, la Loi 25 du Québec, CPA Canada, le BSIF, l’OCRCVM (CIRO), le RGPD, NIS2 et DORA de l’UE, UK Cyber Essentials et Essential Eight de l’Australie.
- Lavawall peut-il émettre notre rapport SOC 2?
- Non. Seul un cabinet de CPA titulaire d’un permis peut le faire. Lavawall vous prépare à l’audit et collabore avec votre auditeur.
- Offrez-vous l’analyse PCI ASV?
- Oui. Lavawall intègre l’analyse PCI ASV de Clone Systems, avec des notifications d’analyses manquées et leur inclusion dans les rapports.